Meilleur VPN pour CentOS : Comparaison VPN Linux
Trouvez le meilleur VPN pour CentOS avec un support Linux approprié, des serveurs rapides et un chiffrement fort. Comparez les meilleurs choix avec des clients natifs ou des fichiers de configuration OpenVPN.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN pour le streaming ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours

Votre correspondance

NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59

ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
NordVPN7,229 serveursNordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Sources indépendantes : 11Scores mis à jour 6 nov. 2026
 ExpressVPN3,000+ serveurs
88 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Sources indépendantes : 13Scores mis à jour 6 nov. 2026
 Surfshark4,500+ serveurs
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,714,64
Étudié le 3 oct. 2026Affirmations vérifiées : 32Sources indépendantes : 5Scores mis à jour 6 nov. 2026
Conclusion : Un VPN compatible avec CentOS chiffre votre trafic et protège votre confidentialité sur l’une des distributions Linux d’entreprise les plus largement utilisées. Les meilleurs VPN CentOS offrent des paquets RPM, des outils CLI et un support natif pour OpenVPN ou WireGuard via yum ou dnf.
CentOS est une distribution Linux gratuite et communautaire construite à partir du code source de Red Hat Enterprise Linux (RHEL). Les administrateurs système et les développeurs s’y sont appuyés pendant des années pour exécuter des serveurs, des stations de travail et une infrastructure cloud. Cependant, CentOS ne dispose pas d’un client VPN intégré, et son paysage évolutif (CentOS 7 a atteint la fin de vie en juin 2024, tandis que CentOS Stream sert maintenant d’aperçu continu de RHEL) rend le choix du bon fournisseur VPN plus important que jamais.
Si vous débutez avec les VPN, notre guide sur ce qu’est un VPN couvre les principes fondamentaux. Cette page se concentre spécifiquement sur les fournisseurs VPN qui fonctionnent le mieux sur CentOS, comment les installer et sur quoi faire attention sur les systèmes basés sur RPM. Si vous exécutez une distribution Linux différente, consultez nos guides pour Fedora, Red Hat ou Debian.
Pourquoi les utilisateurs de CentOS ont besoin d’un VPN
CentOS alimente une grande part des serveurs Web et des environnements de développement. De nombreux utilisateurs se connectent à distance via SSH, transfèrent des fichiers sensibles ou gèrent des bases de données de production. Un VPN ajoute une couche de protection critique dans plusieurs scénarios :
- Administration de serveurs distants : Chiffrez le trafic de gestion entre votre machine locale et les serveurs CentOS, en particulier sur les réseaux Wi-Fi publics.
- Confidentialité sur les bureaux CentOS : CentOS Stream fonctionne comme système d’exploitation quotidien pour certains développeurs. Un VPN empêche votre FAI d’enregistrer votre activité de navigation.
- Contourner les restrictions réseau : Certains pare-feu d’entreprise ou régionaux bloquent les ports ou les protocoles. Un VPN tunnelise le trafic au-delà de ces filtres.
- Sécuriser les pipelines CI/CD : Si vos serveurs de compilation exécutent CentOS, le routage du trafic via un VPN protège les artefacts de code et les clés API en transit.
Parce que CentOS utilise la gestion des paquets basée sur RPM (yum sur CentOS 7, dnf sur CentOS Stream 8/9), vous avez besoin d’un fournisseur VPN qui offre des paquets .rpm ou des instructions de configuration manuelle claires pour OpenVPN ou WireGuard. Tous les fournisseurs ne le font pas bien, c’est pourquoi un guide général VPN Linux ne vous amène qu’à mi-chemin.
Les meilleurs fournisseurs VPN pour CentOS
Nous avons comparé NordVPN, Surfshark et ExpressVPN selon des critères spécifiques à CentOS, en utilisant la documentation publiée de chaque fournisseur : disponibilité des paquets RPM, fonctionnalité CLI, support des protocoles (OpenVPN et WireGuard), fiabilité du kill switch sur Linux et protection contre les fuites DNS.
| Fonctionnalité | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| CLI Linux natif | Oui | Oui | Oui |
| Paquet RPM (.rpm) | Oui | Oui | Non (installation manuelle) |
| Installation via yum/dnf | Oui (configuration du référentiel) | Oui (configuration du référentiel) | Non |
| WireGuard (NordLynx) | Oui | Oui | Non (protocole Lightway) |
| Support OpenVPN | Oui | Oui | Oui |
| Kill switch sur Linux | Oui (drapeau CLI) | Oui (drapeau CLI) | Oui (verrouillage réseau) |
| Protection contre les fuites DNS | Intégré | Intégré | Intégré |
| Connexions simultanées | 10 | Illimité | 10 |
| Serveurs | 7,229 dans 150 pays | 4,500+ dans 100+ pays | 3,000+ dans 113 pays |
NordVPN offre la meilleure expérience CentOS
NordVPN fournit un paquet .rpm dédié que vous pouvez installer directement via votre terminal. Il utilise NordLynx, son implémentation de WireGuard, qui offre des vitesses plus rapides que l’OpenVPN standard sur CentOS. L’interface CLI comprend un kill switch intégré et une fonction de connexion automatique.
Installez NordVPN sur CentOS Stream 9 :
# Télécharger le paquet RPM
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# Installer le client NordVPN
sudo dnf install -y nordvpn

# Se connecter
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
Pour CentOS 7 (maintenant obsolète), remplacez dnf par yum dans les commandes ci-dessus. NordVPN pourrait éventuellement abandonner le support de CentOS 7 puisque ses paquets ciblent des versions plus récentes de glibc. Consultez la documentation officielle Linux de NordVPN pour les notes de compatibilité les plus récentes.
Surfshark offre des appareils illimités à petit budget
Surfshark est la meilleure option économique pour les utilisateurs CentOS qui ont besoin de connexions illimitées. Elle fournit un référentiel basé sur RPM, et son CLI prend en charge WireGuard et OpenVPN. Le kill switch fonctionne de manière fiable via l’interface de ligne de commande, et la fonction CleanWeb de Surfshark bloque les publicités et les suivi au niveau du DNS.
Installez Surfshark sur CentOS Stream :
# Importer la clé GPG de Surfshark et ajouter le référentiel
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# Installer et se connecter
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
Le référentiel RPM de Surfshark cible les systèmes basés sur Fedora, mais il fonctionne sur CentOS Stream car les deux partagent le même écosystème de paquetage RPM. Consultez le guide de configuration Linux de Surfshark pour des options de configuration supplémentaires.
ExpressVPN nécessite une installation RPM manuelle
ExpressVPN n’offre pas de référentiel yum/dnf, ce qui rend l’installation légèrement plus manuelle sur CentOS. Vous téléchargez le fichier .rpm directement depuis votre tableau de bord de compte. ExpressVPN utilise son protocole propriétaire Lightway au lieu de WireGuard, ce qui offre toujours des vitesses élevées mais limite la flexibilité de configuration pour les utilisateurs avancés. Son kill switch « Network Lock » fonctionne bien sur Linux.
Installez ExpressVPN sur CentOS :
# Télécharger le fichier .rpm depuis votre tableau de bord ExpressVPN, puis :
sudo dnf install -y /path/to/expressvpn-*.rpm

# Activer et se connecter
expressvpn activate
expressvpn connect
ExpressVPN prend en charge CentOS 7 et versions plus récentes, bien que l’entreprise recommande les systèmes 64 bits exécutant le noyau 4.x ou version ultérieure. Si vous êtes sur CentOS 7 avec son ancien noyau 3.10, testez la compatibilité avant de vous engager dans un abonnement.
Configuration manuelle d’OpenVPN sur CentOS
Si votre fournisseur VPN ne propose pas de client CentOS natif, vous pouvez configurer OpenVPN manuellement. Cette méthode fonctionne avec pratiquement tous les fournisseurs qui fournissent des fichiers de configuration .ovpn.
# Installer OpenVPN sur CentOS Stream
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# Télécharger le fichier .ovpn de votre fournisseur, puis se connecter :
sudo openvpn --config /path/to/your-server.ovpn

# Pour exécuter en tant que service en arrière-plan :
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
La configuration manuelle d’OpenVPN vous donne le contrôle total sur les ciphers de chiffrement, le routage et le DNS. Cependant, vous perdez la commodité d’un kill switch intégré et de la commutation de serveur que les outils CLI fournissent.
CentOS 7 EOL : ce que cela signifie pour les utilisateurs de VPN
CentOS 7 a atteint la fin de vie le 30 juin 2024. Cela signifie aucun patch de sécurité supplémentaire du projet CentOS. Exécuter un VPN sur un système d’exploitation non corrigé compromet la sécurité qu’un VPN fournit. Si vous exécutez toujours CentOS 7, envisagez de migrer vers :
- CentOS Stream 9 pour un aperçu continu de RHEL
- AlmaLinux 9 ou Rocky Linux 9 pour une version stable et compatible avec RHEL
Ces trois options utilisent dnf et acceptent les mêmes paquets RPM. Les fournisseurs VPN qui supportent CentOS Stream fonctionnent généralement sans modification sur AlmaLinux et Rocky Linux.
Correction des problèmes VPN courants sur CentOS
Fuites DNS sur CentOS
CentOS utilise systemd-resolved ou /etc/resolv.conf selon votre configuration. Certains clients VPN ne parviennent pas à remplacer le DNS du système, ce qui provoque des fuites de requêtes DNS en dehors du tunnel.
Correction : Vérifiez les fuites après la connexion :
# Vérifiez que votre DNS est routé via le VPN
cat /etc/resolv.conf
# Il devrait afficher le DNS du fournisseur VPN, pas celui de votre FAI
Si le DNS de votre FAI apparaît toujours, définissez manuellement le DNS dans votre client VPN ou modifiez /etc/resolv.conf pour pointer vers les serveurs DNS de votre fournisseur (par exemple, 103.86.96.100 pour NordVPN).
Le service OpenVPN ne démarre pas via systemctl
Si systemctl start openvpn-client@client échoue, vérifiez le journal :
sudo journalctl -u openvpn-client@client -eCauses courantes : fichier .ovpn manquant dans /etc/openvpn/client/, permissions incorrectes, ou le périphérique TUN/TAP non chargé. Chargez-le manuellement avec :
sudo modprobe tunFirewalld bloque le trafic du tunnel VPN
CentOS utilise firewalld par défaut. Il peut bloquer le trafic VPN si l’interface du tunnel n’est pas dans la zone correcte.
# Ajouter l'interface du tunnel VPN à la zone de confiance
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
Cela permet à tout le trafic de passer par le tunnel VPN tout en conservant vos autres règles de pare-feu intactes.
Verdict final
Pour les utilisateurs de CentOS, NordVPN est le meilleur choix. Il offre un référentiel RPM approprié, une CLI complète avec kill switch et le support de NordLynx (WireGuard) qui fonctionne immédiatement sur CentOS Stream. Surfshark offre le meilleur rapport qualité-prix si vous avez besoin d’appareils illimitées et d’un processus d’installation solide basé sur RPM. ExpressVPN reste une option solide pour la vitesse, mais son installation manuelle en RPM et l’absence de WireGuard le rendent moins pratique sur CentOS.
Quel que soit le fournisseur que vous choisissez, privilégiez un avec une CLI Linux natif, le support d’OpenVPN ou WireGuard, et un kill switch qui fonctionne. Les utilisateurs de CentOS gérant des serveurs ou manipulant des données sensibles ne peuvent pas se permettre des fuites DNS ou des connexions interrompues. Et si vous êtes toujours sur CentOS 7, la migration vers CentOS Stream 9, AlmaLinux ou Rocky Linux devrait être votre première étape avant de configurer un VPN.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
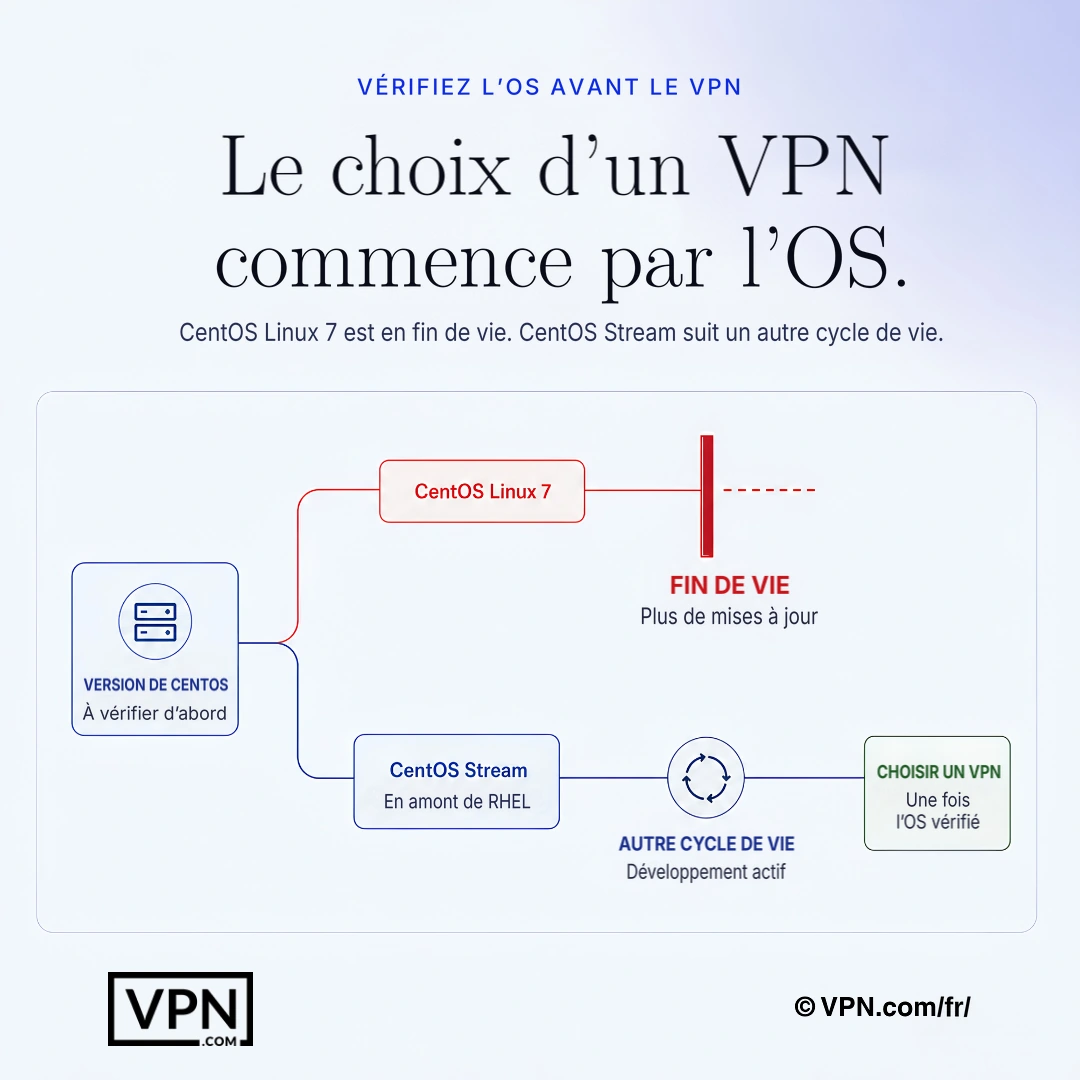
Pour les utilisateurs de CentOS, la compatibilité VPN commence par la vérification du cycle de vie du système d'exploitation.
Questions fréquemment posées
Pourquoi dois-je installer un client VPN séparé sur CentOS au lieu d’utiliser quelque chose d’intégré ?
CentOS ne dispose pas de client VPN par défaut, et son système de paquets basé sur RPM (yum sur CentOS 7, dnf sur CentOS Stream 8/9) signifie que les fournisseurs doivent proposer un paquet .rpm ou des fichiers de configuration manuelle OpenVPN/WireGuard. NordVPN et Surfshark offrent tous deux des référentiels dnf dédiés ; ExpressVPN nécessite de télécharger et d’installer le .rpm manuellement car il n’a pas de repo.
Quel fournisseur VPN a le support CentOS natif le plus complet ?
NordVPN, en fonction de la disponibilité du référentiel RPM, de la fonctionnalité CLI et du support du protocole. Il s’installe via un paquet .rpm dédié via dnf, utilise NordLynx (son implémentation WireGuard) pour des vitesses plus rapides qu’OpenVPN, et inclut un kill switch basé sur CLI que vous activez avec nordvpn set killswitch on. Surfshark propose également un repo RPM fonctionnant, bien que ses paquets ciblent les systèmes basés sur Fedora.
Comment installer NordVPN sur CentOS Stream 9 ?
Exécutez sudo dnf install -y contre le RPM du repo de NordVPN à repo.nordvpn.com, puis sudo dnf install -y nordvpn pour récupérer le client lui-même. Connectez-vous avec nordvpn login, définissez le protocole avec nordvpn set technology nordlynx, activez la protection via nordvpn set killswitch on, puis exécutez nordvpn connect. Pour CentOS 7, remplacez yum par dnf dans chaque commande.
Comment faire fonctionner Surfshark sur CentOS via son référentiel RPM ?
Importez la clé GPG de Surfshark avec sudo rpm --import contre ocean.surfshark.com, puis ajoutez son repo en utilisant sudo dnf config-manager --add-repo pointé vers l’URL du repo Fedora, car l’empaquetage de Surfshark cible les systèmes basés sur Fedora mais s’installe proprement sur CentOS Stream. Installez avec sudo dnf install -y surfshark, puis connectez-vous et établissez une connexion via surfshark-vpn login et surfshark-vpn connect.
Pourquoi l’installation d’ExpressVPN sur CentOS est-elle plus manuelle que les deux autres fournisseurs ?
ExpressVPN n’offre pas de référentiel yum/dnf, donc vous téléchargez le fichier .rpm directement depuis votre tableau de bord de compte et l’installez avec sudo dnf install -y /path/to/expressvpn-*.rpm. Il utilise le protocole Lightway propriétaire au lieu de WireGuard, ce qui limite la flexibilité de configuration, bien que son kill switch Network Lock fonctionne toujours de manière fiable sur Linux une fois activé avec expressvpn activate.
Que dois-je faire si je soupçonne des fuites DNS sur ma connexion VPN CentOS ?
Vérifiez /etc/resolv.conf après la connexion ; il devrait afficher les serveurs DNS de votre fournisseur VPN, pas ceux de votre FAI. L’utilisation par CentOS de systemd-resolved ou d’une resolv.conf statique peut amener certains clients à échouer dans l’override du DNS système. Si les serveurs de votre FAI apparaissent toujours, définissez manuellement le DNS du fournisseur dans la config du client, par exemple le 103.86.96.100 de NordVPN.
Que faire si le service OpenVPN systemd échoue au démarrage après une configuration manuelle ?
Vérifiez sudo journalctl -u openvpn-client@client -e pour l’erreur spécifique. Les causes courantes sur CentOS incluent un fichier .ovpn manquant dans /etc/openvpn/client/, des permissions incorrectes, ou le module noyau TUN/TAP non chargé, ce que vous résolvez en exécutant sudo modprobe tun avant de redémarrer le service.
Pourquoi firewalld bloque-t-il mon trafic de tunnel VPN sur CentOS ?
Firewalld s’exécute par défaut sur CentOS et bloque le trafic via l’interface du tunnel s’il n’est pas assigné à la zone correcte. Résolvez-le en ajoutant l’interface à la zone de confiance avec sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent suivi de sudo firewall-cmd --reload, ce qui permet le trafic VPN tout en conservant vos autres règles de pare-feu intactes.
Est-il encore sûr d’exécuter un VPN sur CentOS 7 maintenant qu’il a dépassé sa fin de vie ?
Pas vraiment, car CentOS 7 a atteint la fin de vie le 30 juin 2024, ce qui signifie aucun patch de sécurité supplémentaire du projet CentOS. Exécuter un VPN sur un système d’exploitation non corrigé compromet la protection qu’il fournit. Migrez vers CentOS Stream 9, AlmaLinux 9 ou Rocky Linux 9, qui utilisent tous dnf et acceptent les mêmes paquets RPM que les fournisseurs VPN supportent déjà.
Combien de connexions simultanées NordVPN, Surfshark et ExpressVPN permettent-ils pour les configurations CentOS ?
NordVPN couvre 10 appareils simultanés, utile si vous sécurisez plusieurs serveurs plus une station de travail. Surfshark permet des connexions illimitées sur un compte, l’option la plus puissante pour les administrateurs gérant de nombreuses instances CentOS. ExpressVPN permet 10 à 14 appareils selon le niveau du plan que vous choisissez, avec une garantie de remboursement de 30 jours soutenant les trois.
Lequel de ces VPN fonctionne le mieux pour les serveurs CentOS gérant les transferts de fichiers volumineux ou le trafic CI/CD ?
NordVPN se classe #1 sur 22 dans notre Trust Score, agrégé à partir de tests de tiers publiés, et son protocole NordLynx (basé sur WireGuard) dépasse généralement OpenVPN sur CentOS. Surfshark se classe #3 sur 22 et utilise également WireGuard. ExpressVPN se classe #2 sur 22 et s’appuie sur son protocole propriétaire Lightway plutôt que sur WireGuard, ce qui peut être important pour chiffrer les artefacts de compilation et les clés API en transit.
Comment NordVPN, Surfshark et ExpressVPN se comparent-ils sur le prix pour les utilisateurs de CentOS ?
Surfshark est le moins cher à partir de $2.49/mois sur son plan à long terme, et c’est le seul des trois offrant des connexions d’appareils illimitées, un bon choix pour les administrateurs exécutant de nombreuses instances de CentOS. NordVPN commence à partir de $3.09/mois et ExpressVPN à partir de $3.00/mois, tous deux sur leurs plans à long terme. Les trois proposent une garantie de remboursement de 30 jours si la configuration Linux ne fonctionne pas.
WireGuard fonctionne-t-il réellement mieux qu’OpenVPN sur CentOS, ou dois-je rester avec la configuration manuelle ?
Les protocoles basés sur WireGuard, comme NordLynx de NordVPN et le support WireGuard natif de Surfshark, offrent généralement un débit plus rapide qu’OpenVPN standard sur CentOS et sont activés via une simple commande CLI. La configuration OpenVPN manuelle à l’aide de fichiers .ovpn donne le contrôle total sur les ciphers et le routage mais sacrifie le kill switch intégré et la commutation de serveur en une commande que les outils CLI natifs fournissent.