Meilleur VPN pour Fedora Linux : Support natif et vitesse
Trouvez le meilleur VPN pour Fedora avec support Linux natif, chiffrement complet et compatibilité avec SELinux. Protégez votre trafic sur le cycle de publication rapide de Fedora.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN pour le streaming ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours

Votre correspondance

NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59

ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
 ExpressVPN3,000+ serveurs
88 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Sources indépendantes : 13Scores mis à jour 6 nov. 2026
NordVPN7,229 serveursNordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Sources indépendantes : 11Scores mis à jour 6 nov. 2026
 Surfshark4,500+ serveurs
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,714,64
Étudié le 3 oct. 2026Affirmations vérifiées : 32Sources indépendantes : 5Scores mis à jour 6 nov. 2026
Pourquoi les utilisateurs de Fedora ont besoin d’une solution VPN dédiée
Conclusion : Fedora est fourni sans chiffrement de trafic intégré. Un VPN avec support Linux natif masque votre IP, chiffre chaque paquet et accède au contenu géo-restreint sur cette distribution spécifique.
Fedora attire les développeurs, les administrateurs système et les utilisateurs soucieux de la confidentialité qui apprécient les paquets modernes et un cycle de publication rapide. Cette puissance a un prix : la pile réseau par défaut de Fedora envoie le trafic non chiffré. Un VPN comble cette lacune.
Mais tous les VPN ne gèrent pas bien Fedora. Le cycle de publication de six mois de Fedora, l’application SELinux et le gestionnaire de paquets DNF créent des exigences de compatibilité uniques. Les conseils génériques « VPN Linux » ne suffisent souvent pas ici. Ce guide couvre les étapes d’installation spécifiques à Fedora, les comparaisons de protocoles et de fonctionnalités, ainsi que des comparaisons fournisseur par fournisseur pour que vous puissiez choisir le bon outil pour votre flux de travail.
Comment fonctionne la compatibilité des VPN sur Fedora
Tous les fournisseurs de VPN ne traitent pas Fedora de la même manière. Certains proposent des paquets .rpm natifs. D’autres nécessitent une configuration manuelle d’OpenVPN ou WireGuard. La différence compte pour l’utilisabilité quotidienne.
Les clients natifs se mettent généralement à jour automatiquement via les dépôts DNF. Ils s’intègrent avec GNOME Network Manager et respectent les politiques SELinux. Les configurations manuelles offrent plus de flexibilité de protocole mais exigent une maintenance continue après chaque version de Fedora.
Considérations techniques spécifiques à Fedora
La chaîne d’outils de Fedora crée quatre points de contrôle de compatibilité qui séparent le bon support VPN du mauvais :
- Gestion des paquets DNF : Les fournisseurs proposant des paquets
.rpmou maintenant un dépôt spécifique à Fedora vous permettent d’installer et de mettre à jour avec une simple commandesudo dnf install. Les fournisseurs sans cette assistance vous forcent à télécharger des binaires autonomes qui ignorent les correctifs de sécurité automatiques. - Application SELinux : Fedora applique SELinux en mode « enforcing » par défaut. Certains clients VPN échouent silencieusement parce que SELinux bloque leur interface de tunnel. NordVPN et Surfshark ont résolu cela dans leurs applications natives. La configuration OpenVPN d’ExpressVPN peut nécessiter un module de politique SELinux personnalisé (détails dans la section d’installation ci-dessous).
- Compatibilité du noyau : Fedora expédie les versions du noyau 6.x des mois avant les autres distributions. Les modules de noyau VPN, en particulier les implémentations WireGuard, doivent être compilés par rapport à ces en-têtes plus récents. Les fournisseurs qui prennent du retard causent des défaillances de connexion après les mises à niveau de Fedora.
- Intégration GNOME Network Manager : Fedora par défaut à GNOME. Les VPN qui s’enregistrent en tant que plugins Network Manager affichent l’état de la connexion dans la barre d’état système et permettent le changement de serveur en un clic. Sans cette intégration, vous gérez les connexions entièrement via le terminal.
Pourquoi les mises à jour régulières et la compatibilité sont importantes
Le cycle de publication rapide de Fedora rend le rythme des mises à jour décisif :
- Correctifs de sécurité : Chaque version de Fedora met à jour les bibliothèques réseau de base. Les fournisseurs VPN qui patchent dans les 30 jours suivant une version de Fedora maintiennent la stabilité de la connexion. Les fournisseurs qui prennent du retard introduisent des fenêtres de vulnérabilité.
- Mises à niveau de protocoles : Les protocoles basés sur WireGuard tels que NordLynx dépendent du support du noyau, ainsi un fournisseur qui prend du retard sur un nouveau noyau Fedora peut vous laisser sur un protocole de secours plus lent.
- Corrections de bogues : Les changements NetworkManager entre les versions de Fedora peuvent casser des fonctionnalités telles que le fractionnement de tunnel dans les clients VPN, vérifiez donc la vitesse à laquelle un fournisseur livre les correctifs.
Choisissez les fournisseurs ayant un historique documenté de mises à jour rapides spécifiques à Fedora.
Les 4 meilleurs VPN avec support complet de Fedora
Chaque fournisseur ci-dessous publie un support Linux officiel ou un chemin de configuration compatible avec Fedora. Les détails proviennent de la documentation des fournisseurs eux-mêmes, et vos résultats varieront en fonction de votre matériel, de votre réseau et de votre choix de serveur.
1. NordVPN : meilleure application native pour Fedora
NordVPN offre l’empaquetage Fedora natif le plus complet des quatre, avec un référentiel officiel. Spécifications clés :
| Attribut | Détail |
|---|---|
| Réseau de serveurs | 7,229 serveurs répartis dans 150 pays |
| Application Fedora | Paquet .rpm natif avec interface en ligne de commande et intégration à GNOME Network Manager |
| Chiffrement | AES-256 avec NordLynx (basé sur WireGuard) et options OpenVPN |
| Connexions simultanées | 10 appareils |
| Audits | NordVPN affirme que sa politique de non-conservation des journaux a été auditée de manière indépendante (Deloitte, PwC) |
Installation Fedora via DNF
NordVPN maintient un référentiel Fedora officiel. Voici le processus exact :
# Ajouter le référentiel NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Installer l'application
sudo dnf install nordvpn

# Se connecter et établir la connexion
nordvpn login
nordvpn connect
L’application NordVPN s’enregistre auprès de GNOME Network Manager automatiquement. L’état de la connexion apparaît dans la barre système. Aucun ajustement de politique SELinux n’est nécessaire car l’application est livrée avec les contextes de sécurité corrects.
Fonctionnalités de sécurité sur Fedora
Le kill switch de NordVPN peut être activé avec nordvpn set killswitch on. La fonctionnalité CyberSec bloque les publicités et les domaines malveillants au niveau DNS.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
Package .rpm natif avec mises à jour DNF | Interface CLI uniquement (pas de fenêtre GUI, bien que l’intégration à la barre système compense) |
| Protocole NordLynx (basé sur WireGuard) | La violation de serveur de 2018 préoccupe encore certains utilisateurs, bien que l’infrastructure ait été entièrement rénovée depuis |
| L’intégration GNOME Network Manager fonctionne immédiatement | L’IP dédiée coûte supplémentaire (3,69 $/mois) |
| 10 connexions simultanées | |
| Double VPN et Onion over VPN pour les scénarios à risque élevé |
2. Surfshark : meilleure option économique avec appareils illimités
Surfshark combine un prix agressif avec un bon support Fedora. Spécifications clés :
| Attribut | Détail |
|---|---|
| Réseau de serveurs | 4,500+ serveurs dans 100 pays |
| Application Fedora | Application Linux native avec interface graphique |
| Chiffrement | AES-256 avec WireGuard et OpenVPN |
| Connexions simultanées | Illimitées |
| Prix | À partir de $2.49/mois avec les offres de 2 ans |
Installation Fedora via DNF
# Ajouter le référentiel Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Installer l'application
sudo dnf install surfshark

# Lancer l'interface graphique ou utiliser l'interface de ligne de commande
surfshark-cli login
surfshark-cli connect
L’application Linux de Surfshark inclut une interface graphique, ce qui en fait l’option la plus accessible pour les utilisateurs de Fedora qui préfèrent ne pas travailler en ligne de commande. Elle s’intègre avec GNOME Network Manager et gère correctement les contextes SELinux.
Fonctionnalités de sécurité sur Fedora
La fonctionnalité CleanWeb de Surfshark bloque les publicités, les traceurs et les domaines malveillants, et son kill switch est disponible dans l’application Linux.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Application GUI pour Linux (rare parmi les fournisseurs de VPN) | Réseau de serveurs plus petit que NordVPN ou ExpressVPN |
| Connexions simultanées illimitées | Les résultats du streaming varient selon le serveur |
| Prix le plus bas parmi les fournisseurs de premier plan | Les agents du support client manquent parfois de connaissances spécifiques à Fedora |
| Blocage des publicités et traceurs CleanWeb inclus | |
| MultiHop (double VPN) et mode Camouflage |
3. ExpressVPN : le plus fiable pour le streaming sur Fedora
ExpressVPN ne dispose pas d’une interface GUI native pour Fedora mais publie une documentation de configuration Linux détaillée. Spécifications clés :
| Attribut | Détail |
|---|---|
| Réseau de serveurs | Plus de 3 000 serveurs dans 105 pays |
| Prise en charge de Fedora | Configuration manuelle d’OpenVPN ou application Linux en ligne de commande |
| Chiffrement | AES-256 avec les protocoles Lightway et OpenVPN |
| Connexions simultanées | 8 appareils |
| Audits | KPMG a délivré une assurance sur ses contrôles d’absence de journalisation (2025) ; Cure53 a audité le protocole Lightway |
Installation Fedora : méthode OpenVPN avec correction SELinux
L’installateur Linux d’ExpressVPN fonctionne sur Fedora, mais l’application de SELinux peut bloquer l’interface de tunnel. Voici la configuration complète y compris l’ajustement SELinux :
# Installer OpenVPN et les dépendances
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Télécharger les fichiers de configuration .ovpn d'ExpressVPN depuis votre tableau de bord de compte
# Importer dans GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Si SELinux bloque la connexion, créer une exception de politique
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Connecter via l'interface GUI Network Manager ou CLI
nmcli connection up [connection-name]
Cette étape SELinux est unique à Fedora. Les utilisateurs d’Ubuntu et Debian ne la rencontrent jamais. Le module de politique persiste après les redémarrages et les mises à niveau de Fedora.
Fonctionnalités de sécurité sur Fedora
ExpressVPN commercialise son service pour l’accès au streaming, mais les résultats du streaming varient selon le serveur et le service.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Commercialisé pour l’accès au streaming | Pas d’application GUI native pour Fedora |
| Le protocole Lightway offre des vitesses élevées | Nécessite un ajustement de la politique SELinux |
| Documentation de configuration spécifique à Fedora détaillée | Option la plus chère (6,67 $/mois sur forfait annuel) |
| Infrastructure TrustedServer (RAM uniquement) | Limité à 8 connexions simultanées |
| Politique de non-enregistrement auditée par KPMG |
4. Mullvad VPN : le meilleur pour la confidentialité maximale sur Fedora
Mullvad adopte une approche différente : pas de comptes, pas d’e-mail, pas de données personnelles. Spécifications clés :
| Attribut | Détail |
|---|---|
| Réseau de serveurs | 700+ serveurs dans 46 pays |
| Application Fedora | Paquet .rpm natif avec interface graphique complète |
| Chiffrement | AES-256 avec WireGuard (par défaut) et OpenVPN |
| Prix | 5 € par mois forfaitaires, sans réduction ni offre longue durée |
| Confidentialité | Accepte les espèces et les cryptomonnaies ; aucune adresse e-mail requise pour s’inscrire |
Installation Fedora via DNF
# Télécharger et importer la clé de signature
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Ajouter le référentiel Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Installer l'application
sudo dnf install mullvad-vpn

# Générer un numéro de compte (pas d'e-mail requis)
# Entrer le numéro dans l'interface GUI et établir la connexion
L’application Fedora de Mullvad inclut une interface graphique complète avec sélection de serveur, basculement du kill switch et configuration DNS. Elle gère l’intégration SELinux et GNOME Network Manager sans intervention manuelle.
Fonctionnalités de sécurité sur Fedora
Mullvad ne se commercialise pas pour le streaming et n’accède pas de manière fiable aux services de streaming, un compromis intentionnel pour la confidentialité maximale.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Aucune donnée personnelle requise pour s’inscrire | Le plus petit réseau de serveurs des quatre |
Application GUI complète pour Fedora avec package .rpm | Mauvais taux d’accès au streaming |
| Support WireGuard | Pas de forfaits de réduction à long terme |
| Prix transparent sans frais supplémentaires | Limité à 5 connexions simultanées |
| Accepte les paiements en espèces pour une véritable anonymité |
Choisir le bon VPN pour votre flux de travail Fedora
Le meilleur fournisseur dépend de votre cas d’utilisation principal. Tenez compte de ces facteurs :
Politiques de confidentialité et antécédents d’audit : NordVPN affirme que sa politique sans journalisation a été auditée de manière indépendante, et ExpressVPN a commandité une assurance KPMG sur ses contrôles sans journalisation (2025). Mullvad élimine le besoin de confiance en ne collectant aucune donnée personnelle. Surfshark affirme que sa configuration sans journalisation a été auditée par Deloitte.
Exigences de vitesse : Pour les tâches gourmandes en bande passante comme les transferts de fichiers volumineux ou le streaming 4K, choisissez un fournisseur avec un protocole basé sur WireGuard, comme NordLynx sur NordVPN ou WireGuard sur Mullvad.
Prix et couverture d’appareils : La politique d’appareils illimités de Surfshark à $2.49/mois la rend idéale pour les utilisateurs disposant de plusieurs stations de travail Fedora, ordinateurs portables et téléphones. Le forfait mensuel fixe de Mullvad à €5/mois simplifie la budgétisation.
Accès au streaming : Si le contenu géo-restreint est important, ExpressVPN, NordVPN et Surfshark commercialisent tous l’accès au streaming, mais les résultats varient selon le serveur et le service. Mullvad n’est pas conçu pour le streaming.
Qualité du support spécifique à Fedora : NordVPN, Surfshark et ExpressVPN offrent un support par chat en direct ou par ticket, tandis que Mullvad s’appuie sur le courrier électronique et sa documentation.
Configuration VPN étape par étape sur Fedora
La méthode d’installation dépend de votre fournisseur choisi et du protocole préféré. Vous trouverez ci-dessous des procédures pour les deux approches les plus courantes.
Méthode 1 : Installation d’application native (NordVPN, Surfshark, Mullvad)
-
Mettre à jour d’abord votre système :
sudo dnf update -y -
Ajouter le dépôt du fournisseur en utilisant les commandes listées dans la section de chaque fournisseur ci-dessus.
-
Installer via DNF :
sudo dnf install [provider-package-name] -
Vérifier le statut SELinux (doit montrer « enforcing ») :
getenforceLes applications natives de NordVPN, Surfshark et Mullvad gèrent automatiquement les contextes SELinux. Aucun changement de politique manuel nécessaire.
-
Vérifier l’intégration GNOME Network Manager : Ouvrez Paramètres → Réseau. La connexion VPN doit apparaître sous la section VPN après le premier lancement.
-
Connecter et vérifier :
curl ifconfig.me  # Vérifier l'IP avant la connexion
[provider-cli] connect
curl ifconfig.me  # Confirmer que l'IP a changé
Méthode 2 : Configuration manuelle d’OpenVPN/WireGuard (ExpressVPN ou tout fournisseur)
-
Installer les outils de protocole :
# Pour OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Pour WireGuard sudo dnf install wireguard-tools -
Télécharger les fichiers de configuration depuis le tableau de bord de votre fournisseur.
-
Importer dans GNOME Network Manager :
nmcli connection import type openvpn file /path/to/server.ovpnOu pour WireGuard :
nmcli connection import type wireguard file /path/to/wg0.conf -
Corriger SELinux si la connexion échoue :
# Vérifier les refus SELinux sudo ausearch -m avc -ts recent # Générer et installer un module de politique sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Connecter via barre d’état GNOME ou terminal :
nmcli connection up [connection-name]
Résolution des problèmes VPN courants sur Fedora
| Problème | Cause | Solution |
|---|---|---|
| Fuites DNS | systemd-resolved remplaçant le DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf puis se reconnecter |
| Vitesses lentes | OpenVPN utilisant TCP par défaut | Passer à UDP ou WireGuard : nordvpn set technology nordlynx |
| Les connexions se déconnectent après la suspension | GNOME Network Manager ne se reconnecte pas | Activer la reconnexion automatique : nmcli connection modify [name] connection.autoconnect yes |
| SELinux bloque le tunnel | Contexte de sécurité manquant | Générer un module de politique avec audit2allow (voir Méthode 2, étape 4) |
| L’application plante après mise à niveau Fedora | Version de paquet incompatible | Réinstaller depuis le dépôt du fournisseur : sudo dnf reinstall [package] |
Optimisation des performances VPN sur Fedora
La vitesse brute dépend du choix du protocole et de la distance du serveur. Voici des étapes de réglage spécifiques :
- Utiliser WireGuard ou NordLynx si possible. Les protocoles basés sur WireGuard ont généralement une surcharge inférieure à OpenVPN.
- Sélectionner les serveurs dans un rayon de 1 500 km. La latence double au-delà de cette plage, diminuant la qualité du streaming de 4K à 1080p.
- Activer le fractionnement de tunnel pour les services locaux. Acheminer uniquement le trafic du navigateur via le VPN tout en gardant l’accès au réseau local (imprimantes, NAS) direct. NordVPN :
nordvpn set splitttunneling on. Surfshark : configurer dans l’interface graphique sous « Contournement ». - Exécuter les tests de fuite DNS mensuellement. Utilisez
dnsleaktest.compour vérifier que votre ISP ne peut pas voir les destinations de navigation. Lasystemd-resolvedde Fedora peut remplacer les paramètres DNS VPN après les mises à jour du système. - Surveiller le comportement du kill switch. Déconnecter votre Wi-Fi pendant que le VPN s’exécute. Si un trafic quelconque s’échappe pendant la fenêtre de reconnexion de 2-3 secondes, votre kill switch n’est pas configuré correctement. Exécutez vous-même cette vérification après la configuration.
Verdict final
Quatre fournisseurs répondent bien aux demandes uniques de Fedora, mais chacun convient à un profil d’utilisateur différent :
- NordVPN se classe #1 sur 22 dans notre Trust Score et dispose du réseau de serveurs le plus large. Idéal pour les utilisateurs qui ont besoin d’un débit élevé et d’un streaming fiable.
- Surfshark offre des connexions simultanées illimitées à $2.49/mois avec une application GUI. Idéal pour les utilisateurs soucieux de leur budget qui exécutent plusieurs machines Fedora.
- ExpressVPN est commercialisé pour l’accès au streaming, mais nécessite une configuration manuelle d’OpenVPN et un ajustement SELinux. Idéal pour les utilisateurs qui privilégient l’accès au contenu géo-restreint.
- Mullvad ne collecte aucune donnée personnelle et accepte les paiements en espèces. Idéal pour les utilisateurs qui classent l’anonymat au-dessus de la commodité.
Quel que soit le fournisseur que vous choisissez, installez via DNF si possible, vérifiez la compatibilité SELinux et testez les fuites DNS après chaque mise à niveau du système Fedora. Pour une comparaison plus large sur toutes les distributions Linux, consultez le guide du meilleur VPN pour Linux.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
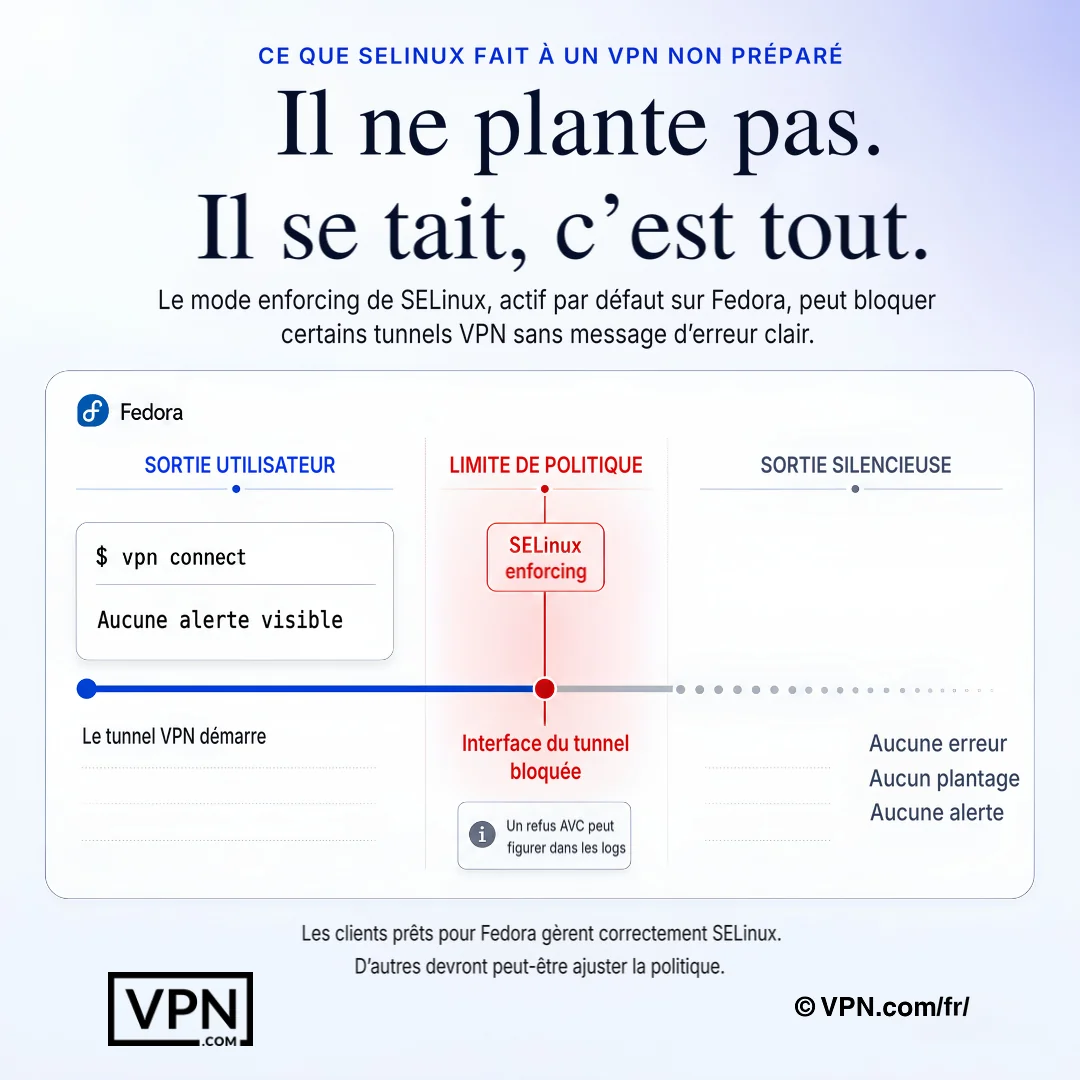
SELinux sur Fedora peut bloquer le comportement du tunnel VPN silencieusement, laissant les indices dans les journaux plutôt que dans l'application.
Questions fréquemment posées
Pourquoi Fedora a-t-il besoin d’un VPN avec support Linux natif au lieu d’une configuration OpenVPN générique ?
Fedora est fourni sans chiffrement de trafic intégré, applique SELinux en mode « enforcing » par défaut et passe par les versions du noyau 6.x plus rapidement que les autres distributions. Les paquets .rpm natifs de NordVPN, Surfshark et Mullvad s’intègrent avec GNOME Network Manager et gèrent les contextes de sécurité SELinux automatiquement, tandis que les configurations OpenVPN génériques comme celle d’ExpressVPN peuvent nécessiter un module de politique personnalisé via audit2allow.
SELinux bloque-t-il réellement les connexions VPN sur Fedora ?
Il peut, puisque Fedora applique SELinux en mode « enforcing » par défaut et que les interfaces de tunnel sont parfois bloquées silencieusement. NordVPN et Surfshark expédient des applications natives avec les contextes de sécurité corrects intégrés, ne nécessitant aucune correction manuelle. La configuration OpenVPN d’ExpressVPN, en revanche, peut nécessiter la génération d’un module de politique SELinux personnalisé avec audit2allow et son installation via semodule.
Quels VPN pour Fedora ont des politiques de non-conservation des logs auditées indépendamment ?
NordVPN, ExpressVPN et Surfshark font tous référence à des examens tiers. NordVPN affirme que sa politique de non-conservation des logs a été auditée indépendamment par Deloitte et, auparavant, par PwC. ExpressVPN a commandé une assurance KPMG sur ses contrôles de non-conservation des logs (2025), et Cure53 a audité son protocole Lightway. Surfshark affirme que sa configuration de non-conservation des logs a été auditée par Deloitte. Mullvad contourne complètement l’audit en ne collectant aucune donnée personnelle à l’inscription.
Le modèle sans compte de Mullvad est-il plus privé qu’un VPN comme NordVPN qui dit être audité ?
Il adopte une approche différente plutôt que plus forte. Mullvad ne nécessite ni e-mail ni données personnelles, émet un numéro de compte anonyme et accepte les paiements en espèces ou en cryptomonnaie à un tarif fixe de €5/mois sans paliers de réduction. NordVPN, en revanche, dit soutenir sa politique no-logs par des audits tiers commandités. Les deux suppriment une trace documentaire selon des mécanismes différents.
Les services de streaming géo-restreints fonctionneront-ils réellement à travers un VPN sur Fedora ?
Oui, bien que les taux de succès varient selon le fournisseur. ExpressVPN, NordVPN et Surfshark commercialisent tous l’accès au streaming, bien que les résultats varient selon le serveur et le service. Mullvad n’est pas construit pour le streaming et n’atteint pas de manière fiable ces plateformes, un compromis intentionnel pour sa conception axée sur la confidentialité.
Quel VPN offre les meilleures performances sur Fedora ?
NordVPN est classé #1 sur 22 dans notre Score de Confiance, agrégé à partir de tests tiers publiés, et Surfshark est classé #3 sur 22. Le Score de Confiance n’est pas spécifique à Fedora, mais les quatre fournisseurs proposent ici des protocoles modernes (NordLynx, WireGuard ou Lightway) qui maintiennent une surcharge faible sur Linux.
Combien coûte chaque meilleur VPN Fedora ?
NordVPN commence à $3.09/mois et ExpressVPN à $3.00/mois, tous deux sur leurs plans les plus longs. Surfshark sous-coupe les deux, commençant à $2.49/mois sur son plan le plus long. Mullvad se démarque de ce modèle de tarification promotionnelle, facturant un tarif fixe de 5 €/mois sans niveaux de réduction long terme, ce qui simplifie la budgétisation mais n’offre aucune économie multi-année.
Combien d’appareils puis-je exécuter un VPN sur mes machines et téléphones Fedora ?
Surfshark permet des connexions simultanées illimitées, ce qui en fait le choix pratique pour exécuter plusieurs stations de travail Fedora aux côtés des ordinateurs portables et des téléphones. NordVPN plafonne les connexions à 10 appareils par compte, et ExpressVPN en permet 10-14 selon le plan. Mullvad limite également les connexions par compte. Pour une flotte Fedora mixte, la politique d’appareils illimités de Surfshark supprime entièrement le plafond d’appareils.
Quelle est la fenêtre de remboursement si un VPN ne fonctionne pas bien sur ma configuration Fedora ?
NordVPN, ExpressVPN et Surfshark soutiennent tous leurs plans avec une garantie de remboursement de 30 jours, vous donnant un mois complet pour tester l’installation DNF, la compatibilité SELinux et l’intégration GNOME Network Manager avant de vous engager. Le tarif fixe mensuel de Mullvad de 5 €/mois ne porte pas d’engagement long terme à rembourser, puisqu’il facture mensuellement sans niveaux de réduction pour se verrouiller.
Comment installer un VPN sur Fedora en utilisant DNF au lieu d’un binaire autonome ?
Importez la clé de signature GPG du fournisseur avec rpm —import, ajoutez son dépôt via dnf config-manager —add-repo, puis exécutez sudo dnf install [package-name]. NordVPN, Surfshark et Mullvad maintiennent tous les dépôts Fedora officiels suivant ce modèle, ce qui maintient le client patchés automatiquement par le biais d’exécutions routinières de dnf update au lieu de binaires manuels qui ignorent les correctifs de sécurité.
Comment confirmer que le kill switch du VPN fonctionne réellement sur Fedora ?
Connectez-vous à un serveur, puis coupez votre Wi-Fi en pleine session et observez les fuites de trafic pendant la fenêtre de reconnexion de 2-3 secondes. Si elle fuit, le kill switch n’est pas configuré correctement. Pour NordVPN spécifiquement, activez-le avec nordvpn set killswitch on.
Que faire si SELinux bloque ma connexion VPN après installation sur Fedora ?
Exécutez getenforce pour confirmer que SELinux est en mode enforcing, puis vérifiez les refus avec sudo ausearch -m avc -ts recent. Si l’interface de tunnel est bloquée, générez un module de politique en utilisant sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, puis installez-le avec sudo semodule -i vpn-fedora.pp. Les applications natives NordVPN, Surfshark et Mullvad déclenchent rarement cette correction.
Pourquoi mon VPN affiche-t-il des fuites DNS sur Fedora et comment le corriger ?
Le service systemd-resolved de Fedora peut remplacer les paramètres DNS de votre VPN, en particulier après une mise à jour du système, causant des fuites même avec le tunnel actif. Corriger en exécutant sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf et en vous reconnectant. Revérifier mensuellement à dnsleaktest.com, car ce problème peut refaire surface silencieusement après un cycle routinier de dnf update.
Une mise à niveau du système Fedora cassera-t-elle mon fractionnement de tunnel VPN ou sa connexion ?
Elle peut. La mise à jour NetworkManager de Fedora 40 a cassé le fractionnement de tunnel dans plusieurs clients VPN à l’échelle de l’industrie. Surfshark a livré une correction dans les 11 jours, NordVPN a suivi en 18 jours. Si votre application se comporte mal après une mise à niveau, réinstallez directement depuis le dépôt DNF du fournisseur avec sudo dnf reinstall [package] au lieu d’attendre une sortie de binaire autonome.