エンタープライズVPNのベストソリューション: 5つのプラットフォーム比較
エンタープライズVPNおよびゼロトラストプラットフォームを比較: NordLayer、Cisco、Palo Alto、Fortinet、Zscaler。組織の規模、スタック、ITチームに最適なソリューションを見つけましょう。
 Michael Gargiulo
VPNを探す
VPNを主に何に使いますか?
1つ選んで、簡単な質問に答えてください。最適なVPNとその理由をお伝えします。
ストリーミング向けVPN
質問 1 / 3
ストリーミング向けVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,585件のVPNが選ばれました

あなたにマッチ

NordVPN

ProtonVPN
プライバシー向けVPN
質問 1 / 3
プライバシーVPNを探そうと思ったきっかけは何ですか?
過去30日間にVPN.comを通じて14,585件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
ゲーミング向けVPN
質問 1 / 3
ゲーミングVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,585件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
無料プラン向けVPN
質問 1 / 3
無料VPNを探すようになったきっかけは何ですか?
過去30日間にVPN.comを通じて14,585件のVPNが選ばれました
あなたにマッチ
ProtonVPN
NordVPN
短い回答: すでに実行しているネットワークにプラットフォームを合わせてください。NordLayer は、管理するハードウェアがないクラウドファーストのチームにとって最速です。Cisco Secure Client、Palo Alto GlobalProtect、Fortinet FortiClient は、そのベンダーのファイアウォールをすでに実行している場合に意味があります。Zscaler Private Access は、ネットワークトンネルではなくゼロトラストアプリアクセスが目標の場合の選択です。NordLayer は、5 つの中で直接案内できる唯一のプラットフォームであり、以下で説明します。
どのエンタープライズVPNを選ぶべきか?
| あなたがこれに当てはまる場合 | これを選びましょう | 理由 |
|---|---|---|
| クラウドファーストまたはハイブリッドチーム、オンプレミスゲートウェイなし、素早く実行したい | NordLayer | クラウド管理ゲートウェイと中央管理コンソール、全プランでシングルサインオンと多要素認証に対応 |
| Cisco ASAまたはFirepower ファイアウォールを既に運用している | Cisco Secure Client[1] | Ciscoの独自ゲートウェイで動作するように設計 |
| セキュリティチームがファイアウォールでの深いトラフィック検査を望んでいる | Palo Alto GlobalProtect[2] | Palo Altoのファイアウォールポリシーをリモートユーザーに拡張 |
| FortiGateファイアウォールを既に運用していて、1つのベンダーを望んでいる | Fortinet FortiClient[3] | FortiGateゲートウェイとFortinet のエンドポイントツールと組み合わせ |
| 広範なネットワークアクセスをアプリ単位のアクセスに置き換えたい | Zscaler Private Access[4] | ゼロトラストモデル:ユーザーはネットワークではなく特定のアプリに到達 |
当社の選定方法と対象外について。 VPN.comは独自のパフォーマンステストやセキュリティテストを実施していません。本ガイドは各ベンダーの公開製品ドキュメントと公開セキュリティガイダンスから構成されており、以下の参考資料に記載されています。VPN.comは当社のリンクを経由してNordLayerを購入した場合、手数料を得ます。その他4社とのアフィリエイト関係はないため、それらのリンクはベンダー自身のサイトへ誘導します。
VPN が「エンタープライズ」と呼ばれるのはなぜか?
コンシューマー VPN は 1 人の接続を保護します。エンタープライズ VPN は組織が自社システムにアクセスすることを保護します。中央管理、ID 統合、ユーザーに付随するアクセスポリシー、IT が監査できるレコードが追加されます。小さなチーム(およそ 5 〜 500 ユーザー)の場合は、ビジネス向けのベスト VPN ガイドをご覧ください。このページは、より大規模で複雑な導入を対象としています。複数のオフィス、既存のファイアウォール、セキュリティチーム、チェックアウトページではなく見積もりを求める調達部門がある場合です。
2つのアーキテクチャが関係しており、ブランドよりも選択が重要です。
- ネットワークVPN。 ユーザーが認証され、トンネルが開き、ポリシーで許可されたネットワークリソースにアクセスできます。Cisco、Palo Alto、Fortinet はこれを中心に構築されており、ゲートウェイまたはファイアウォールに関連付けられています。
- ゼロトラストネットワークアクセス(ZTNA)。 ユーザーはネットワークではなく、個別のアプリケーションに接続します。Zscaler Private Access はこれを中心に構築されています。詳細については、ゼロトラストガイドをご覧ください。
NordLayerはクラウド管理の端に近い位置にあります。ホストされたゲートウェイを使用するため、ハードウェアを所有する必要がありません。
5つのプラットフォーム比較
| プラットフォーム | 最適な用途 | デプロイ | ライセンス |
|---|---|---|---|
| NordLayer | クラウドファーストおよびハイブリッドチーム | クラウド管理型 | ユーザーごと、4つのプラン(Lite、Core、Premium、Enterprise) |
| Cisco Secure Client[1] | Ciscoゲートウェイを利用する組織 | オンプレミスまたはハイブリッド | Cisco経由、通常は他製品とバンドル |
| Palo Alto GlobalProtect[2] | ファイアウォール主導のセキュリティチーム | ファイアウォールベースまたはPrisma Accessクラウド | Palo Alto経由、ファイアウォールプラットフォームと連携 |
| Fortinet FortiClient[3] | FortiGateの顧客 | オンプレミスまたはハイブリッド | Fortinet経由、デバイスごとまたはユーザーごとの条件を確認 |
| Zscaler Private Access[4] | ゼロトラスト、アプリレベルアクセス | クラウドサービス | Zscaler経由、見積もりベース |
ライセンス条件は変更される可能性があり、交渉により決定されるため、このテーブルはモデルを説明しており、具体的な数字ではありません。実際のシート数に対して各ベンダーから見積もりを取得してください。
NordLayer
クラウドファーストなチームやハイブリッド環境のチームで、ハードウェア管理ではなくマネージドサービスを求めているチームに最適です。NordLayerはNord Securityのビジネス向けプロダクトです。管理者は中央コントロールパネルからユーザーとゲートウェイを管理でき、シングルサインオンはMicrosoft Entra ID、Okta、OneLogin、JumpCloud、Google Workspaceなどのアイデンティティプロバイダーに対応しています。アプリはWindows、macOS、iOS、AndroidおよびLinux、さらにはブラウザ拡張機能に対応しています。SSOと多要素認証は4つのすべてのプラン(Lite、Core、Premium、Enterprise)で利用可能です。NordLayerは14日間のマネーバック保証を提供しており、無料トライアルはないため、このウィンドウ内でパイロットを実行してください。ここで取り上げる5つのプラットフォームの中で、VPN.comから直接ご紹介できるのはこちらです。
ソース: NordLayerのウェブサイトとプランページ、2026年10月2日確認。
Cisco Secure Client
既に Cisco ファイアウォールを実行している組織に最適です。Cisco Secure Client (AnyConnect の後継製品) は Cisco ASA および Firepower ゲートウェイに接続し、SSL/TLS と IPsec をサポートしています。その強みは適合性です。ゲートウェイ、アイデンティティ ツール、セキュリティ オペレーションが既に Cisco である場合、クライアントはそのスタックにシームレスに統合されます。そうでない場合は、それを使用するためにそのスタックを導入する必要があります。ライセンスは通常、Cisco またはリセラーを通じて提供されます。
Palo Alto GlobalProtect
Palo Altoファイアウォールを実行し、オフィスとリモートユーザーに対して統一されたポリシーを望むセキュリティチーム向けに最適です。GlobalProtectは、ユーザーをPalo AltoファイアウォールまたはそのPrisma Accessクラウドサービスに接続するため、ユーザーがどこにいても同じ検査ルールとログが適用されます。Panoramaは、多くのファイアウォール全体のポリシーを管理するためのPalo Altoの中央管理コンソールです。
Fortinet FortiClient
Fortinet を標準化している組織に最適です。FortiClient は FortiGate ゲートウェイと Fortinet のエンドポイント管理と組み合わせるため、VPN、ファイアウォール、エンドポイント制御が 1 つのベンダー下に置かれます。IPsec と SSL トンネリングをサポートしています。Fortinet のライセンス条項は、デバイスごとと ユーザーごとのオファーで異なるため、現在の条項を確認してください。
Zscaler Private Access
ゼロトラストにコミットするクラウド主導の組織に最適。Zscaler Private Accessはユーザーをネットワーク上に配置しません。Zscalerのクラウドを介してユーザーと特定のアプリケーション間の接続を仲介するため、アプリケーションアドレスはパブリックインターネットに公開されません。アカウントが侵害された場合、露出はそのアカウントがアクセスを許可されたアプリケーションに限定され、ネットワーク全体ではありません。クラウド配信されるため、大量のオンプレミスインフラストラクチャを備えた環境は段階的な移行が必要です。
選択方法: 6つの質問
- 現在、何を運用していますか? 既存の Cisco、Palo Alto、または Fortinet ファイアウォールがこの決定を左右することが多いです。ゲートウェイと一致するクライアントを選ぶと、統合作業を節約できます。
- 何人が、何拠点で使用しますか? 支店が多い場合はファイアウォールベースのプラットフォームに向かう傾向があります。主にリモートスタッフが SaaS ツールを使う場合は、クラウド管理型またはゼロトラストに向かう傾向があります。
- 誰が管理しますか? クラウド管理型サービスはハードウェアの専門知識が少なくて済みます。ファイアウォールプラットフォームには、既にベンダーのことを知っているチームが必要です。
- ID プロバイダーに接続しますか? シングルサインオンとユーザープロビジョニングが、使用しているディレクトリ (Entra ID、Okta、Google Workspace) で機能することを確認してください。
- 監査人または保険会社は何を要求しますか? VPN は多くの管理策のうちの 1 つであり、それ自体が組織をコンプライアンス対応にすることはありません。各ベンダーに現在の監査ドキュメントを求め、報告書の日付を自分で確認してください。
- パイロット運用ができますか? 25 ~ 50 人のユーザーを少なくとも 2 つの場所で数週間実行してください。サポートチケットを提出し、対応時間を測定してください。
最終評価
単一の最高のエンタープライズVPNはなく、お使いの環境に最適なものを選ぶことが大切です。クラウドファーストで、ハードウェアを必要としない管理型サービスをお探しでしたら NordLayer を選択してください。既にそのベンダーのファイアウォールを実行している場合は、Cisco、Palo Alto、Fortinet クライアントを選択してください。ゼロトラストアプリアクセスが目標である場合は、Zscaler Private Access を選択してください。
どのプラットフォームを検討する場合でも、パイロットを実行し、現在の監査ドキュメントを取得し、ユーザー数に対する書面の見積もりを入手してください。クラウド管理オプションが適切な場合は、NordLayer プランを確認してください。
参考資料
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
参考文献
- Cisco. 2026. Secure Client (including AnyConnect). 2026年9月30日 に https://www.cisco.com/site/us/en/products/security/secure-client/index.html から取得.アーカイブ済み: Wayback Machine スナップショット
- Palo Alto Networks. 日付不明. Secure Remote Access | GlobalProtect. 2026年9月30日 に https://www.paloaltonetworks.com/sase/globalprotect から取得.アーカイブ済み: Wayback Machine スナップショット
- Fortinet. 日付不明. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.アーカイブ済み: Wayback Machine スナップショット
- Zscaler. 日付不明. Transforming secure access with Zscaler Private Access (ZPA). 2026年9月30日 に https://www.zscaler.com/products-and-solutions/zscaler-private-access から取得.アーカイブ済み: Wayback Machine スナップショット
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.アーカイブ済み: Wayback Machine スナップショット
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Enterprise VPN Security. 2026年9月30日 に https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a から取得.アーカイブ済み: Wayback Machine スナップショット
- Fortinet. 日付不明. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.アーカイブ済み: Wayback Machine スナップショット
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
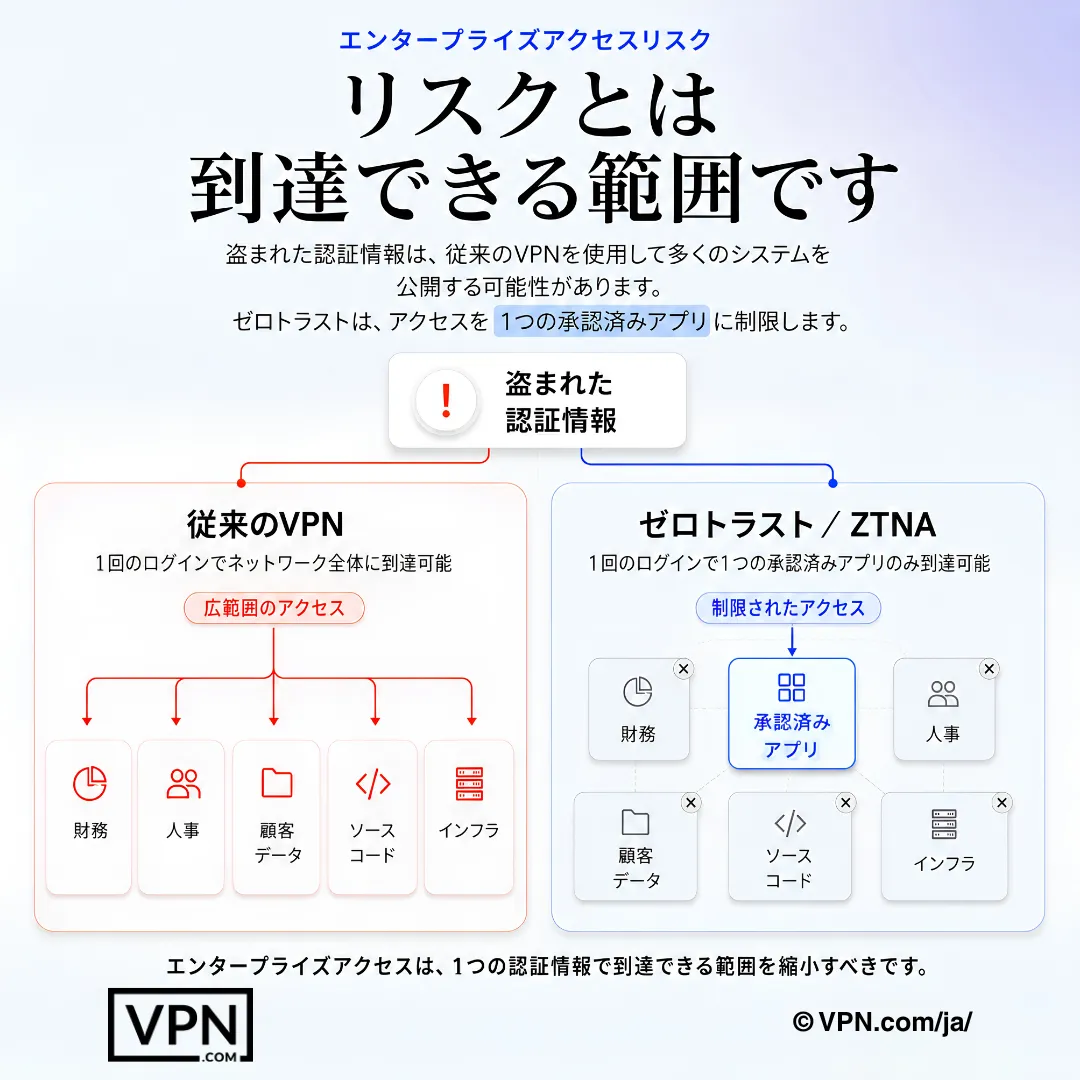
1つの資格情報でネットワーク全体にアクセスできない仕組みにより、企業アクセスリスクが低減します。
よくある質問
エンタープライズVPNとは何ですか?
エンタープライズVPNは、中央管理、アイデンティティ統合、アクセスポリシー、監査ログを通じて、従業員に企業システムへの安全なアクセスを提供します。個人の接続を保護し、管理レイヤーを持たないコンシューマーVPNとは異なります。エンタープライズプラットフォームは、多くのユーザー、複数のオフィス、およびITまたはセキュリティチーム向けに構築されています。
エンタープライズVPNとビジネスVPNの違いは何ですか?
主にスケールと統合です。小規模ビジネスVPNは、数人から数百人のチーム向けに簡単なセットアップと複数座席ライセンスに焦点を当てています。エンタープライズデプロイメントは、既存のファイアウォール、アイデンティティシステム、監視との統合、および見積もりと契約による調達を追加します。多くのクラウド管理製品は両方のニーズに対応しています。
ゼロトラストネットワークアクセス(ZTNA)はVPNに取って代わっていますか?
一部の組織では、部分的にそうです。従来のVPNはトンネルを開き、ユーザーがアクセスを許可されたネットワークに到達できます。ZTNAはユーザーを個別のアプリケーションに接続し、侵害されたアカウントが到達できる範囲を制限します。多くの組織は移行期間中に両方を実行しています。Zscaler Private AccessはZTNA製品です。ここで紹介している他のものはVPN主導です。
Cisco、Palo Alto、または Fortinet ファイアウォールを既に使用している場合、最適なエンタープライズ VPN はどれですか?
通常は同じベンダーのクライアントです。Cisco ゲートウェイの場合は Cisco Secure Client、Palo Alto ファイアウォールの場合は GlobalProtect、FortiGate の場合は FortiClient です。クライアントはそのゲートウェイ用に構築されているため、統合作業を回避できます。これらのいずれも使用していない場合は、NordLayer などのクラウド管理オプションでハードウェア購入を回避できます。
エンタープライズVPNの価格設定はどのようになっていますか?
ほとんどの場合、ユーザーあたり、デバイスあたり、またはより大きなセキュリティ契約の一部として課金されます。公開されているリスト価格は大規模な購入者が実際に支払う金額と一致することはほとんどないため、実際のシート数に対する見積もりをリクエストし、含まれるサポートレベルを確認してください。NordLayerは、独自の価格設定ページで4つのプラン(Lite、Core、Premium、Enterprise)を掲載しています。
エンタープライズVPNはHIPAA、SOC 2、またはPCI DSSに準拠していますか?
いいえ。VPNは1つの技術的管理手段に過ぎず、準拠性はポリシー、構成、ベンダー、および証拠に依存します。各ベンダーに現在の監査レポートまたは証明を要求し、日付を確認し、コンプライアンス担当者にフレームワークが要求する管理手段を確認してください。
パイロット購入前にどのようにパイロットを実行すべきですか?
少なくとも2つの場所にわたって25~50人のユーザーを選択し、数週間実行します。アイデンティティプロバイダーを通じたサインイン、不安定な接続での信頼性、管理作業量、およびサポートをテストします。実際のチケットを送信し、対応時間を計測します。NordLayerの場合、無料トライアルがないため、14日間のマネーバック保証期間内にこれを行います。
従業員は仕事の代わりにコンシューマーVPNを使用できますか?
企業が中央管理を必要とした場合、それは適切ではありません。コンシューマーVPNには管理コンソールがなく、誰が何に接続するかを強制する方法がなく、企業所有のログがありません。非常に小さなチームはときどきそこから始まりますが、より大きなチームはビジネス製品でより良くサポートされています。ビジネス向けベストVPNガイドを参照してください。
エンタープライズVPNはどのデバイスをサポートする必要がありますか?
最低限、Windows、macOS、iOS、Android、およびエンジニアリングチーム向けのLinuxが必要です。NordLayerは5つすべてのアプリに加えてブラウザ拡張機能をリストしています。その他については、ベンダーのサイトでプラットフォームサポートとモバイルデバイス管理の互換性を確認してください。
リモートスタッフがVPNが遅い、または接続が切れると言う場合、何をチェックすべきですか?
ゲートウェイの場所と負荷、ユーザーのローカルネットワーク、分割トンネリングポリシーから始めます。遠くのゲートウェイを通してすべてのトラフィックを送るネットワークVPNは遅延を追加します。クラウドとゼロトラストオプションはユーザーをより近いポイントオブプレゼンスにルーティングできます。パイロット期間中にベンダーのサポートに連絡して、対応方法を確認してください。