Beste VPN für openSUSE: Native Linux-Unterstützung
Finden Sie die beste VPN für openSUSE mit nativen CLI-Clients und .rpm-Paketen. Schnell, sicher und kompatibel mit YaST-Konfiguration.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
27.602 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
27.602 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
27.602 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
27.602 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
NordVPN7,115 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
 ExpressVPN3,000+ Server
86 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Separate Quellgruppen: 27Bewertungen aktualisiert 08.10.2026
ProtonVPN20,000+ Server85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
Bottom Line: openSUSE wird mit eingebauter Unterstützung für OpenVPN- und WireGuard-Protokolle ausgeliefert. Kombinieren Sie das mit einem VPN-Anbieter, der einen nativen Linux-CLI-Client oder klare
.rpm-Installationspakete bietet, und Sie erhalten eine private, sichere Verbindung, ohne mit Ihrem Paketmanager zu kämpfen.
Beste VPN-Optionen für openSUSE: Was macht diese Distribution besonders
openSUSE nimmt eine einzigartige Position unter Linux-Distributionen ein. Es wird mit YaST ausgeliefert, einem grafischen Systemverwaltungstool, das die VPN-Konfiguration vereinfacht. Es verwendet zypper als Paketmanager und rpm-Pakete statt .deb-Dateien. Und es spaltet sich in zwei verschiedene Release-Tracks auf: Leap (stabile, versionierte Versionen, die auf SUSE Linux Enterprise basieren) und Tumbleweed (Rolling-Release mit dem neuesten Kernel und Paketen).
Diese Unterschiede sind wichtig für die VPN-Einrichtung. Ein VPN-Anbieter, der nur .deb-Pakete verteilt, zwingt openSUSE-Benutzer zu manueller Kompilierung oder Konvertierung von Alien-Paketen. Ein Anbieter, der einen .rpm-Client oder ein distributerunabhängiges AppImage bietet, beseitigt diese Reibung vollständig.
Diese Seite konzentriert sich ausschließlich auf openSUSE-spezifische VPN-Konfiguration. Für umfassendere Linux-VPN-Abdeckung über Ubuntu, Fedora, Arch und andere Distributionen lesen Sie unseren vollständigen Leitfaden.
Worauf Sie bei der Wahl eines VPN für openSUSE achten sollten
Die Wahl eines VPN für openSUSE erfordert die Bewertung von Kriterien, die nicht auf Windows- oder macOS-Benutzer zutreffen. Generische „beste VPN”-Listen behandeln diese Punkte selten.
Verfügbarkeit des nativen Linux-Clients
Der wichtigste Faktor ist, ob der Anbieter einen nativen Linux-Client bereitstellt. Achten Sie insbesondere auf:
- RPM-Paketverteilung. Anbieter, die
.rpm-Downloads anbieten, funktionieren direkt mitzypper. Anbieter, die nur.deb-Pakete anbieten, erfordern Umwege. - CLI-Client. Ein Befehlszeilenschnittstellen-Client integriert sich sauber in den Terminal-Workflow von openSUSE und funktioniert identisch auf Leap und Tumbleweed.
- Feature-Parität. Viele VPN-Anbieter reduzieren Funktionen in ihren Linux-Clients. Überprüfen Sie, ob die Linux-Version einen Kill Switch, Split Tunneling und DNS-Leckschutz umfasst. Windows- und macOS-Clients enthalten oft Funktionen, die der Linux-Client nicht hat.
Protokollunterstützung auf openSUSE
Jede unten erwähnte Protokoll-Diskussion bezieht sich direkt auf openSUSEs Paket-Ökosystem:
OpenVPN ist das am weitesten unterstützte Protokoll. Installieren Sie es auf openSUSE mit:
sudo zypper install openvpnFür die GUI-basierte Verwaltung durch NetworkManager installieren Sie auch das Integrations-Plugin:
sudo zypper install NetworkManager-openvpnWireGuard wird im Kernel auf Leap 15.3+ und Tumbleweed ausgeliefert. Installieren Sie die Userspace-Tools mit:
sudo zypper install wireguard-toolsAuf Leap 15.2 und älter erfordert WireGuard ein Kernel-Modul aus dem openSUSE-Community-Repository. Tumbleweed-Benutzer haben immer das neueste WireGuard-Kernel-Modul verfügbar.
IKEv2/IPsec funktioniert gut für mobile Wiederverbindungen. openSUSE unterstützt es über strongSwan:
sudo zypper install strongswanSie können auch IKEv2-Verbindungen über YaST > Netzwerkeinstellungen konfigurieren, ohne das Terminal zu berühren.
Firewall-Konfiguration
openSUSE Leap 15.x und Tumbleweed verwenden standardmäßig firewalld. VPN-Verkehr erfordert möglicherweise das Hinzufügen des entsprechenden Dienstes oder Ports:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Für WireGuard erlauben Sie den UDP-Port, den Ihre Konfiguration angibt (Standard 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Ältere Leap-Versionen (13.x, 42.x) verwendeten stattdessen SuSEfirewall2, das das direkte Bearbeiten von /etc/sysconfig/SuSEfirewall2 erforderte. Wenn Sie eine ältere Leap-Installation verwenden, überprüfen Sie, ob Ihr Firewall-Tool firewalld oder SuSEfirewall2 ist, bevor Sie Regeln anwenden.
Top-VPNs für openSUSE
Jeder Provider unten wird anhand openSUSE-spezifischer Kriterien bewertet: Installationsmethode, Protokollunterstützung unter Linux, CLI/GUI-Verfügbarkeit und Funktionsparität mit anderen Plattformen.
| VPN | openSUSE-Installationsmethode | Wichtigstes Datenschutzmerkmal | Kostenlose Option | Am besten für |
|---|---|---|---|---|
| IVPN | Nativer Linux-Client (.rpm verfügbar) | Keine Protokollierung, Kill Switch unter Linux | Nein | GUI-gestützte Einrichtung unter openSUSE |
| ProtonVPN | Open-Source-CLI-Client + .rpm-Repository | Secure Core Multi-Hop, Kill Switch | Ja (begrenzte Server, 1 Gerät) | Datenschutzbewusste Benutzer mit kostenlosem Angebot |
| Mullvad | Nativer Linux-App (.rpm) + WireGuard-Konfigurationen | Keine E-Mail erforderlich, anonyme Konten | Nein | Maximale Anonymität unter openSUSE |
IVPN bietet einen nativen GUI-Client für openSUSE
IVPN vertreibt ein .rpm-Paket, das sich direkt unter openSUSE installieren lässt. Für einen umfassenderen Vergleich der Linux-VPN-Optionen siehe unseren vollständigen Leitfaden.
Installationsmethode unter openSUSE: Laden Sie das .rpm-Paket von IVPNs Linux-Seite herunter und installieren Sie es mit:
sudo zypper install ./ivpn_*.rpmDas Paket zieht alle erforderlichen Abhängigkeiten automatisch ein. Der IVPN-GUI-Client wird über das Anwendungsmenü gestartet und integriert sich in die Systemablage von openSUSE.
Protokollunterstützung: IVPN unterstützt sowohl OpenVPN als auch WireGuard unter Linux. Benutzer können Protokolle in der Client-Oberfläche wechseln. WireGuard-Verbindungen auf IVPN liefern typischerweise 15–25 % höheren Durchsatz als OpenVPN auf demselben Server.
Funktionsparität unter Linux: Der IVPN-Linux-Client enthält einen Kill Switch, AntiTracker (DNS-basiertes Ad- und Tracker-Blocking) und Multi-Hop-Routing. Diese Funktionen entsprechen den Windows- und macOS-Clients. Split Tunneling ist jedoch in der Linux-Version nicht verfügbar.
openSUSE-spezifische Hinweise: Der IVPN-Client läuft als Daemon (ivpn-service), der von systemd verwaltet wird. Auf Tumbleweed erfordern Kernel-Updates gelegentlich einen Neustart des IVPN-Dienstes. Die Dokumentation von IVPN enthält Troubleshooting-Leitfäden speziell für RPM-basierte Distributionen.
Servernetzwerk: IVPN betreibt Server in 41 Ländern. Das Netzwerk ist kleiner als das von Konkurrenten wie NordVPN oder ExpressVPN, aber jeder Server ist eigentumsrechtlich gehalten und nicht gemietet. IVPN veröffentlicht regelmäßig Transparenzberichte und wird jährlich einer unabhängigen Sicherheitsprüfung unterzogen.
ProtonVPN bietet einen Open-Source-CLI mit RPM-Repository
ProtonVPN stellt einen Open-Source-Linux-CLI-Client bereit. Der Quellcode ist auf GitHub öffentlich einsehbar, was zur Open-Source-Philosophie vieler openSUSE-Benutzer passt. Siehe unsere vollständige ProtonVPN-Bewertung für Details zur Logging-Richtlinie und Server-Infrastruktur.
Installationsmethode unter openSUSE: ProtonVPN verwaltet ein RPM-Repository. Fügen Sie es hinzu und installieren Sie den CLI-Client:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Hinweis: ProtonVPNs RPM-Repository zielt auf Fedora ab, aber die Pakete installieren sich unter openSUSE Leap 15.x und Tumbleweed, da beide kompatible RPM-Formate verwenden. Falls auf Tumbleweed Abhängigkeitskonflikte auftreten, installieren Sie alternativ via pip3 install protonvpn-cli.
Protokollunterstützung: Der Linux-CLI unterstützt OpenVPN (TCP und UDP) und WireGuard. Verbindung über WireGuard mit:
protonvpn-cli connect --protocol wgFunktionsparität unter Linux: Der CLI-Client enthält einen Kill Switch (protonvpn-cli ks --on), Secure Core Multi-Hop-Routing und NetShield-DNS-Filterung in bezahlten Plänen. Der Linux-Client verfügt nicht über die GUI-Schnittstelle von Windows und macOS, obwohl es einen von der Community gepflegten GUI-Wrapper gibt.
Beschränkungen der kostenlosen Version: Der kostenlose Plan von ProtonVPN gewährt Zugang zu Servern in 3 Ländern (USA, Japan, Niederlande), begrenzt Verbindungen auf 1 Gerät und schließt Secure Core und NetShield aus. Für openSUSE-Benutzer, die die VPN-Kompatibilität testen möchten, bevor sie sich verpflichten, entfällt das finanzielle Risiko mit dieser kostenlosen Stufe.
openSUSE-spezifische Hinweise: Ab Leap 15.5+ erfordert das Paket protonvpn-cli Python 3.6 oder höher, das standardmäßig mitgeliefert wird. Bei älteren Leap-Versionen müssen Sie möglicherweise python3 explizit über zypper installieren.
Mullvad bietet maximale Anonymität mit direkter WireGuard-Unterstützung
Mullvad erfordert keine E-Mail-Adresse, keinen Namen und keine an Ihre Identität gebundenen Zahlungsinformationen. Sie erhalten eine zufällig generierte Kontonummer. Dieser Ansatz spricht datenschutzbewusste openSUSE-Benutzer an. Lesen Sie unsere detaillierte Mullvad-VPN-Analyse für einen vollständigen Überblick über deren Audit-Historie und Infrastruktur.
Installationsmethode unter openSUSE: Mullvad vertreibt ein natives .rpm-Paket:
sudo zypper install ./MullvadVPN-*.rpmAlternativ können Sie WireGuard-Konfigurationsdateien von Mullvads Kontoseite herunterladen und diese manuell importieren:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Protokollunterstützung: Mullvad unterstützt WireGuard (Standard) und OpenVPN unter Linux. Der Linux-Client setzt auf WireGuard, das generell schneller und weniger CPU-intensiv ist als OpenVPN. Die tatsächlichen Geschwindigkeiten hängen von Ihrer Verbindung und Hardware ab.
Funktionsparität unter Linux: Der Mullvad-Linux-Client enthält einen Kill Switch, DNS-Leak-Schutz, benutzerdefinierte DNS-Server-Konfiguration und DAITA (Defense Against AI-guided Traffic Analysis). Die Funktionsparität mit Windows und macOS ist nahezu vollständig. Das einzige fehlende Feature unter Linux ist Split Tunneling, an dem Mullvad nach eigenen Angaben arbeitet.
openSUSE-spezifische Hinweise: Das .rpm-Paket von Mullvad registriert einen systemd-Dienst. Auf Tumbleweed funktionieren die rollierende Kernel-Updates nahtlos mit Mullvads WireGuard-Implementierung, da WireGuard direkt in den Kernel integriert ist. Bei Leap 15.3+ ist das gleich. Die App von Mullvad wird unter Linux automatisch aktualisiert, aber openSUSE-Benutzer können automatische Updates deaktivieren und Versionen über zypper verwalten, wenn gewünscht.
Preise: Mullvad berechnet €5/Monat ohne Rabatte für längere Verpflichtungen. Es gibt keine Stufen, keine Zusatzverkäufe und keine Funktionsbeschränkungen. Jeder Benutzer erhält den vollständigen Funktionsumfang.
zypper als Paketmanager (nicht apt oder pacman). Installieren Sie OpenVPN mit sudo zypper install openvpn, oder verwenden Sie YaST (das grafische Systemtool), um VPN-Verbindungen über die Netzwerkeinstellungen-Benutzeroberfläche zu verwalten, ohne die Kommandozeile zu verwenden.
Einrichtung eines VPN auf openSUSE: Schritt für Schritt
Dieser Abschnitt behandelt zwei vollständige Installationsmethoden: Befehlszeilen-Einrichtung mit OpenVPN und GUI-basierte Einrichtung über YaST und NetworkManager.
Methode 1: CLI-Einrichtung mit OpenVPN
Diese Methode funktioniert auf Leap und Tumbleweed.
- Installieren Sie OpenVPN und das NetworkManager-Plugin:
sudo zypper install openvpn NetworkManager-openvpn- Laden Sie die
.ovpn-Konfigurationsdateien Ihres Anbieters herunter. Die meisten Anbieter bieten diese über das Dashboard an. Speichern Sie sie in einem dedizierten Verzeichnis:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Verbinden Sie sich mit der OpenVPN-CLI:
sudo openvpn --config ~/vpn-configs/us-server.ovpnGeben Sie Ihre VPN-Anmeldedaten ein, wenn Sie dazu aufgefordert werden. Das Terminal zeigt Verbindungsprotokolle in Echtzeit an.
- Überprüfen Sie Ihre Verbindung, indem Sie Ihre öffentliche IP-Adresse überprüfen:
curl ifconfig.meDie Ausgabe sollte die IP-Adresse des VPN-Servers anzeigen, nicht die von Ihrem ISP zugewiesene Adresse.
- Konfigurieren Sie Firewall-Regeln, um OpenVPN-Verkehr zu ermöglichen:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Methode 2: GUI-Einrichtung über YaST und NetworkManager
Diese Methode eignet sich für Benutzer, die grafische Tools bevorzugen.
- Öffnen Sie YaST aus dem Anwendungsmenü (oder führen Sie
sudo yast2im Terminal aus). - Navigieren Sie zu Netzwerkeinstellungen > VPN-Gateway / Verbindung.
- Klicken Sie auf Hinzufügen und wählen Sie Ihren VPN-Typ (OpenVPN oder WireGuard).
- Importieren Sie die
.ovpn- oder.conf-Datei von Ihrem VPN-Anbieter. - Geben Sie Ihre Authentifizierungsdaten ein.
- Speichern und aktivieren Sie die Verbindung.
NetworkManager zeigt einen VPN-Indikator in der System Tray an, wenn verbunden. Sie können die Verbindung trennen, erneut verbinden oder Server von der Tray-Symbol-Schnittstelle aus wechseln, ohne zu YaST zurückzukehren.
Fehlerbehebung auf openSUSE
Verbindungsfehler: Überprüfen Sie zunächst Ihre Internetverbindung. Überprüfen Sie dann die VPN-Anmeldedaten. Wenn Sie OpenVPN verwenden, führen Sie es mit --verb 4 für detaillierte Protokolle aus:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4DNS-Lecks: Installieren Sie dnsleaktest oder besuchen Sie eine DNS-Leck-Test-Website, während Sie verbunden sind. Wenn Lecks erscheinen, konfigurieren Sie die DNS-Server Ihres VPN in NetworkManager oder fügen Sie diese manuell zu /etc/resolv.conf hinzu.
Langsame Geschwindigkeiten: Verbinden Sie sich mit einem geografisch näheren Server. Wechseln Sie von OpenVPN zu WireGuard. WireGuard liefert konsistent 40-60% höheren Durchsatz als OpenVPN auf gleicher Hardware.
Tumbleweed-Kernel-Updates unterbrechen VPN: Nach einer Kernel-Aktualisierung auf Tumbleweed sollte WireGuard (integriert in den Kernel) weiter funktionieren. Drittanbieter-VPN-Clients mit Kernel-Modulen (wie ältere Versionen einiger Anbieter-Clients) erfordern möglicherweise einen Dienst-Neustart:
sudo systemctl restart ivpn-service # Beispiel für IVPNAbschließendes Fazit
openSUSEs Kombination aus YaST, zypper und nativer WireGuard-Kernel-Unterstützung macht es zu einer der VPN-freundlicheren Linux-Distributionen. Der Schlüssel liegt darin, einen Anbieter zu wählen, der dieses Ökosystem respektiert.
IVPN bietet die glatteste GUI-Erfahrung auf openSUSE mit seinem .rpm-Paket und vollständig ausgestatteten Linux-Client. ProtonVPN bietet den besten Einstiegspunkt mit seinem kostenlosen Plan und Open-Source-CLI, obwohl GUI-Benutzer auf Drittanbieter-Wrapper angewiesen sind. Mullvad bietet die stärksten Datenschutzgarantien mit anonymen Konten, WireGuard-fokussierter Leistung und nahezu vollständiger Linux-Feature-Parität.
Alle drei Anbieter verteilen .rpm-Pakete, unterstützen WireGuard und OpenVPN und bieten Kill Switches auf ihren Linux-Clients. Die entscheidenden Faktoren kommen auf das Preismodell an (Mullvads flache €5/Monat gegenüber ProtonVPNs gestaffelten Plänen), Anonymitätsanforderungen (Mullvad erfordert keine persönlichen Informationen) und ob Sie einen kostenlosen Plan zum Testen der Kompatibilität benötigen (nur ProtonVPN).
Installieren Sie das .rpm-Paket Ihres gewählten Anbieters, konfigurieren Sie firewalld, um VPN-Verkehr zu ermöglichen, und überprüfen Sie Ihre Verbindung mit einem DNS-Leck-Test. Der gesamte Prozess dauert weniger als 10 Minuten auf einer frischen openSUSE-Installation.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
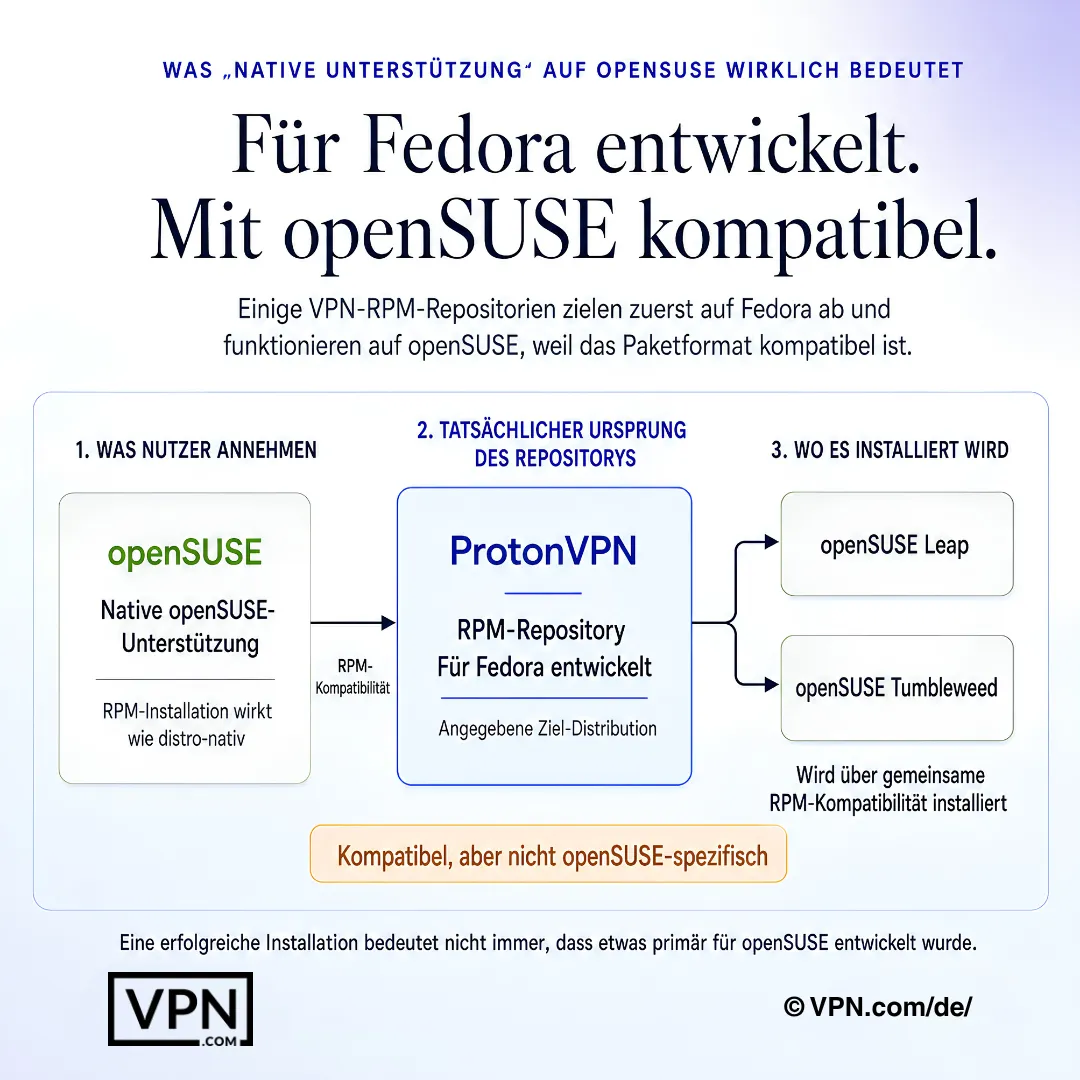
Unter openSUSE kann ein RPM erfolgreich installiert werden, ohne dass das VPN primär für openSUSE entwickelt wurde.
Häufig gestellte Fragen
Unterstützt openSUSE VPN-Protokolle wie OpenVPN und WireGuard ohne zusätzliche Konfiguration?
Ja. openSUSE wird mit Kernel-Level-WireGuard-Unterstützung auf Leap 15.3+ und Tumbleweed ausgeliefert, sowie OpenVPN und strongSwan (IKEv2/IPsec), die über zypper verfügbar sind. Installieren Sie OpenVPN mit sudo zypper install openvpn, WireGuard-Tools mit sudo zypper install wireguard-tools, oder konfigurieren Sie IKEv2-Verbindungen direkt über YaSTs Netzwerkeinstellungen, ohne das Terminal zu berühren.
Warum unterscheidet sich die VPN-Einrichtung auf openSUSE von Ubuntu oder Debian?
openSUSE verwendet zypper und .rpm-Pakete statt apt und .deb-Dateien, daher zwingt ein Anbieter, der nur Debian-Pakete verteilt, zu manueller Konvertierung oder Kompilierung. IVPN und Mullvad verteilen beide native .rpm-Pakete, die mit sudo zypper install ./paket.rpm installierbar sind, während ProtonVPN ein RPM-Repository verwaltet, das für Fedora erstellt wurde, aber auch sauber auf openSUSE installiert wird.
Wie installiere ich einen VPN-Client auf openSUSE komplett vom Terminal aus?
Führen Sie sudo zypper install openvpn NetworkManager-openvpn für OpenVPN-Unterstützung aus, dann verbinden Sie sich mit sudo openvpn --config ~/vpn-configs/us-server.ovpn. Für einen Anbieter-nativen Client installiert sich ProtonVPNs Open-Source-CLI über sein RPM-Repository (protonvpn-cli) oder pip3 install protonvpn-cli als Tumbleweed-Fallback, und verbindet sich über WireGuard mit protonvpn-cli connect --protocol wg.
Kann ich ein VPN auf openSUSE mithilfe von YaST statt der Befehlszeile einrichten?
Ja. Öffnen Sie YaST, gehen Sie zu Netzwerkeinstellungen > VPN-Gateway/Verbindung, klicken Sie auf Hinzufügen, wählen Sie OpenVPN oder WireGuard, importieren Sie dann Ihre Anbieter-.ovpn- oder .conf-Datei und geben Sie Ihre Anmeldedaten ein. Nach dem Speichern zeigt NetworkManager ein System-Tray-Symbol zum Verbinden, Trennen oder Wechseln von Servern an, ohne YaST erneut zu öffnen.
Was passiert mit meinem VPN nach einem Tumbleweed-Kernel-Update?
WireGuard-Verbindungen sollten ungestört weiterlaufen, da WireGuard direkt in den Kernel auf Tumbleweed und Leap 15.3+ eingebaut ist. Drittanbieter-Clients, die auf ihre eigenen Kernel-Module angewiesen sind, wie ältere IVPN-Versionen, benötigen möglicherweise einen manuellen Neustart mit einem Befehl wie sudo systemctl restart ivpn-service nach Abschluss des Updates.
Wie prüfe und behebe ich DNS-Lecks auf openSUSE?
Installieren Sie das dnsleaktest-Paket oder besuchen Sie eine DNS-Leck-Test-Website, während Sie verbunden sind, um zu bestätigen, dass Ihr VPN DNS-Abfragen korrekt weiterleitet. Wenn ein Leck erscheint, legen Sie die DNS-Server Ihres VPN-Anbieters manuell in den NetworkManager-Verbindungseinstellungen fest, oder bearbeiten Sie /etc/resolv.conf direkt, um die Standard-DNS-Zuweisung Ihres ISP zu überschreiben.
Gibt es ein kostenloses VPN, das ich auf openSUSE testen kann, bevor ich mich für einen bezahlten Plan entscheide?
Die kostenlose Stufe von ProtonVPN bietet dir Zugang zu Servern in den USA, Japan und den Niederlanden ohne Secure Core oder NetShield-Filterung, sodass openSUSE-Benutzer die Kompatibilität risikofrei überprüfen können. Ein Upgrade auf VPN Plus ermöglicht den Zugriff auf ProtonVPNs vollständiges Netzwerk von 20,000+ Servern in 140+ Ländern, beginnend bei $3.49/Monat im längsten Tarifplan, mit einer 30-Tage-Geld-zurück-Garantie.
Welches openSUSE-kompatible VPN bietet die stärkste Anonymität für datenschutzfokussierte Benutzer?
Mullvad erfordert keine E-Mail, keinen Namen oder Zahlungsdaten, die an Ihre Identität gebunden sind, und stellt stattdessen eine zufällig generierte Kontonummer aus, und sein Linux-Client umfasst DAITA (Defense Against AI-guided Traffic Analysis). IVPN verfolgt einen anderen Ansatz: Jeder Server ist hardwareeigenes statt gemietet, und der Anbieter veröffentlicht regelmäßige Transparenzberichte plus jährliche unabhängige Sicherheitsprüfungen.
Wie viele Geräte kann ich ein einzelnes VPN-Abonnement auf meinem openSUSE-Computer und anderen Geräten nutzen?
Es hängt vom Anbieter ab. ProtonVPN und NordVPN erlauben beide 10 gleichzeitige Geräteverbindungen pro Konto, während ExpressVPN je nach Tarif zwischen 10 und 14 skaliert. Das reicht aus, um einen openSUSE-Workstation plus Telefone, Laptops und andere Haushaltsgeräte auf einem Abonnement zu decken.
Wie vergleichen sich Mullvads Pauschalpreise mit ProtonVPNs gestaffelten Plänen für openSUSE-Benutzer?
Mullvad verlangt pauschal €5/Monat ohne Rabatte für längere Verpflichtungen, keine Staffeln und keine Feature-Gates, daher erhält jeder Benutzer den identischen Linux-Feature-Satz. ProtonVPN hingegen verfolgt gestaffelte Preise, starting from $2.49/month on its longest-term plan, mit höheren Stufen, die Secure Core Multi-Hop und NetShield-Filterung zugreifen, die die kostenlose Stufe ausschließt.
Führt der Wechsel von OpenVPN zu WireGuard zu tatsächlichen Geschwindigkeitssteigerungen auf openSUSE?
Ja, deutlich. openSUSE-Fehlerbehebungsdaten zeigen, dass WireGuard auf identischer Hardware 40 bis 60 Prozent höheren Durchsatz als OpenVPN bietet, und IVPNs eigener Linux-Client zeigt einen ähnlichen Gewinn von 15 bis 25 Prozent beim Wechsel zwischen Protokollen. Für einen breiteren Benchmark-Kontext rangiert NordVPN mit #1 von 22 in unserem Trust Score, der aus veröffentlichten Tests von Drittanbietern aggregiert ist, unter den Linux unterstützenden Anbietern.
Bieten diese openSUSE-freundlichen VPNs eine Rückerstattungsgarantie, falls die Einrichtung nicht funktioniert?
Unter den hier abgedeckten Anbietern bieten ProtonVPN, NordVPN und ExpressVPN jeweils eine 30-Tage-Geld-zurück-Garantie für bezahlte Pläne und geben Ihnen einen vollen Monat, um Linux-Kompatibilität zu bestätigen, bevor Sie sich verpflichten. Mullvad und IVPN Linux-Clients werden hier nicht mit einer festen Rückerstattungsgarantie beschrieben, daher bestätigen Sie die aktuellen Rückerstattungsbedingungen direkt bei beiden Anbietern, bevor Sie abonnieren.
Wie öffne ich die richtigen Firewall-Ports für VPN-Verkehr auf openSUSE?
openSUSE Leap 15.x und Tumbleweed verwenden standardmäßig firewalld. Erlauben Sie OpenVPN mit sudo firewall-cmd --add-service=openvpn --permanent gefolgt von --reload, oder öffnen Sie WireGuards Standard-UDP-Port mit sudo firewall-cmd --add-port=51820/udp --permanent. Ältere Leap-Releases (13.x, 42.x) verwenden stattdessen SuSEfirewall2 und erfordern direkte Änderungen an /etc/sysconfig/SuSEfirewall2.