Bestes VPN für RedHat: Sicherheit & Geschwindigkeit für Unternehmen
Finden Sie das beste VPN für RedHat, das sich in SELinux integriert, FIPS-140-2-Standards erfüllt und die RPM-Bereitstellung in RHEL-Infrastrukturen unterstützt.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
NordVPN7,229 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Unabhängige Quellen: 11Bewertungen aktualisiert 06.11.2026
 ExpressVPN3,000+ Server
88 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Unabhängige Quellen: 13Bewertungen aktualisiert 06.11.2026
 Mullvad VPN550+ Server
76 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,144,06
Recherchiert am 03.10.2026Geprüfte Aussagen: 29Unabhängige Quellen: 9Bewertungen aktualisiert 06.11.2026
Warum RHEL unternehmenstaugliche VPN-Lösungen erfordert
Red Hat Enterprise Linux (RHEL) betreibt geschäftskritische Infrastrukturen in Fortune-500-Unternehmen, Behörden und Finanzinstituten. Anders als Linux-Distributionen für Endanwender verlangt RHEL VPN-Lösungen, die sich in die verpflichtenden Zugriffskontrollen von SELinux integrieren, die Verschlüsselungsstandards FIPS 140-2 einhalten und die automatisierte Bereitstellung auf Tausenden von Knoten unterstützen.
Das Wichtigste in Kürze: RHEL enthält integrierte VPN-Werkzeuge über NetworkManager und erzwingt SELinux-Sicherheitsrichtlinien. Unternehmens-VPN-Einsätze auf RHEL setzen Kompatibilität mit diesen Werkzeugen, die Verfügbarkeit von RPM-Paketen und einen langfristigen Herstellersupport voraus, der dem 10-jährigen Lebenszyklus von RHEL entspricht.
Dieser Leitfaden konzentriert sich speziell auf VPN-Lösungen für Red Hat Enterprise Linux in Produktivumgebungen. RHEL-Administratoren benötigen VPNs, die sich über YUM/DNF installieren lassen, SELinux-Kontexte respektieren und sich über Rechenzentrums- und Cloud-Umgebungen skalieren lassen.
Wie die Sicherheitsarchitektur von RHEL die VPN-Anforderungen prägt
RHEL unterscheidet sich von anderen Linux-Distributionen in Punkten, die die VPN-Kompatibilität direkt beeinflussen. Wer diese Unterschiede versteht, vermeidet Bereitstellungsfehler und Sicherheitslücken.
SELinux-Durchsetzung und VPN-Kompatibilität
SELinux läuft auf RHEL standardmäßig im Enforcing-Modus. Viele VPN-Clients scheitern stillschweigend, weil ihnen passende SELinux-Richtlinienmodule fehlen. Ein kompatibles VPN muss entweder SELinux-Richtlinien mitliefern oder dokumentierte Schritte zur Erstellung eigener Kontexte bereitstellen.
So benötigt OpenVPN auf RHEL den SELinux-Typ openvpn_t. Ohne ihn werden Verbindungen ohne klare Fehlermeldung getrennt. WireGuard ist seit RHEL 8.6 auf Kernel-Ebene integriert, wodurch die meisten SELinux-Konflikte entfallen.
RPM-Pakete und Installation über YUM/DNF
Unternehmenseinsätze von RHEL verwalten Pakete im RPM-Format über YUM (RHEL 7) oder DNF (RHEL 8/9). VPN-Anbieter, die offizielle .rpm-Pakete anbieten, vereinfachen Installation, Aktualisierung und Compliance-Prüfungen. Manuelle Builds aus dem Quellcode erzeugen Wartungsaufwand und unterbrechen automatisierte Patch-Prozesse.
Integration mit NetworkManager
RHEL nutzt NetworkManager als zentrales Werkzeug zur Netzwerkkonfiguration. VPN-Lösungen, die sich als NetworkManager-Plugins integrieren, erlauben Administratoren die Verwaltung der Verbindungen über nmcli-Befehle, die GNOME-Oberfläche oder die Cockpit-Weboberfläche. Das ist in Umgebungen relevant, in denen mehrere Teams Netzwerkkonfigurationen verwalten.
Bewertungskriterien für VPN-Lösungen auf RHEL
Bei der Auswahl eines VPNs für produktive RHEL-Systeme sollten Sie folgende RHEL-spezifische Faktoren prüfen:
- SELinux-Kompatibilität: Läuft das VPN im SELinux-Enforcing-Modus, ohne dass
setenforce 0nötig ist? - Offizielle RPM-Verfügbarkeit: Pflegt der Anbieter ein RPM-Repository für RHEL 7, 8 und 9?
- CLI-Werkzeuge: Bietet das VPN eine vollständige Kommandozeilenverwaltung für Server ohne Bildschirm?
- Protokollunterstützung: Unterstützt es WireGuard (auf RHEL 8.6+ im Kernel integriert) oder IPsec über Libreswan (in RHEL enthalten)?
- FIPS-140-2-Konformität: Kann das VPN die FIPS-validierten kryptografischen Module von RHEL nutzen?
- Skalierbarkeit: Unterstützt die Lösung Ansible-Playbooks oder Puppet-Module für die Massenbereitstellung?
Top-VPN-Dienste mit geprüfter RHEL-Unterstützung
Drei VPN-Anbieter bieten dokumentierte RHEL-Kompatibilität mit nativen Linux-Clients, RPM-Paketen oder detaillierten Konfigurationsanleitungen für Unternehmenseinsätze.
Mullvad VPN: Datenschutz zuerst mit nativem WireGuard
Mullvad VPN stellt einen eigenen Linux-Client als RPM-Paket bereit. Die Installation auf RHEL 8 oder 9 erfolgt mit einem einzigen Befehl:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad gehörte zu den ersten Anbietern, die WireGuard einsetzten, das auf RHEL 8.6 und neuer als Kernelmodul läuft. Das schlanke Design von WireGuard hält die CPU-Belastung gering, die tatsächliche Geschwindigkeit hängt jedoch von Hardware und Verbindung ab. Der Client umfasst eine vollständige CLI (mullvad connect, mullvad status), die für Server ohne Bildschirm auf RHEL geeignet ist.
Mullvad betreibt 550+ Server in 50+ Ländern. Die strikte No-Logging-Richtlinie wurde durch unabhängige Audits überprüft. Der Dienst kostet pauschal 5 €/Monat, und es ist keine Kontoerstellung erforderlich.
RHEL-spezifischer Hinweis: Das RPM-Paket von Mullvad enthält SELinux-Richtlinienmodule für RHEL 8 und 9. Manuelle Anpassungen der Richtlinien sind nicht nötig.
NordVPN: Großflächige Skalierung mit 7,229 Servern
NordVPN liefert einen Linux-Client als RPM-Paket, der sich in den NetworkManager von RHEL integriert. Administratoren können Verbindungen über nmcli oder die eigene CLI von NordVPN verwalten (nordvpn connect, nordvpn set technology).
Für RHEL relevante Funktionen:
- NordLynx-Protokoll: Die WireGuard-Implementierung von NordVPN hält den Protokoll-Overhead auf RHEL gering
- CyberSec-Filterung: Blockiert Malware- und Phishing-Domains auf DNS-Ebene und ergänzt so die firewalld-Regeln von RHEL
- 7,229 Server in 150 Ländern: Bietet Redundanz für international verteilte RHEL-Einsätze
- Dedizierte IP-Optionen: Nützlich, um VPN-Ausgangspunkte in den Firewall-Konfigurationen von RHEL freizugeben
Installation auf RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-spezifischer Hinweis: Die Linux-App von NordVPN funktioniert auf RHEL 8 und 9 mit SELinux im Enforcing-Modus. Das NetworkManager-Plugin unterstützt nmcli-Skripting für die automatisierte Verbindungsverwaltung.
ExpressVPN: Lightway-Protokoll für latenzarme RHEL-Einsätze
ExpressVPN bietet einen Linux-Client mit RPM-Unterstützung und sein proprietäres Lightway-Protokoll. ExpressVPN positioniert Lightway als schnell aufbauendes Protokoll mit geringem Overhead; der tatsächliche Durchsatz auf RHEL hängt von Hardware und Netzwerk ab.
Wichtige Funktionen für RHEL-Administratoren:
- Split Tunneling: Leitet nur bestimmten Datenverkehr über das VPN, während interne RHEL-Dienste direkte Verbindungen nutzen
- Über 3.000 Server in 105 Ländern: Unterstützt geografisch verteilte RHEL-Infrastrukturen
- Lightway über UDP und TCP: Der TCP-Modus funktioniert auch durch restriktive Unternehmensfirewalls
- Regelmäßige Linux-Updates: ExpressVPN spielt seinen Linux-Client innerhalb von 2 Wochen nach jedem RHEL-Point-Release aktualisiert ein
Die Installation erfolgt über das eigene RPM-Repository von ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-spezifischer Hinweis: Für Split Tunneling benötigt ExpressVPN einen eigenen SELinux-Boolean. Die Dokumentation enthält die genauen setsebool-Befehle. Der Client unterstützt RHEL-Virtualisierungsumgebungen wie KVM und oVirt.
RHEL-spezifische VPN-Einrichtung: NetworkManager und CLI-Methoden
RHEL-Administratoren setzen VPNs typischerweise auf zwei Wegen ein: über NetworkManager-Plugins oder über eigenständige CLI-Clients.
Methode 1: WireGuard über NetworkManager auf RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Diese Methode speichert VPN-Zugangsdaten im verschlüsselten Schlüsselbund von NetworkManager. Verbindungen bleiben nach Neustarts erhalten und integrieren sich automatisch in die firewalld-Zonen von RHEL.
Methode 2: OpenVPN mit SELinux-Richtlinie
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Der Befehl semanage registriert den Port von OpenVPN bei SELinux. Wird dieser Schritt übersprungen, kommt es auf RHEL-Systemen mit SELinux im Enforcing-Modus zu stillen Verbindungsfehlern.
Methode 3: IPsec über Libreswan (in RHEL enthalten)
RHEL liefert Libreswan für die native IPsec-VPN-Unterstützung mit. Es ist keine Software von Drittanbietern nötig:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan nutzt die FIPS-validierten kryptografischen Bibliotheken von RHEL. Das macht es zur bevorzugten Wahl für Behörden und den Finanzsektor, die FIPS-140-2-Konformität verlangen.
Compliance und Überlegungen zur Unternehmensbereitstellung
RHEL dient Branchen mit strengen regulatorischen Anforderungen. Bei der VPN-Auswahl müssen diese Compliance-Rahmen berücksichtigt werden:
| Rahmenwerk | Anforderung |
|---|---|
| HIPAA | Gesundheitseinrichtungen mit RHEL-Systemen benötigen VPNs mit AES-256-Verschlüsselung und Audit-Protokollierung. NordVPN und Mullvad unterstützen beide AES-256-GCM. |
| PCI DSS | Die Zahlungsabwicklung auf RHEL erfordert verschlüsselte Tunnel für alle Karteninhaberdaten. IPsec über Libreswan erfüllt die Anforderungen von PCI DSS Abschnitt 4.1 von Haus aus. |
| FedRAMP | Staatliche RHEL-Systeme benötigen FIPS-140-2-validierte Verschlüsselung. Libreswan mit der NSS-Kryptobibliothek von RHEL erfüllt diese Anforderung. |
| SOC 2 | VPN-Anbieter müssen ihre Verfahren zur Datenverarbeitung nachweisen. Die veröffentlichten Audit-Berichte von Mullvad decken SOC-2-Kontrollen ab, und NordVPN gibt an, unabhängige No-Logs-Audits in Auftrag gegeben zu haben. |
Für großflächige Einsätze sollten Sie die VPN-Konfiguration mit Ansible automatisieren. Die Ansible Automation Platform von Red Hat enthält Rollenmodule für VPNs mit Libreswan und WireGuard, die einheitliche Konfigurationen auf Hunderten RHEL-Knoten ausrollen.
Fazit
RHEL-Umgebungen verlangen VPN-Lösungen, die SELinux-Richtlinien respektieren, sich über RPM-Pakete installieren lassen und sich mit Automatisierungswerkzeugen wie Ansible skalieren lassen. Mullvad bietet die stärksten Datenschutzgarantien mit sauberer WireGuard-Integration. NordVPN bietet das größte Servernetz und die NetworkManager-Kompatibilität für international verteilte Einsätze. Das Lightway-Protokoll von ExpressVPN liefert die geringste Verbindungslatenz für zeitkritische Anwendungen.
Für RHEL-Administratoren, die FIPS-140-2-Konformität ohne Software von Drittanbietern benötigen, ist Libreswan die Lösung: Es ist in jeder RHEL-Installation enthalten und nutzt die validierten kryptografischen Module des Betriebssystems. Kombinieren Sie eine dieser Lösungen mit den integrierten Werkzeugen NetworkManager und nmcli von RHEL für eine einheitliche, skriptfähige VPN-Verwaltung über Ihre gesamte Infrastruktur.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
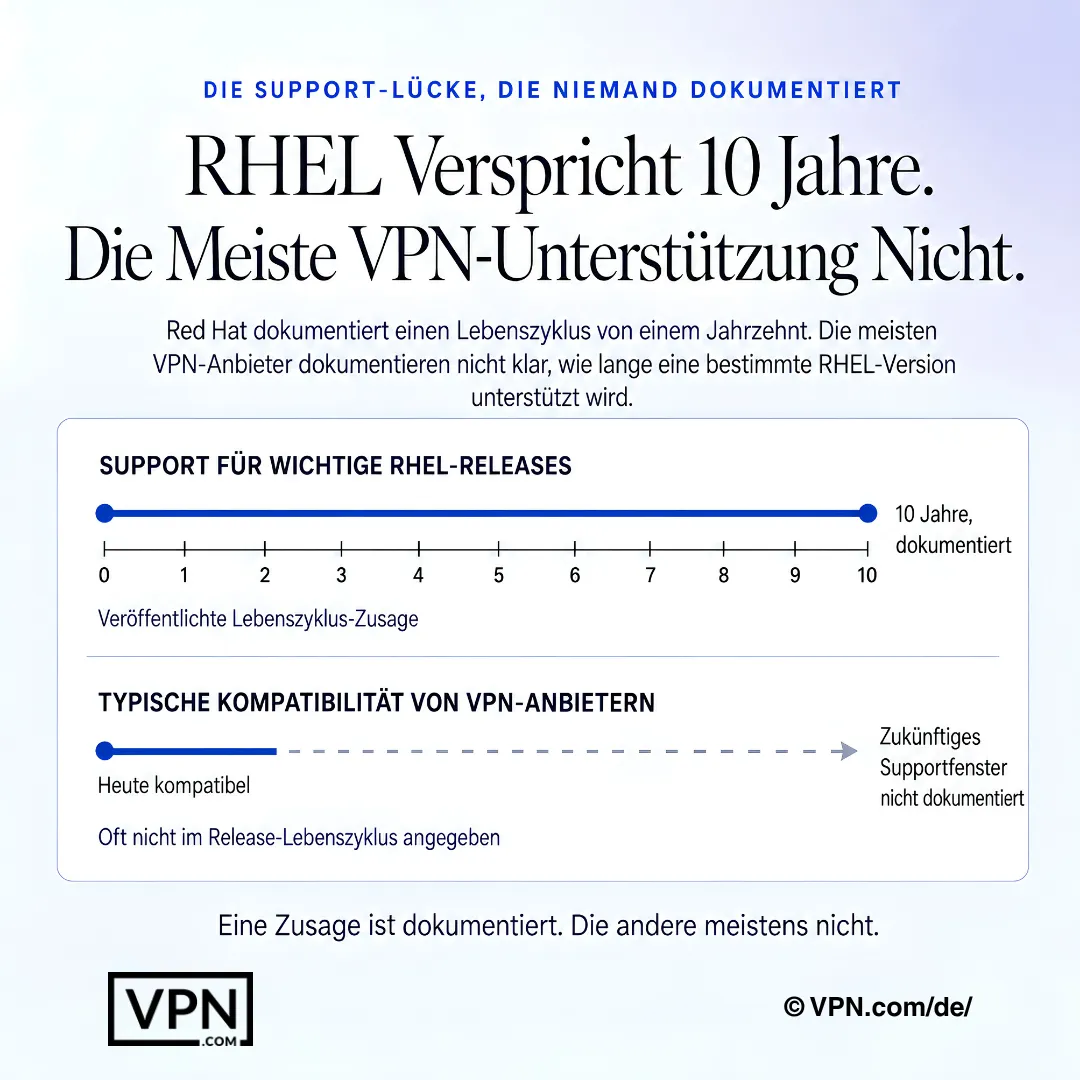
RHEL hat einen dokumentierten Lebenszyklus, aber die Supportfenster von VPN-Anbietern sind oft weniger klar angegeben.
Häufig gestellte Fragen
Warum kann RHEL nicht einfach jeden Consumer-VPN-Client nutzen?
RHEL erzwingt SELinux standardmäßig als verpflichtende Zugriffskontrolle, was VPN-Clients ohne passende Richtlinienmodule stillschweigend blockiert. Unternehmenseinsätze verlangen zudem RPM-Pakete, die über YUM oder DNF verwaltet werden, statt manuell aus dem Quellcode gebaute Software. Der rund 10-jährige Support-Lebenszyklus von RHEL bedeutet außerdem, dass der Hersteller einen langfristigen Wartungsaufwand für den Linux-Client übernehmen muss und nicht nur eine einmalige Veröffentlichung.
Welche VPNs funktionieren mit SELinux im Enforcing-Modus, ohne es zu deaktivieren?
Das RPM-Paket von Mullvad enthält SELinux-Richtlinienmodule für RHEL 8 und 9 und erfordert keine manuellen Anpassungen. Auch die Linux-App von NordVPN läuft im Enforcing-Modus, und das NetworkManager-Plugin unterstützt nmcli-Skripting. ExpressVPN benötigt für Split Tunneling einen eigenen SELinux-Boolean, den die Dokumentation mit konkreten setsebool-Befehlen beschreibt.
Erfüllt eines dieser VPNs die FIPS-140-2-Anforderungen von Haus aus?
Libreswan, das standardmäßig in jeder RHEL-Installation enthalten ist, nutzt die eigene FIPS-validierte NSS-Kryptobibliothek von RHEL. Es ist deshalb die erste Wahl für Behörden und Finanzunternehmen, die FIPS-140-2-Konformität ohne Software von Drittanbietern brauchen. NordVPN und Mullvad unterstützen beide AES-256-GCM, laufen aber nicht über die validierten Kryptomodule von RHEL wie Libreswan.
Wie lautet der Installationsbefehl für jedes dieser VPNs auf RHEL 9?
Mullvad lässt sich mit einer Zeile installieren: sudo dnf install mit der URL des RPM-Pakets. NordVPN erfordert zwei Schritte: zuerst das RPM des yum-Repositorys importieren, dann sudo dnf install nordvpn. ExpressVPN nutzt sudo dnf install expressvpn-latest.rpm, gefolgt von expressvpn activate und expressvpn connect. Alle drei vermeiden manuelle Kompilierungen, die automatisierte Patch-Prozesse erschweren.
Wie richte ich WireGuard über NetworkManager statt über den eigenen Client eines Anbieters ein?
Installieren Sie wireguard-tools mit sudo dnf install wireguard-tools, importieren Sie anschließend Ihre Konfiguration mit sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf und starten Sie die Verbindung mit sudo nmcli connection up wg0. Die Zugangsdaten werden im verschlüsselten Schlüsselbund von NetworkManager gespeichert, bleiben nach Neustarts erhalten und integrieren sich automatisch in die firewalld-Zonen.
Warum schlägt meine OpenVPN-Verbindung auf einem RHEL-Server stillschweigend fehl?
Das hat fast immer mit einem fehlenden SELinux-Typ openvpn_t zu tun, der bei Enforcing-Modus dazu führt, dass Verbindungen ohne klare Fehlermeldung getrennt werden. Installieren Sie NetworkManager-openvpn und führen Sie dann sudo semanage port -a -t openvpn_port_t -p tcp 1194 aus, bevor Sie die Verbindung importieren. Dieser semanage-Schritt wird am häufigsten übersprungen und ist die häufigste Ursache für unerklärliche OpenVPN-Ausfälle auf RHEL.
Welches dieser VPNs liefert die beste Leistung für produktive RHEL-Workloads?
NordVPN belegt auf unserem Trust Score, der aus veröffentlichten Drittanbieter-Tests zusammengeführt wird, Platz #1 von 22, gefolgt von ExpressVPN auf Platz #2 und Mullvad auf Platz #11. Speziell für RHEL ist WireGuard seit RHEL 8.6 auf Kernel-Ebene integriert und vermeidet so die meisten SELinux-Konflikte, die ältere Protokolle wie OpenVPN auslösen können. Das ist für die Stabilität im Produktivbetrieb mindestens so wichtig wie die reine Platzierung.
Wie unterscheiden sich diese drei VPNs bei den Kosten für einen Unternehmensrollout auf RHEL?
NordVPN beginnt bei $3.09/Monat und ExpressVPN bei $3.00/Monat, jeweils in den längsten Laufzeiten. Mullvad berechnet pauschal $5.50/Monat ohne mehrjährige Rabattstufen und wird monatlich ohne kostenlose Testphase abgerechnet. Für die Budgetplanung über viele RHEL-Knoten mit einem gemeinsamen Konto skalieren die längerfristigen Preise von Nord und Express planbarer als der flexible Monatstarif von Mullvad.
Helfen diese VPNs tatsächlich dabei, HIPAA-, PCI-DSS- oder FedRAMP-Anforderungen zu erfüllen?
Teilweise, je nach Rahmenwerk. NordVPN und Mullvad unterstützen beide AES-256-GCM, was für HIPAA relevant ist. NordVPN gibt an, dass seine No-Logs-Richtlinie unabhängig geprüft wurde, und Mullvad veröffentlicht eigene unabhängige Audit-Berichte zu SOC-2-Kontrollen. Für PCI DSS oder FedRAMP ist der native IPsec-Stack Libreswan von RHEL mit FIPS-validierter Kryptografie der direktere Weg zur Konformität.
Wie viele Geräte kann ein Konto in einer RHEL-Umgebung mit mehreren Knoten abdecken?
NordVPN erlaubt 10 gleichzeitige Geräteverbindungen pro Konto, ExpressVPN je nach Tarif 10 bis 14, und Mullvad begrenzt auf 5. Wer mehrere RHEL-Server oder Arbeitsplätze unter einer Lizenz betreibt, statt jeden Knoten einzeln zu lizenzieren, kommt mit den höheren Obergrenzen von NordVPN und ExpressVPN weiter, bevor zusätzliche Konten nötig werden.
Lässt sich die VPN-Konfiguration auf RHEL für Hunderte Server automatisieren?
Ja. Die Ansible Automation Platform von Red Hat enthält Rollenmodule für VPNs mit Libreswan und WireGuard. Administratoren können damit identische VPN-Konfigurationen aus einem einzigen Playbook auf Hunderte RHEL-Knoten ausrollen. In Kombination mit nmcli für die lokale Verwaltung entsteht so ein skriptfähiger, nachvollziehbarer Bereitstellungsprozess statt manueller Einrichtung jedes Servers.
Was passiert, wenn ein VPN nach dem Einsatz auf der RHEL-Infrastruktur nicht passt?
NordVPN und ExpressVPN bieten beide eine 30-tägige Geld-zurück-Garantie über alle Tarife, sodass Sie die Kompatibilität testen können, bevor Sie für einen größeren Rollout Budget festlegen. Mullvad bietet keine Testphase und arbeitet ausschließlich im Pay-as-you-go-Modell. Wenn der RPM-Client nicht in Ihre Umgebung passt, gibt es dort also keine Garantie als Rückfallebene.
Was passiert, wenn ein RHEL-Point-Release die Kompatibilität meines VPN-Clients bricht?
ExpressVPN aktualisiert seinen Linux-Client innerhalb von etwa 2 Wochen nach jedem RHEL-Point-Release, was Ausfallzeiten bei zeitkritischen Einsätzen begrenzt. Die Kernel-Integration von WireGuard seit RHEL 8.6 umgeht die meisten dieser Probleme vollständig, da es kein separater Userspace-Client ist. Libreswan vermeidet das Problem ganz, weil es Teil von RHEL selbst ist und mit dem Betriebssystem aktualisiert wird.