Beste VPN für Arch Linux: Schnelle und sichere Optionen
Finden Sie die beste VPN für Arch Linux mit hoher Geschwindigkeit und starker Sicherheit. Wir überprüfen Top-Optionen, die nahtlos auf Arch's minimalem System funktionieren.
 Michael Gargiulo
 NordVPN8,900+ Server
NordVPN's privacy and security record is strong on process and mixed on proof
94 von 100, zusammengesetzt aus zwei gewichteten Teilen
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 04.10.2026
Wir sammeln Nachweise von Drittanbietern und bewerten diese redaktionell. VPN.com betreibt kein eigenes Testlabor.
 ExpressVPN3,000+ Server
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Separate Quellgruppen: 27Bewertungen aktualisiert 04.10.2026
Wir sammeln Nachweise von Drittanbietern und bewerten diese redaktionell. VPN.com betreibt kein eigenes Testlabor.
 Mullvad VPN700+ Server
86 von 100, zusammengesetzt aus zwei gewichteten Teilen
Recherchiert am 03.10.2026Geprüfte Aussagen: 29Separate Quellgruppen: 12Bewertungen aktualisiert 04.10.2026
Wir sammeln Nachweise von Drittanbietern und bewerten diese redaktionell. VPN.com betreibt kein eigenes Testlabor.
Was ist Arch Linux und warum Nutzer eine VPN wählen
Arch Linux ist leicht, minimal und für Menschen gemacht, die vollständige Kontrolle über jedes Paket auf ihrem System wollen. Es folgt einem Rolling-Release-Modell, daher führen Sie immer die neueste Software aus, ohne neu zu installieren. Keine vorinstallierten Apps bremsen Sie. Sie starten frisch und bauen genau das auf, was Sie brauchen.
Dieser Bare-Metal-Ansatz ist für VPN-Nutzer wichtig. Arch liefert nichts, das Sie nicht ausdrücklich gewählt haben. Das bedeutet weniger Hintergrund-Services, die Daten lecken, und einen saubereren Netzwerk-Stack für Ihren VPN-Client. Der Pacman-Paketmanager verwaltet Installationen und Updates in Sekunden. Das Arch User Repository (AUR) erweitert dies um von der Gemeinschaft verwaltete VPN-Pakete, die andere Distributionen nicht haben.
Fazit: Arch Linux gibt Ihnen vollständige Systemkontrolle, aber Sie benötigen eine VPN mit nativer CLI-Unterstützung und AUR-Verfügbarkeit, um die Datenschutzlücken zu schließen. NordVPN und ExpressVPN bieten beide CLI-Clients an, die sich sauber in Arch’s Paketmanager und systemd integrieren.
Über 40 % der Internetnutzer machen sich Sorgen um Online-Datenschutz, dennoch lassen sich viele ungeschützt. Wenn Sie Arch ausführen, priorisieren Sie bereits Kontrolle und Sicherheit. Aber ohne eine VPN sieht Ihr ISP immer noch jede Verbindung, die Ihr System herstellt.
Eine starke VPN auf Arch Linux schützt Ihren Datenverkehr vor Trackern, Angreifern und Überwachung. Sie ermöglicht auch den Zugriff auf geografisch eingeschränkte Inhalte. Die Wahl der richtigen Lösung bedeutet, dass Ihre Daten privat bleiben und Ihre Verbindung schnell ist.
Die gute Nachricht: Mehrere VPN-Anbieter versenden nun CLI-Clients, die über das AUR installiert werden, sich in systemd integrieren und ohne GUI laufen. Sie erhalten echte Arch-native Tools statt eines generischen Linux-Binärs.
Warum Arch Linux-Nutzer speziell eine VPN brauchen
Arch Linux ist ein Kraftpaket für datenschutzbewusste Nutzer, verschlüsselt aber standardmäßig Ihren ausgehenden Datenverkehr nicht. Eine VPN füllt diese Lücke.
Vollständige Kontrolle, weniger Datenerfassung
Arch’s minimalistische Struktur eliminiert die Bloatware und Telemetrie, die in Mainstream-Betriebssystemen zu finden sind. Sie entscheiden, was läuft. Das reduziert Ihre Angriffsfläche. Aber Ihr ISP protokolliert immer noch DNS-Abfragen und Verbindungsmetadaten, es sei denn, Sie leiten Datenverkehr durch einen verschlüsselten Tunnel.
Stärkere Sicherheit durch verschlüsselte Tunnel
Die Kombination von Arch mit einer VPN fügt eine Schicht hinzu, die Arch allein nicht bieten kann. Eine VPN verschlüsselt den gesamten ausgehenden Datenverkehr, maskiert Ihre echte IP-Adresse und verhindert DNS-Lecks. Für Nutzer, die ihre Systeme bereits mit Firewall-Regeln und minimalen Services härten, vervollständigt eine VPN den Stack.
Fortgeschrittene Nutzer erhalten mehr aus CLI-nativen Clients
Arch-Nutzer arbeiten typischerweise im Terminal. VPN-Anbieter, die CLI-Clients mit systemd-Unit-Dateien, Split-Tunnel-Unterstützung und Protokoll-Umschaltung über Kommandozeilenflaggen anbieten, passen natürlich in Arch-Workflows. Nur-GUI-VPN-Apps wirken hier fehl am Platz.
Beste VPNs für Arch Linux: Unsere Top-Wahlen für Datenschutz, Geschwindigkeit und Sicherheit
Die richtige VPN für Arch Linux zu wählen bedeutet, CLI-Client-Qualität, AUR-Paket-Verfügbarkeit, systemd-Integration und Protokoll-Unterstützung zu bewerten. Nachfolgend sind die Anbieter aufgelistet, die auf Arch am besten funktionieren.
Top-Tier-Wahlen für Arch Linux
NordVPN: Bester CLI-Client und AUR-Integration für Arch
NordVPN bleibt eine Top-Wahl für Arch-Nutzer, die Datenschutz, Geschwindigkeit und saubere Systemintegration priorisieren. Sein dedizierter Linux-CLI-Client installiert sich direkt aus dem AUR und verwaltet Verbindungen über systemd.
Warum NordVPN auf Arch gut funktioniert:
- Das
nordvpn-binAUR-Paket installiert und aktualisiert sich über Standard-AUR-Helper wieyayoderparu. - Der CLI-Client unterstützt NordLynx (WireGuard-basiert), OpenVPN UDP und OpenVPN TCP-Protokoll-Umschaltung.
- systemd verwaltet den
nordvpndDaemon nativ. Keine Wrapper-Skripte nötig. - Über 7.000 Server in 118+ Ländern bieten Low-Latency-Optionen für die meisten Regionen.
- Funktionen wie Double VPN, Onion over VPN und ein integrierter Kill Switch laufen vollständig von der Kommandozeile.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Stelle sicher, dass AUR zugänglich ist. Installiere einen Helper wie
yayoderparu, wenn noch nicht geschehen. - NordVPN installieren: Führe
yay -S nordvpn-binaus, um das Paket aus dem AUR zu laden. - Daemon starten: Aktiviere und starte den Service:
sudo systemctl enable nordvpndundsudo systemctl start nordvpnd. - Anmelden: Führe
nordvpn loginaus und authentifiziere dich über die generierte URL. - Verbinden und konfigurieren: Führe
nordvpn connectaus, um den nächsten Server zu verbinden. Aktiviere den Kill Switch mitnordvpn set killswitch on. Wechsle zu NordLynx mitnordvpn set technology nordlynx.
ExpressVPN: Schnellste Geschwindigkeiten und leichter Fußabdruck auf Arch
ExpressVPN läuft auf Arch Linux über seinen eigenen Client. Sein Lightway-Protokoll ist für Geschwindigkeit und schnelle Wiederverbindung gebaut.
Warum ExpressVPN auf Arch gut funktioniert:
- Das
.pkg.tar.zstInstallationsprogramm integriert sich direkt mitpacman. Kein AUR-Helper erforderlich. - Lightway-Protokoll bietet schnellere Handshakes und niedrigeren Batterieverbrauch als OpenVPN.
- Die CLI unterstützt Serverauswahl nach Land, Stadt oder spezifischer Server-ID.
- 3.000+ Server in 105 Ländern decken die meisten Geo-Zugriff-Szenarien ab.
- systemd verwaltet den
expressvpnDaemon sauber.
Arch-spezifische Installationsschritte:
- Installationsprogramm herunterladen: Hole die Arch-kompatible
.pkg.tar.zstDatei von ExpressVPN’s Linux-Seite. - Paket installieren: Führe
sudo pacman -U expressvpn*.pkg.tar.zstim Terminal aus. - Service aktivieren: Führe
sudo systemctl enable expressvpnundsudo systemctl start expressvpnaus. - Anmelden: Aktiviere mit
expressvpn activateund gib deinen Aktivierungscode ein. - Verbinden: Führe
expressvpn connectaus, um den empfohlenen Server zu verbinden, oder gib einen Standort mitexpressvpn connect "US - New York"an.
CyberGhost: Beste Streaming- und Torrenting-Profile auf Arch
CyberGhost VPN bietet dedizierte Serverprofile, die für Streaming-Plattformen und P2P-Datenverkehr optimiert sind. Es leitet Netflix, Hulu und BBC iPlayer über speziell erstellte Server weiter, die den Zugriff zuverlässig aufrechterhalten.
Warum CyberGhost auf Arch gut funktioniert:
- Das
cyberghost-vpn-bin-Paket wird aus dem AUR installiert. - Dedizierte Streaming-Server wählen automatisch die beste Route für jede Plattform.
- P2P-optimierte Server unterstützen Torrenting ohne manuelle Konfiguration.
- Nach eigenen Angaben hat das Unternehmen unabhängige No-Logs-Audits in Auftrag gegeben.
- systemd verwaltet den
cyberghostvpn-Daemon.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Stelle sicher, dass AUR mit
yayoderparuzugänglich ist. - CyberGhost installieren: Führe
yay -S cyberghost-vpn-binaus. - Service starten: Führe
sudo systemctl enable cyberghostvpnundsudo systemctl start cyberghostvpnaus. - Anmelden: Authentifiziere dich über die CyberGhost CLI mit deinen Kontoanmeldedaten.
- Verbinden: Verwende CyberGhost CLI-Befehle zum Verbinden. Gib den Servertyp (Streaming, Torrenting oder Standard) während der Auswahl an.
Weitere starke Optionen für Arch Linux
ProtonVPN: Open-Source CLI für Transparenz gebaut
ProtonVPN veröffentlicht seinen gesamten Linux-Client als Open Source. Arch-Nutzer können den Code überprüfen, aus dem Source kompilieren oder die CLI über das AUR installieren.
Arch-spezifische Highlights:
- Das
protonvpn-cliAUR-Paket gibt vollständigen CLI-Zugriff mit Protokoll-Auswahl. - Open-Source-Codebase lässt dich überprüfen, dass keine versteckten Prozesse oder Telemetrie vorhanden sind.
- Secure Core leitet Datenverkehr über Datenschutz-freundliche Länder (Schweiz, Island, Schweden) weiter, bevor er ausfährt.
- AES-256-Verschlüsselung und strikte No-Logs-Richtlinie, unterstützt durch Schweizer Datenschutzrecht.
- Kostenloser Tier mit Zugriff auf Server in 3 Ländern verfügbar.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Verwende
yayoderparu. - ProtonVPN installieren: Führe
yay -S protonvpn-cliaus. - Daemon starten: Führe
sudo systemctl enable protonvpnundsudo systemctl start protonvpnaus. - Anmelden: Führe
protonvpn-cli loginaus und gib deine Anmeldedaten ein. - Verbinden: Führe
protonvpn-cli connectaus und wähle deinen bevorzugten Server oder verwende--fastestfür automatische Auswahl.
Mullvad: Maximale Anonymität ohne E-Mail-Adresse
Mullvad fragt nicht nach deiner E-Mail, deinem Namen oder persönlichen Daten. Du erhältst eine zufällig generierte Kontonummer. Das ist alles.
Arch-spezifische Highlights:
- Das
mullvad-vpnAUR-Paket enthält sowohl CLI als auch optionale GUI. - Natives WireGuard-Support bietet Verbindungszeiten unter 1 Sekunde.
- Der
mullvad-daemonsystemd Service startet automatisch beim Boot. - Kontoerstellung erfordert null persönliche Informationen. Zahle mit Bargeld, Crypto oder Karte.
- Unabhängige Sicherheits-Audits öffentlich veröffentlicht.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Verwende
yayoderparu. - Mullvad installieren: Führe
yay -S mullvad-vpnaus. - Daemon starten: Führe
sudo systemctl enable mullvad-daemonundsudo systemctl start mullvad-daemonaus. - Anmelden: Starte den Mullvad Client und gib deine Kontonummer ein.
- Verbinden: Wähle einen Server über die CLI mit
mullvad relay set location usoder verwende die GUI.
Surfshark: Unbegrenzte Geräte auf einem einzelnen Plan
Surfshark setzt keine Grenze für gleichzeitige Verbindungen. Ein Abonnement deckt jedes Gerät in deinem Haushalt ab.
Arch-spezifische Highlights:
- AUR-Paket für CLI-Installation verfügbar.
- CleanWeb-Funktion blockiert Anzeigen, Tracker und Malware-Domains auf DNS-Ebene.
- WireGuard und OpenVPN-Protokoll-Optionen über die CLI verfügbar.
- Preise beginnen niedriger als die meisten Konkurrenten und entsprechen Kern-Features.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Installiere
yayoder einen anderen AUR-Helper. - Surfshark installieren: Führe den entsprechenden
yayBefehl für das Surfshark CLI-Paket aus. - Service aktivieren: Starte den Surfshark systemd Service.
- Anmelden: Authentifiziere dich mit deinen Surfshark-Anmeldedaten.
- Verbinden: Wähle einen Server und Protokoll über die CLI.
Windscribe: 10 GB kostenloser Tier zum Testen auf Arch
Windscribe bietet einen kostenlosen 10 GB/Monat Plan. Das gibt Arch-Nutzern genug Bandbreite, um die Kompatibilität vor dem Bezahlen zu testen.
Arch-spezifische Highlights:
- Das
windscribe-cliAUR-Paket bietet volle Terminal-Kontrolle. - Windflix-Server ermöglichen den Zugriff auf Streaming-Plattformen in bestimmten Regionen.
- Unbegrenzte gleichzeitige Verbindungen bei kostenpflichtigen Plänen.
- Starke Verschlüsselung und eine veröffentlichte No-Logs-Richtlinie.
Arch-spezifische Installationsschritte:
- AUR aktivieren: Verwende
yayoderparu. - Windscribe installieren: Führe
yay -S windscribe-cliaus. - Service starten: Führe
sudo systemctl enable windscribeundsudo systemctl start windscribeaus. - Anmelden: Führe
windscribe loginaus, um dich zu authentifizieren. - Verbinden: Führe
windscribe connectaus, um den besten verfügbaren Server zu verbinden.
Was beim Wählen einer VPN für Arch zu bewerten ist
Wenn du eine VPN für Arch Linux auswählst, spielen diese Kriterien die wichtigste Rolle:
- AUR-Verfügbarkeit: VPNs mit AUR-Paketen installieren und aktualisieren sich sauber über
yayoderparu. Vermeide Anbieter, die nur.deboder.rpmInstaller anbieten. - systemd-Integration: Der VPN Daemon sollte mit einer angemessenen systemd-Unit-Datei ausgeliefert werden. Dies lässt dich Auto-Start beim Boot aktivieren, den Status mit
systemctl statusüberprüfen und den Service wie jeden anderen Arch Daemon verwalten. - CLI-nativer Client: Arch-Nutzer arbeiten im Terminal. Ein voll ausgestatteter CLI, der Protokoll-Umschaltung, Kill-Switch-Umschaltung und Serverauswahl nach Flag unterstützt, ist wesentlich.
- WireGuard-Unterstützung: WireGuard ist seit Version 5.6 in den Linux-Kernel integriert. VPNs, die es unterstützen, liefern schnellere Handshakes und niedrigeren Overhead als OpenVPN.
- Kill Switch: Ein Kill Switch trennt den gesamten Netzwerkverkehr, wenn der VPN-Tunnel ausfällt. Dies verhindert, dass deine echte IP während kurzer Unterbrechungen leckt.
- Keine DNS-Lecks: Die VPN muss DNS-Abfragen über ihre eigenen Server leiten. Überprüfe dies nach der Verbindung mit einem DNS-Leck-Test-Tool.
- Open-Source-Clients: Anbieter wie ProtonVPN und Mullvad veröffentlichen ihren Client-Source-Code. Du kannst ihn überprüfen, kompilieren und überprüfen, dass keine versteckte Telemetrie vorhanden ist.
- Geschwindigkeit und Protokoll-Optionen: ExpressVPN’s Lightway-Protokoll und NordVPN’s NordLynx sind beide für Geschwindigkeit gebaut. OpenVPN bleibt als Fallback verfügbar.
- Server-Abdeckung: NordVPN bietet 7.000+ Server in 118+ Ländern. ExpressVPN deckt 105 Länder mit 3.000+ Servern ab. Mehr Standorte bedeuten niedrigere Latenz und besseren Geo-Zugriff-Erfolg.
- Kosten: ProtonVPN bietet einen kostenlosen Tier. Surfshark läuft unter $3/Monat bei mehrjährigen Plänen. Mullvad berechnet pauschal €5/Monat ohne Verträge.
Self-Hosted VPN Server-Optionen für Arch
Für Nutzer, die vollständige Kontrolle über ihre VPN-Infrastruktur wünschen, ist Self-Hosting auf Arch unkompliziert. Beim Vergleichen von Protokollen wie in WireGuard vs OpenVPN erörtert, sind dies die stärksten Optionen:
- WireGuard: In den Linux-Kernel integriert. Arch enthält es standardmäßig. Die Konfiguration erfordert eine einzelne Konfigurationsdatei und
wg-quickzum Verwalten von Tunneln. Schnellste verfügbare Option. - OpenVPN: Flexibel und weit kompatibel. Installiere mit
sudo pacman -S openvpn. Unterstützt komplexes Routing, zertifikatbasierte Authentifizierung und funktioniert hinter restriktiven Firewalls. - SoftEther VPN: Open-Source und Multi-Protokoll. Unterstützt OpenVPN, L2TP und sein eigenes SSL-VPN-Protokoll. Gut für plattformübergreifende Umgebungen.
Self-Hosted-Setups geben dir vollständige Kontrolle über Protokollierung, Verschlüsselung und Serverstandort. Sie erfordern mehr Wartung als kommerzielle Anbieter, eliminieren aber das Drittpartei-Vertrauen vollständig.
Schritt für Schritt: OpenVPN auf Arch Linux mit NordVPN einrichten
Das Einrichten einer VPN auf Arch ist einfacher als die meisten Anleitungen vorschlagen. Diese Anleitung verwendet NordVPN’s OpenVPN-Konfigurationsdateien.
Warum die Protokoll-Auswahl auf Arch wichtig ist
Das Protokoll, das du auswählst, beeinflusst sowohl Geschwindigkeit als auch Sicherheit. Arch unterstützt zwei primäre Optionen:
- OpenVPN: Bewährt, überprüft und funktioniert hinter den meisten Firewalls. Etwas langsamer als WireGuard.
- WireGuard: Kernel-integriert, schnellere Handshakes, niedrigerer CPU-Overhead. Ideal für Arch-Systeme.
Diese Anleitung deckt OpenVPN-Setup ab. Für WireGuard verwaltet NordVPN’s CLI-Client es automatisch, wenn du nordvpn set technology nordlynx ausführst.
Schritt 1: Aktualisiere dein System
Öffne ein Terminal und führe aus:
sudo pacman -Syu
Dann installiere OpenVPN:
sudo pacman -S openvpn
Schritt 2: Lade NordVPN-Konfigurationsdateien herunter
Besuche NordVPN’s Server-Tools-Seite und lade die OpenVPN-Konfigurationsdateien herunter. Extrahiere und speichere sie:
mkdir ~/nordvpn-configs
cp ~/Downloads/*.ovpn ~/nordvpn-configs/
Schritt 3: Verbinde über OpenVPN
Navigiere zu deinem Konfigurationsverzeichnis und starte den Tunnel:
cd ~/nordvpn-configs
sudo openvpn --config us1234.nordvpn.com.udp.ovpn
Gib deine NordVPN-Anmeldedaten ein, wenn aufgefordert.
Schritt 4: Automatisiere die Verbindung mit systemd
Kopiere deine bevorzugte Konfigurationsdatei in das OpenVPN-Client-Verzeichnis:
sudo cp us1234.nordvpn.com.udp.ovpn /etc/openvpn/client/client.conf
Aktiviere und starte den Service:
sudo systemctl enable openvpn-client@client.service
sudo systemctl start openvpn-client@client.service
Die VPN verbindet sich jetzt automatisch bei jedem Boot.
Schritt 5: Überprüfe deine Verbindung
- Überprüfe deine IP: Besuche eine Website wie NordVPN’s IP-Checker. Deine angezeigte IP sollte dem VPN-Server entsprechen, nicht deinem ISP.
- Test auf DNS-Lecks: Führe einen DNS-Leck-Test aus, um zu bestätigen, dass deine Abfragen durch den VPN-Tunnel leiten.
Wenn beide Tests bestanden sind, leitet dein Arch-System den gesamten Datenverkehr durch den verschlüsselten Tunnel.
Verborgene Vorteile des Ausführens einer VPN auf Arch
Eine VPN auf Arch liefert mehr als nur Datenschutz. Mehrere praktische Vorteile beeinflussen die tägliche Verwendung.
Umgehe ISP-Drosselung für schnelleren Durchsatz
ISPs drohen routinemäßig Streaming-, Gaming- und Torrent-Datenverkehr. Eine VPN verschlüsselt deine Pakete, was es deinem ISP unmöglich macht, bestimmte Datenverkehrstypen zu identifizieren und zu verlangsamen.
- Streaming: Eliminiere Buffering, das durch ISP-seitige Drosselung bei Netflix, YouTube oder Twitch verursacht wird.
- Gaming: Reduziere Latenz-Spitzen, die durch Traffic Shaping verursacht werden. Verbinde dich mit VPN-Servern in der Nähe von Game-Servern für niedrigeres Ping.
- Protokoll-Tipp: NordLynx und WireGuard bieten den niedrigsten Overhead. Verwende diese über OpenVPN, wenn Geschwindigkeit wichtig ist.
Sichere P2P-Dateifreigabe
Torrenting ohne VPN legt deine IP-Adresse für jeden Peer im Schwarm bloß. Eine VPN maskiert deine echte IP und verschlüsselt die Übertragung.
- CyberGhost und NordVPN bieten P2P-optimierte Server, die volle Download-Geschwindigkeiten aufrechterhalten.
- ProtonVPN’s Secure Core leitet P2P-Datenverkehr durch datenschutz-freundliche Jurisdiktionen weiter, bevor er ausfährt.
Schütze Remote-Work-Sitzungen
Remote-Worker auf Arch profitieren von VPN-Verschlüsselung auf öffentlichem Wi-Fi, Zugriff auf geografisch eingeschränkte Arbeitstools und stabilen Verbindungen, frei von ISP-Interferenz.
- Verbinde dich mit einem VPN-Server in der Region deines Unternehmens, um auf intern eingeschränkte Ressourcen zuzugreifen.
- Verschlüssele den gesamten Datenverkehr auf Coffee-Shop- oder Flughafennetzwerken, um Session-Hijacking zu verhindern.
- Vermeide ISP-Drosselung während Videoanrufen und großer Dateiübertragungen.
Finales Urteil
Arch Linux gibt dir unerreichte Kontrolle über dein System. Eine VPN vervollständigt diese Kontrolle, indem sie jeden Packet verschlüsselt, der deine Maschine verlässt. NordVPN bietet die beste Gesamtarch-Erfahrung mit seinem AUR-Paket, NordLynx-Geschwindigkeiten und vollständigem CLI-Funktionsumfang. Mullvad bietet maximale Anonymität. ProtonVPN bietet Open-Source-Transparenz. ExpressVPN gewinnt bei reinem Durchsatz.
Wähle einen Anbieter, der ein AUR-Paket oder Arch-kompatiblen Installer versand. Überprüfe, dass die systemd-Integration funktioniert. Führe einen DNS-Leck-Test nach der Verbindung aus. Dein Arch-System verwaltet den Rest.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
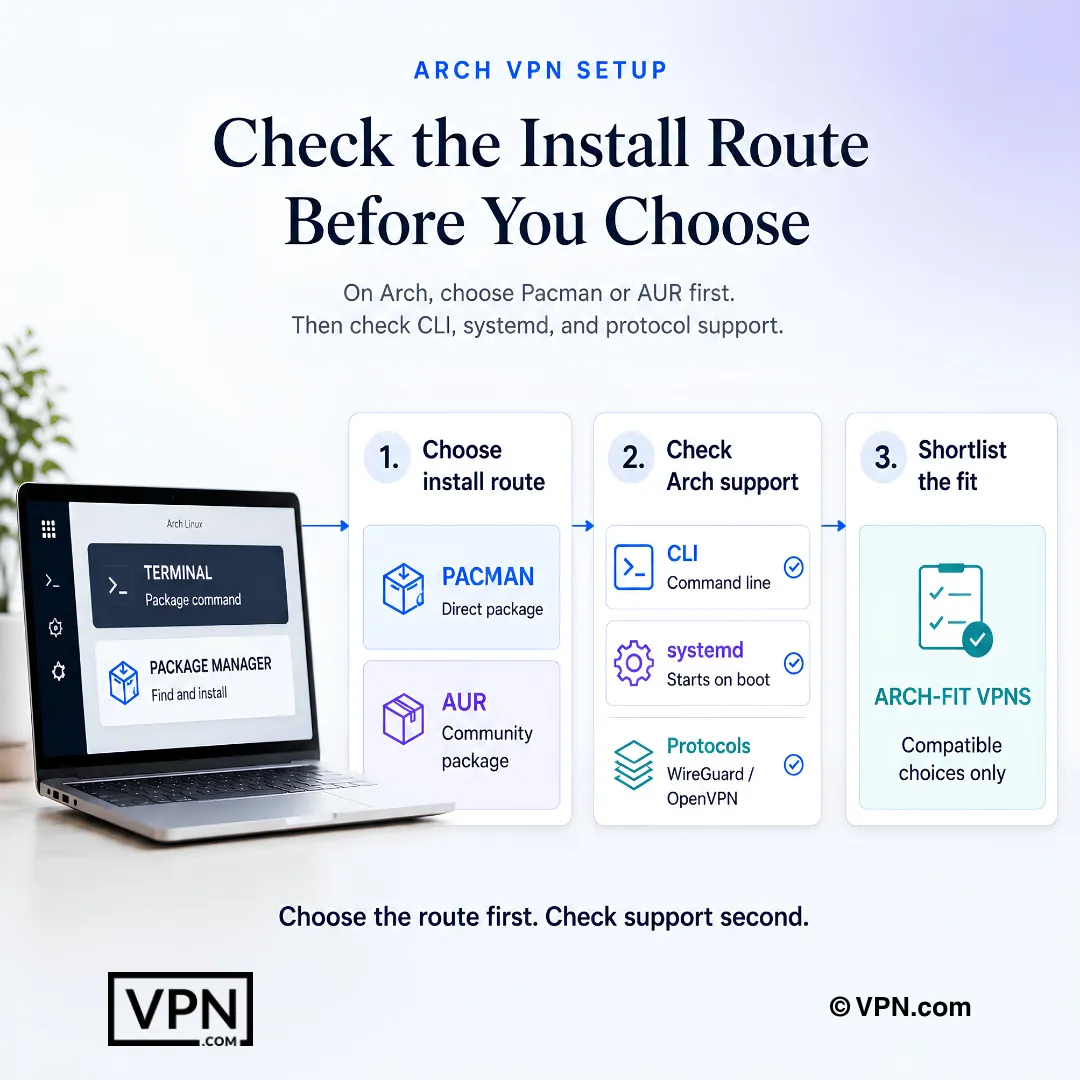
Arch-Nutzer sollten zuerst den Installationsweg wählen und dann Client-, Dienst- und Protokollunterstützung prüfen.
Häufig gestellte Fragen
Warum braucht Arch Linux speziell eine VPN mit CLI- und AUR-Unterstützung?
Arch liefert keine Standard-Verschlüsselung oder Telemetrie, daher schließt eine VPN die eine Lücke, die Arch hinterlässt: dein ISP sieht immer noch DNS-Abfragen und Verbindungsmetadaten bei jeder Anfrage. NordVPN’s nordvpn-bin und ExpressVPN’s .pkg.tar.zst Installationsprogramm integrieren sich direkt mit Arch’s Paketmanager und systemd, was dem VPN-Daemon ermöglicht, als nativer Service statt als angeflickte GUI-App zu laufen.
Welche VPN-Anbieter liefern tatsächlich AUR-Pakete für Arch Linux?
NordVPN (nordvpn-bin), CyberGhost (cyberghost-vpn-bin), ProtonVPN (protonvpn-cli), Mullvad (mullvad-vpn) und Windscribe (windscribe-cli) installieren alle über AUR-Helper wie yay oder paru. ExpressVPN springt AUR ganz über, versand eine .pkg.tar.zst Datei, die direkt mit pacman -U installiert wird, daher braucht es keinen AUR-Helper.
Wie installiere und verbinde ich NordVPN auf Arch Linux von Grund auf?
Installiere einen AUR-Helper wie yay, führe yay -S nordvpn-bin aus, aktiviere dann den Daemon mit sudo systemctl enable nordvpnd und sudo systemctl start nordvpnd. Authentifiziere dich mit nordvpn login, verbinde mit nordvpn connect und wechsle zum WireGuard-basierten Protokoll mit nordvpn set technology nordlynx. Aktiviere den Kill Switch mit nordvpn set killswitch on.
Ist systemd-Integration tatsächlich wichtig für einen VPN-Daemon auf Arch?
Ja, weil Arch jeden Service über systemd verwaltet, und ein Daemon ohne angemessene Unit-Datei benötigt manuelle Wrapper-Skripte, um Neustarts zu überstehen. NordVPN’s nordvpnd, ExpressVPN’s expressvpn Daemon und Mullvad’s mullvad-daemon registrieren sich alle als native systemd Services, daher kannst du den Status mit systemctl status überprüfen und Auto-Start wie jeden anderen Arch Service aktivieren.
Welcher VPN liefert die beste Leistung für Arch Linux-Benutzer?
NordVPN rangiert #1 von 22 in unserem Speed Lab, aggregiert aus veröffentlichten Tests von Drittanbietern, und sein NordLynx-Protokoll integriert sich nativ mit Arch’s kernel-integrierter WireGuard-Unterstützung seit Kernel 5.6. Das Lightway-Protokoll von ExpressVPN und die native WireGuard-Implementierung von Mullvad funktionieren beide gut über ihre jeweiligen AUR- und Pacman-Installer, obwohl keines von beiden NordVPNs Top-Benchmark-Ergebnis erreicht.
Kann ich während der Nutzung von Arch Linux über eine VPN auf Streaming-Plattformen zugreifen?
Ja, obwohl die Ergebnisse je nach Anbieter unterschiedlich sind. NordVPN’s SmartPlay-Funktion wählt automatisch Streaming-bereite Server, und CyberGhost leitet Netflix, Hulu und BBC iPlayer über dedizierte Streaming-Profile aus seinem cyberghost-vpn-bin AUR-Paket weiter. Mullvad hat keine dedizierte Streaming-Technologie, daher sind große Plattformen wie Netflix und Disney+ häufig blockiert, auch von seinem Arch-Client.
Ist Mullvad privater als NordVPN für Arch-Benutzer, die Anonymität priorisieren?
Mullvad erfordert keine E-Mail oder persönliche Daten bei der Anmeldung, nur eine zufällig generierte Kontonummer, und wird mit seinem mullvad-vpn AUR-Paket sowohl mit CLI- als auch GUI-Optionen ausgeliefert. NordVPN erfordert ein Konto, bietet aber zusätzlich NordLynx-Geschwindigkeit und einen Kill-Switch über die Befehlszeile. Mullvad veröffentlicht unabhängige Audits, NordVPN sagt, dass es diese beauftragt, und beide führen WireGuard nativ auf Archs Kernel aus.
Sollten Arch Linux-Nutzer WireGuard oder OpenVPN wählen?
WireGuard ist die bessere Standardoption, da es seit Version 5.6 direkt in den Linux-Kernel integriert ist, was Arch schnellere Handshakes und niedrigeren CPU-Overhead im Vergleich zu OpenVPN bietet. NordVPN’s NordLynx und Mullvad’s natives WireGuard verlassen sich beide auf diese Kernel-Integration. OpenVPN bleibt nützlich als Fallback auf restriktiven Netzwerken, wo WireGuard-Datenverkehr gekennzeichnet wird.
Gibt es kostenlose VPN-Optionen, die auf Arch Linux funktionieren?
ProtonVPN bietet einen kostenlosen Tier mit Zugriff auf Server in einer Handvoll Länder, installierbar über das protonvpn-cli AUR-Paket mit vollständiger Protokoll-Auswahl. Windscribe bietet einen 10 GB monatlichen kostenlosen Plan über sein windscribe-cli Paket, genug Bandbreite, um die AUR-Kompatibilität und systemd-Integration vor dem Festschreiben auf einen bezahlten Plan zu testen.
Wie vergleichen sich NordVPN, ExpressVPN und Mullvad im Preis für Arch-Nutzer?
NordVPN beginnt ab $3.49/Monat bei seinem längsten Plan, nah an ExpressVPN’s $2.99/Monat bei seinem längsten Plan, obwohl NordVPN’s 8.900+ Server in 129+ Ländern ExpressVPN’s 3.000+ Server in 105 Ländern übersteigen. Mullvad berechnet pauschal $5,50/Monat mit einer einzelnen Plantier und ohne mehrjährigen Rabatt überhaupt.
Welche Arch-kompatiblen VPNs lassen mich eine Rückerstattung erhalten, wenn das CLI-Setup nicht funktioniert?
NordVPN und ExpressVPN unterstützen beide jeden Plan mit einer 30-tägigen Geld-Zurück-Garantie, daher wenn das AUR-Paket oder die systemd-Integration dir Probleme bereitet, kannst du innerhalb dieses Fensters eine Rückerstattung beantragen. Mullvad bietet keine Testversion an und läuft stattdessen Pay-as-you-go, daher gibt es bei seinem mullvad-vpn Paket kein Rückerstattungsfenster zum Zurückgreifen.
Wie viele Geräte kann ich diese VPN-Clients über meine Arch-Systeme ausführen?
NordVPN deckt 10 gleichzeitige Geräteverbindungen pro Konto, ExpressVPN erlaubt 10 bis 14 je nach Plantier, und Mullvad begrenzt auf 5 Geräte. Wenn du Clients über mehrere Arch-Maschinen plus Phones oder Laptops ausführst, decken NordVPN’s oder ExpressVPN’s höhere Gerätedecke mehr Hardware als Mullvad’s flache 5-Geräte-Grenze.
Wie bestätige ich, dass der Kill Switch meiner VPN nach der Konfiguration durch die Arch CLI tatsächlich funktioniert?
Verbinde über die CLI, zum Beispiel nordvpn set killswitch on, deaktiviere dann deine Netzwerkschnittstelle manuell oder trenne Ethernet ab, während eine Seite lädt. Ein funktionierender Kill Switch trennt den gesamten Datenverkehr statt auf deine unverschlüsselte Verbindung zurückzugreifen. Folge mit einem DNS-Leck-Test auf, um zu bestätigen, dass Abfragen jetzt über den Tunnel leiten, nicht über deinen ISP.
Was sollte ich tun, wenn ein DNS-Leck-Test meine echte IP nach der OpenVPN-Einrichtung auf Arch zeigt?
Bestätige, dass die OpenVPN-Konfigurationsdatei DNS über die Server des Anbieters leitet, nicht über deinen Systemresolver, da Arch’s Standard resolv.conf den Tunnel umgehen kann, wenn der Client DNS-Push nicht korrekt verwaltet. Starte die openvpn-client@client.service systemd-Unit neu, verbinde dich erneut, führe dann erneut ein DNS-Leck-Test-Tool aus, um zu bestätigen, dass Abfragen jetzt über die VPN leiten.
Ersetzt Self-Hosting eines WireGuard VPN-Servers auf Arch eine kommerzielle VPN für Datenschutzzwecke?
Nicht wirklich. Self-Hosting mit WireGuard, integriert in Arch’s Kernel, oder OpenVPN, installiert über sudo pacman -S openvpn, gibt dir vollständige Kontrolle über Protokollierung und Serverstandort, aber die Exit-IP verfolgt sich immer noch auf dich selbst zurück, anders als die freigegebene Server-IP einer kommerziellen VPN. Es eliminiert Drittpartei-Vertrauen in deinen Datenverkehr, nicht die Zurechnung zu deiner eigenen Infrastruktur.