Bestes VPN für FreeBSD: OpenVPN & WireGuard Setup
Finden Sie das beste VPN für FreeBSD mit nativer OpenVPN- und WireGuard-Unterstützung. Erhalten Sie Setup-Anleitungen, pf-Kompatibilität und FreeBSD-spezifische Konfigurationsdateien.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
27.523 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
27.523 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
27.523 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
27.523 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Separate Quellgruppen: 19Bewertungen aktualisiert 08.10.2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
NordVPN7,115 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Separate Quellgruppen: 23Bewertungen aktualisiert 08.10.2026
 ExpressVPN3,000+ Server
86 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Separate Quellgruppen: 27Bewertungen aktualisiert 08.10.2026
 Mullvad VPN550+ Server
83 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,144,06
Recherchiert am 03.10.2026Geprüfte Aussagen: 29Separate Quellgruppen: 12Bewertungen aktualisiert 08.10.2026
Fazit: FreeBSD hat keine nativen GUI-VPN-Apps von den meisten Anbietern. OpenVPN und WireGuard laufen jedoch gut auf der Plattform. Sie benötigen einen Anbieter, der FreeBSD-spezifische Konfigurationsdateien, Setup-Anleitungen und Kompatibilität mit Tools wie
pfund FreeBSD-Jails bietet.
Warum FreeBSD-Benutzer eine dedizierte VPN-Lösung benötigen
FreeBSD ist nicht Linux. Obwohl beide Unix-ähnliche Systeme sind, nutzt FreeBSD einen anderen Kernel, einen anderen Networking-Stack und ein anderes Paketmanagementsystem. Dieser Unterschied ist wichtig bei der Wahl eines VPN.
FreeBSD betreibt etwa 5 % des globalen Servermarkts. Es dominiert Netzwerk-Appliance-Plattformen wie pfSense, OPNsense und TrueNAS. Netflix führt sein Open Connect CDN auf FreeBSD aus. WhatsApp baute seine Messaging-Infrastruktur auf FreeBSD. Dies sind keine Hobby-Deployments.
FreeBSD-Benutzer fallen in drei Hauptkategorien:
- Systemadministratoren, die FreeBSD-Jails ausführen und verschlüsselte Tunnel zwischen isolierten Umgebungen benötigen
- Netzwerk-Ingenieure, die Firewall-Appliances mit
pf(Packet Filter) bauen und VPN-Integration auf OS-Ebene benötigen - Datenschutz-orientierte Entwickler, die FreeBSD wegen seines Sicherheitsmodells (Capsicum-Sandboxing, GELI-Verschlüsselung, MAC-Framework) wählten
Jede Gruppe benötigt VPN-Anbieter, die FreeBSDs einzigartige Architektur verstehen. Generische “funktioniert auf Linux”-Anweisungen übertragen sich selten sauber. FreeBSD nutzt rc.conf für Servicemanagement, /usr/local/etc/ für Konfigurationspfade und pkg oder Ports für Paketinstallation. Ein VPN-Anbieter, der diese Unterschiede ignoriert, verursacht Stunden Fehlerbehebung.
Wie VPN-Protokolle auf FreeBSD funktionieren
FreeBSD unterstützt zwei primäre VPN-Protokolle: OpenVPN und WireGuard. Jedes integriert sich unterschiedlich mit dem Betriebssystem.
OpenVPN auf FreeBSD
OpenVPN läuft seit über 15 Jahren auf FreeBSD. Installation mit einem einzigen Befehl:
pkg install openvpnOpenVPN nutzt den tun-Gerätetreiber, den FreeBSD im Basis-System enthält. Konfigurationsdateien befinden sich in /usr/local/etc/openvpn/. Den Dienst verwalten Sie über rc.conf:
# Zu /etc/rc.conf hinzufügen
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN bietet zuverlässige Verschlüsselung mit AES-256-GCM. Der Kompromiss: OpenVPN läuft im Userspace und verursacht CPU-Overhead im Vergleich zu Kernel-Protokollen.
WireGuard auf FreeBSD
WireGuard kam mit Version 13.1 in den FreeBSD-Kernel. Frühere Versionen benötigen das wireguard-kmod-Paket:
pkg install wireguard-kmod wireguard-toolsAb FreeBSD 14.0+ wird WireGuard als natives Kernel-Modul ausgeliefert. Laden Sie es mit:
kldload if_wgWireGuard läuft im Kernel auf FreeBSD, was den Overhead gegenüber dem Userspace-OpenVPN senkt. Die Codebasis umfasst etwa 4.000 Zeilen im Vergleich zu OpenVPNs 100.000+, wodurch Audits schneller und die Angriffsfläche kleiner werden.
Protokoll-Vergleich auf FreeBSD:
| Funktion | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD-Kernel-Unterstützung | Nur Userspace | Nativ (13.1+) |
| Installationsbefehl | pkg install openvpn | pkg install wireguard-tools |
| Konfigurationskomplexität | Moderat (10+ Optionen) | Einfach (5-6 Optionen) |
Firewall-Integration (pf) | Manuelle Regeln erforderlich | Automatische Schnittstellenerstellung |
| Jail-Kompatibilität | Vollständige Unterstützung | Vollständige Unterstützung (14.0+) |
Top 5 VPNs für FreeBSD
Nicht alle VPN-Anbieter unterstützen FreeBSD. Die meisten entwickeln Apps ausschließlich für Windows, macOS und Linux-Mainstream-Distributionen. Die fünf folgenden Anbieter bieten dokumentierte FreeBSD-Kompatibilität mit Konfigurationsdateien.
VPN-Vergleichstabelle
| Anbieter | Protokolle auf FreeBSD | Native FreeBSD-Dokumentation | Serveranzahl | Ab (pro Monat) | GUI verfügbar |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ja | 550+ (50+ Länder) | €5.00/Monat (keine Rabattmodelle) | Nein (nur CLI) |
| OVPN | WireGuard, OpenVPN | Ja | 100+ (12 Länder) | Siehe OVPN-Website | Nein (nur CLI) |
| Perfect Privacy | OpenVPN | Ja | 55+ (23 Länder) | Siehe Perfect Privacy-Website | Nein (nur CLI) |
| IPredator | OpenVPN | Ja | 15+ (3 Länder) | Siehe IPredator-Website | Nein (nur CLI) |
| NordVPN | OpenVPN | Teilweise (Community-Anleitungen) | 7,115 (150 Länder) | $3.49/Monat | Nein (nur CLI) |
Wichtigste Erkenntnisse: Kein Anbieter bietet einen FreeBSD-GUI-Client. Jede Einrichtung erfordert Terminalkommandos. Wenn Sie grafische Tools bevorzugen, erwägen Sie, einen VPN auf einer pfSense- oder OPNsense-Appliance auszuführen.
Mullvad: Beste Gesamtwahl für FreeBSD-Datenschutz
Mullvad betreibt seinen Dienst von Schweden aus und akzeptiert anonyme Zahlungen einschließlich per Post verschicktem Bargeld. Der Dienst benötigt keine E-Mail-Adresse, keinen Namen und keine persönlichen Informationen zum Registrieren. Sie erhalten eine 16-stellige Kontonummer.
Mullvad veröffentlicht offizielle WireGuard-Konfigurationsanleitungen für FreeBSD. Die Einrichtung dauert etwa 10 Minuten:
# WireGuard-Tools installieren
pkg install wireguard-tools

# Konfigurationsverzeichnis erstellen
mkdir -p /usr/local/etc/wireguard

# Schlüssel generieren
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Mullvad-Konfiguration von der Kontoseite herunterladen
# In /usr/local/etc/wireguard/wg0.conf platzieren

# Schnittstelle starten
wg-quick up wg0
Mullvad berechnet einen Pauschalpreis von €5.00/Monat ohne Rabatte für längere Laufzeiten. Diese Einfachheit spricht FreeBSD-Nutzer an, die unkomplizierte Preise ohne Upselling-Taktiken bevorzugen.
Stärken:
- Offizielle WireGuard-Dokumentation für FreeBSD
- Anonyme Kontoerstellung (keine E-Mail erforderlich)
- Pauschalpreise ohne Vertragsbindung
- 700+ Server in 43 Ländern
- RAM-only-Serverinfrastruktur
Schwächen:
- Multi-Hop nicht ohne manuelle Konfiguration möglich
- Kleineres Servernetzwerk als NordVPN oder ExpressVPN
- Kein Langzeitrabatt
OVPN: Natives WireGuard-Support auf FreeBSD
OVPN betreibt ebenfalls seinen Dienst von Schweden aus und führt festplattenlose Server, auf denen nichts auf die Festplatte geschrieben wird. Dieser Anbieter listet FreeBSD explizit in seinen unterstützten Plattformen auf und stellt Konfigurationsdateien für sowohl OpenVPN als auch WireGuard bereit.
Installationsschritte für OVPN WireGuard auf FreeBSD:
# Erforderliche Pakete installieren
pkg install wireguard-tools

# OVPN WireGuard-Konfiguration vom Dashboard herunterladen
# In /usr/local/etc/wireguard/wg0.conf speichern

# Beim Boot über rc.conf aktivieren
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Verbindung starten
service wireguard start
OVPN wird über den Massenmarktanbietern hinaus bepreist, was seine kleinere, datenschutzfokussierte Infrastruktur widerspiegelt. Überprüfen Sie die OVPN-Website auf aktuelle Pläne.
Stärken:
- WireGuard-Konfigurationsdateien für FreeBSD bereitgestellt
- Festplattenlose Server (keine Daten auf der Festplatte)
- OpenVPN und WireGuard mit FreeBSD-Konfigurationen unterstützt
- Vor Gericht bewährt: OVPN gewann 2020 einen Fall und bewies damit, dass sie keine Benutzerdaten weitergeben konnten
Schwächen:
- Nur 100+ Server in 12 Ländern
- Höherer monatlicher Preis als Mullvad
- Kleineres Unternehmen mit weniger Personal
Perfect Privacy: Beste Multi-Hop-Sicherheit für FreeBSD-Server
Perfect Privacy betreibt seinen Dienst von Panama aus und spezialisiert sich auf erweiterte Sicherheitsfunktionen. Ihre Multi-Hop-VPN-Ketten leiten den Datenverkehr gleichzeitig durch 2–4 Server weiter.
FreeBSD-Nutzer konfigurieren Perfect Privacy über OpenVPN. WireGuard-Support ist noch nicht verfügbar.
# OpenVPN installieren
pkg install openvpn

# Perfect Privacy FreeBSD-Konfigurationen herunterladen
# In /usr/local/etc/openvpn/ extrahieren

# Auto-Start konfigurieren
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Dienst starten
service openvpn start
Multi-Hop verringert die Geschwindigkeit erheblich. Für FreeBSD-Serveradministratoren, die empfindliche Infrastruktur schützen, ist der Kompromiss oft sinnvoll.
Perfect Privacy wird über den Massenmarktanbietern hinaus bepreist und gewährt Rabatte auf Jahrespläne. Es bietet auch eine 7-Tage-Geld-zurück-Garantie.
Stärken:
- Multi-Hop-VPN-Ketten (bis zu 4 Server)
- Detaillierte FreeBSD-Setupdokumentation
- NeuroRouting (KI-basierte Serverauswahl)
- Keine Datenverkehrsbeschränkungen oder Bandbreitenlimitierungen
- Portweiterleitung verfügbar
Schwächen:
- Noch kein WireGuard-Support
- Höherer Preis als die meisten Konkurrenten
- Multi-Hop führt zu merklicher Latenz
- 55 Server in 23 Ländern (kleinstes Netzwerk in dieser Liste)
IPredator: Einfachste Einrichtung für FreeBSD-Anfänger
IPredator startete 2009 und wurde von Personen gegründet, die mit The Pirate Bay verbunden sind. Der Dienst konzentriert sich auf Einfachheit und Datenschutz vor allem anderen.
IPredator’s FreeBSD-Setup dauert etwa 10 Minuten mit nur OpenVPN:
# OpenVPN installieren
pkg install openvpn

# IPredator-Konfigurationsdateien herunterladen
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Konfiguration verschieben
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Verbindung starten
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator veröffentlicht seine eigenen Pläne auf seiner Website. Server sind auf Schweden, Lettland und Rumänien begrenzt (15+ insgesamt).
Stärken:
- Einfachster FreeBSD-Setupprozess
- Starkes Datenschutzengagement (schwedische Gerichtsbarkeit)
- Bitcoin für anonyme Zahlungen akzeptiert
- Unkomplizierte Preisgestaltung
Schwächen:
- Nur 15 Server in 3 Ländern
- Kein WireGuard-Support
- Kein Kill Switch oder erweiterte Funktionen
- Nur OpenVPN, somit keine WireGuard-ähnliche Effizienz
NordVPN: Größtes Servernetzwerk mit Community-FreeBSD-Support
NordVPN unterstützt FreeBSD nicht offiziell, aber ihre OpenVPN-Konfigurationsdateien funktionieren auf der Plattform. Die FreeBSD-Community pflegt Setupanleitungen, die den Prozess abdecken.
# OpenVPN installieren
pkg install openvpn

# NordVPN OpenVPN-Konfigurationen herunterladen
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extrahieren und eine Serverkonfiguration auswählen
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Authentifizierungsdatei erstellen
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Verbindung starten
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN beginnt ab $3.49/Monat auf seinem längsten Plan. Mit 6.400+ Servern in 111 Ländern bietet es die weiteste geografische Abdeckung.
Stärken:
- 6.400+ Server in 111 Ländern
- Niedriger Monatssatz auf dem längsten Plan
- Verschleierte Server für eingeschränkte Netzwerke
- Spezialserver (Double VPN, Onion over VPN)
Schwächen:
- Kein offizieller FreeBSD-Support (nur Community-Anleitungen)
- Kein WireGuard auf FreeBSD (NordLynx nur auf Linux/Windows/Mac)
- Kill Switch nicht ohne native App verfügbar
- Einrichtung erfordert mehr manuelle Schritte als Anbieter mit offiziellen FreeBSD-Anleitungen
FreeBSD OpenVPN-Konfigurationsprobleme und Lösungen
FreeBSD handhabt OpenVPN anders als Linux. Dies sind die häufigsten Probleme und ihre Lösungen.
TUN-Gerät nicht gefunden
FreeBSD lädt möglicherweise den tun-Gerätetreiber nicht automatisch. Beheben Sie dies, indem Sie es zum Boot hinzufügen:
# Zu /boot/loader.conf hinzufügen
if_tun_load="YES"

# Sofort laden ohne Neustart
kldload if_tun
DNS-Lecks durch resolv.conf
OpenVPN auf FreeBSD aktualisiert /etc/resolv.conf nicht automatisch wie unter Linux. Erstellen Sie ein Update-Skript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Fügen Sie zu Ihrer OpenVPN-Konfiguration hinzu:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Firewall-Konflikte mit pf
FreeBSDs pf-Firewall kann VPN-Traffic blockieren. Fügen Sie diese Regeln zu /etc/pf.conf hinzu:
# OpenVPN-Traffic erlauben
pass out on egress proto udp to any port 1194
pass on tun0 all

# Optional: Alle nicht-VPN-Traffic blockieren (Kill Switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Laden Sie die Firewall neu:
pfctl -f /etc/pf.confOpenVPN-Service schlägt beim Boot-Start fehl
Die rc.conf-Syntax ist wichtig. Verwenden Sie die exakten Variablennamen:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard auf FreeBSD: Kernel-Modul-Setup und Fehlerbehebung
Die WireGuard-Integration variiert je nach FreeBSD-Version. Dieser Abschnitt behandelt sowohl native als auch Third-Party-Modul-Installationen.
FreeBSD 13.x: Installation des Kernel-Moduls
FreeBSD 13.0 und 13.1 benötigen das externe Kernel-Modul:
pkg install wireguard-kmod wireguard-tools

# Modul laden
kldload if_wg

# Persistent machen
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Native Kernel-Unterstützung
FreeBSD 14.0+ enthält WireGuard im Basis-Kernel. Sie benötigen nur die Tools:
pkg install wireguard-toolsWireGuard schlägt fehl, Interface zu erstellen
Wenn wg-quick up wg0 “RTNETLINK answers: Operation not supported” zurückgibt, ist das Kernel-Modul nicht geladen:
# Überprüfen, ob Modul geladen ist
kldstat | grep wg

# Manuell laden
kldload if_wg

# Überprüfen
ifconfig wg0
WireGuard in einem FreeBSD-Jail ausführen
FreeBSD 14.0+ unterstützt WireGuard in Jails. Fügen Sie diese Jail-Parameter hinzu:
# In /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Erstellen Sie das WireGuard-Interface im Jail:
jexec myjail wg-quick up wg0MTU-Probleme verursachen Paketeverlust
WireGuards Standard-MTU von 1420 kann auf einigen Netzwerken Probleme verursachen. Senken Sie sie:
# In wg0.conf
[Interface]
MTU = 1380
Sicherheits-Best-Practices für VPN auf FreeBSD
FreeBSD bietet Sicherheitsfunktionen, die VPN-Verschlüsselung ergänzen. Kombinieren Sie sie für mehrschichtige Sicherheit.
Integrieren Sie VPN mit pf-Firewall: Erstellen Sie Regeln, die all den Traffic außerhalb des VPN-Tunnels blockieren. Dies funktioniert als Netzwerk-Level-Kill-Switch ohne Abhängigkeit von VPN-Provider-Software.
Verwenden Sie GELI-Verschlüsselung für VPN-Konfigurationen: Verschlüsseln Sie das Verzeichnis mit Ihren VPN-Anmeldedaten und Konfigurationsdateien:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Führen Sie VPN in Capsicum-Sandbox aus: FreeBSDs Capsicum-Framework begrenzt, auf was der VPN-Prozess zugreifen kann, reduziert Schaden, wenn der VPN-Client kompromittiert wird.
Überwachen Sie die VPN-Verbindungsgesundheit: Fügen Sie einen Cron-Job hinzu, der den Tunnel-Status alle 5 Minuten prüft und die Verbindung neu startet, wenn sie ausfällt:
*/5 * * * * /usr/local/bin/check-vpn.shAbschließendes Fazit
FreeBSD-Benutzer haben weniger VPN-Optionen als Linux- oder Windows-Benutzer. Die fünf hier überprüften Anbieter erfüllen unterschiedliche Anforderungen.
Wählen Sie Mullvad, wenn Sie starken Datenschutz mit anonymen Konten und solider WireGuard-Leistung zu einer Pauschalgebühr von €5.00/Monat wünschen. Wählen Sie OVPN, wenn Sie WireGuard-Konfigurationsdateien und ein diskettenloses Server-Design wünschen. Wählen Sie Perfect Privacy, wenn Sie Multi-Hop-Routing für hochsichere Server-Umgebungen benötigen. Wählen Sie IPredator, wenn Sie das einfachste mögliche FreeBSD-Setup wünschen. Wählen Sie NordVPN, wenn Sie Zugriff auf 6.400+ Server in 111 Ländern benötigen und sich von Community-verwalteten FreeBSD-Anleitungen nicht abschrecken lassen.
FreeBSDs Architektur eignet sich einzigartig für VPN-Bereitstellungen. Die pf-Firewall-Integration, Jail-Isolation und GELI-Verschlüsselung schaffen Sicherheitsebenen, die kein anderes Consumer-Betriebssystem erreicht. Der richtige VPN-Anbieter ergänzt diese Tools, anstatt sie zu ersetzen.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
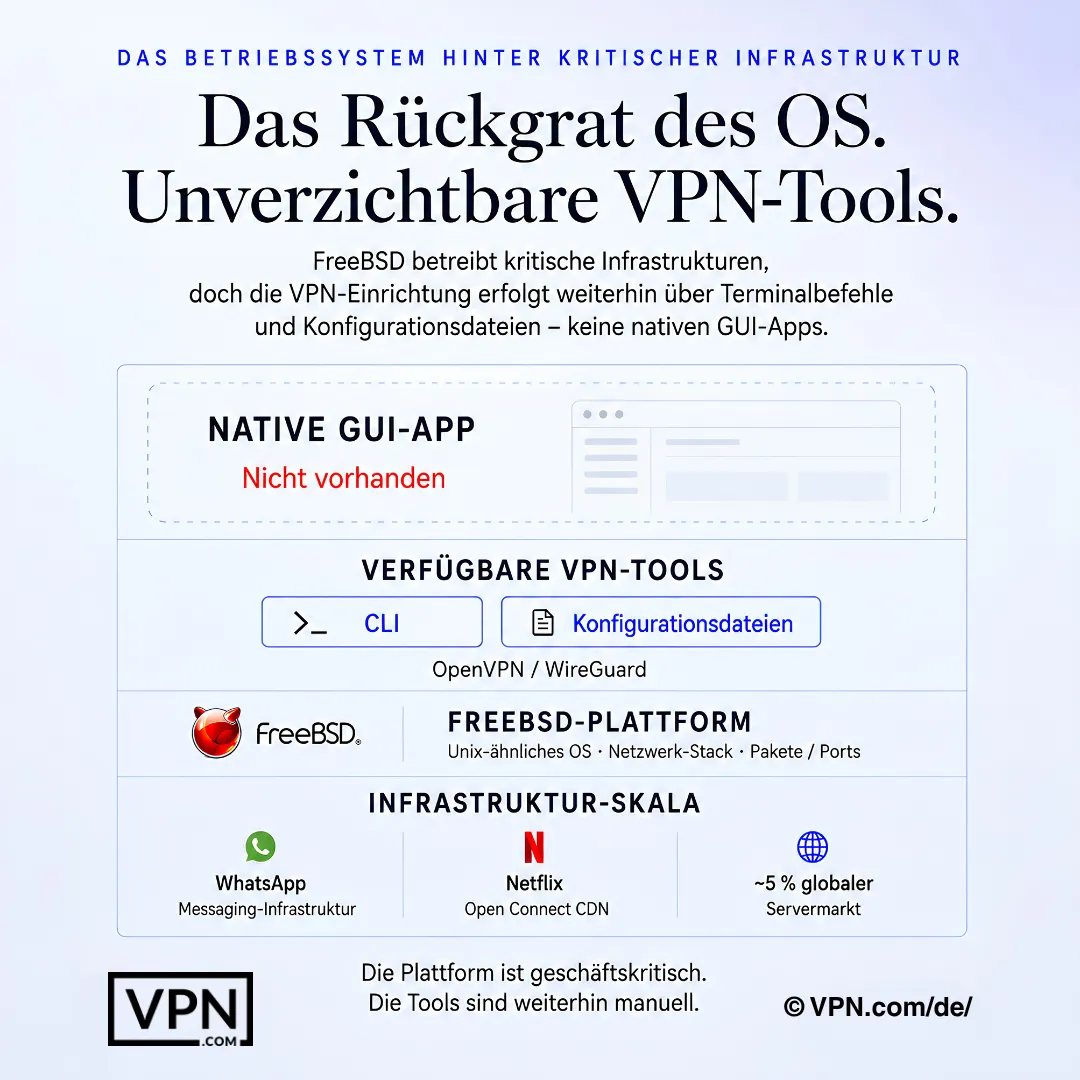
FreeBSD-VPN-Einrichtung bedeutet in der Regel Terminalbefehle und Konfigurationsdateien, keine nativen GUI-Apps.
Häufig gestellte Fragen
Warum erhält FreeBSD keine native VPN-App wie Windows oder macOS?
FreeBSD ist nicht Linux und verwendet einen anderen Kernel und einen anderen Networking-Stack, daher überspringen die meisten Anbieter die Erstellung eines dedizierten GUI-Clients dafür. Stattdessen installieren Sie OpenVPN oder WireGuard via pkg install, verwalten sie durch rc.conf und speichern Konfigurationen in /usr/local/etc/. Jeder Anbieter, der FreeBSD-Unterstützung dokumentiert, tut dies durch Terminal-Setup statt einer grafischen App.
Was ist der echte Unterschied zwischen OpenVPN und WireGuard auf FreeBSD?
OpenVPN läuft vollständig im Benutzerbereich mit FreeBSDs eingebauenem tun-Treiber und funktioniert seit über 15 Jahren auf der Plattform, aber sein Codebestand von etwa 100.000+ Zeilen verursacht CPU-Overhead. WireGuard wird ab FreeBSD 13.1 als natives Kernel-Modul ausgeliefert (vollständig nativ in 14.0+), was die CPU-Nutzung niedriger hält, und sein Codebestand von etwa 4.000 Zeilen ermöglicht schnellere unabhängige Audits.
Wie starte ich WireGuard nativ auf FreeBSD 14?
Auf FreeBSD 14.0+ ist WireGuard im Basis-Kernel eingebaut, daher benötigen Sie nur pkg install wireguard-tools und dann kldload if_wg um das Modul zu laden. Auf FreeBSD 13.0 oder 13.1 benötigen Sie zuerst das separate wireguard-kmod-Paket. Sobald geladen, generieren Sie Schlüssel mit wg genkey/wg pubkey und bringen das Interface mit wg-quick up wg0 hoch.
Warum leakt OpenVPN DNS-Anfragen auf FreeBSD, und wie stoppe ich das?
Im Gegensatz zu Linux aktualisiert OpenVPN auf FreeBSD /etc/resolv.conf nicht automatisch, wenn der Tunnel verbunden wird, daher können DNS-Anfragen die verschlüsselte Verbindung umgehen. Beheben Sie dies mit einem up/down-Skript, das /etc/resolv.conf sichert und beim Verbinden austauscht und beim Trennen wiederherstellt, dann verweisen Sie das Skript mit script-security 2 in Ihrer OpenVPN-Konfigurationsdatei.
Was verursacht den Fehler “tun device not found” auf FreeBSD?
FreeBSD lädt den tun-Treiber, von dem OpenVPN abhängt, manchmal nicht automatisch, was diesen Fehler bei der Verbindungszeit erzeugt. Fügen Sie if_tun_load="YES" zu /boot/loader.conf hinzu, damit er beim Hochfahren automatisch geladen wird, oder führen Sie kldload if_tun aus, um ihn sofort ohne Neustart zu laden. Dies ist einer der häufigsten Fehler beim ersten OpenVPN-Setup auf der Plattform.
Wie baue ich einen netzwerkgestützten Kill-Switch mit FreeBSDs pf-Firewall?
Verlassen Sie sich nicht auf einen App-Level-Kill-Switch eines Anbieters (den die meisten FreeBSD-Setups überhaupt nicht haben), sondern fügen Sie pf.conf-Regeln hinzu, die den gesamten ausgehenden Traffic außer dem durch Ihr VPN-Interface tun0 geleiteten Traffic und die spezifische Server-IP Ihres Anbieters auf dem VPN-Port blockieren. Laden Sie mit pfctl -f /etc/pf.conf neu. Dies blockiert den gesamten Traffic, wenn der Tunnel ausfällt, und funktioniert als Firewall-Level-Failsafe.
Wie führe ich WireGuard in einem FreeBSD-Jail aus?
Jail-Unterstützung erfordert FreeBSD 14.0 oder später, da WireGuard im Jail den vnet-Netzwerk-Modus benötigt. Fügen Sie allow.raw_sockets, vnet und vnet.interface = "wg0" zum Jail-Konfigurationsblock in /etc/jail.conf hinzu, dann bringen Sie den Tunnel von außerhalb des Jails mit jexec myjail wg-quick up wg0 hoch. Frühere FreeBSD-Versionen unterstützen diese Jail-Integration nicht.
Welche Anbieter veröffentlichen tatsächlich offizielle FreeBSD-Dokumentation und nicht nur Community-Leitfäden?
Mullvad, OVPN, Perfect Privacy und IPredator veröffentlichen alle offizielle FreeBSD-Setupanleitungen mit Konfigurationsdateien. NordVPN hat keine offizielle FreeBSD-Unterstützung; seine OpenVPN-Konfigurationen funktionieren auf der Plattform, aber nur von der Community gepflegte Leitfäden führen durch den Prozess, was typischerweise länger dauert als die Einrichtung bei den offiziell dokumentierten Anbietern.
Welcher Mainstream-Anbieter bietet die beste Leistung für FreeBSD-Benutzer, die auch plattformübergreifende Geschwindigkeit benötigen?
NordVPN rangiert #1 von 22 auf unserem Trust Score, aggregiert aus veröffentlichten Tests von Drittanbietern, vor ExpressVPN auf #2 und Mullvad auf #7. NordVPN verfügt über keine offizielle FreeBSD-Unterstützung und erfordert von der Community verwaltete OpenVPN-Anleitungen, während Mullvad offizielle native WireGuard-Dokumentation für FreeBSD veröffentlicht, was es zur besseren Wahl macht, wenn FreeBSD-Kompatibilität wichtiger ist als die reine Platzierung.
Was kosten NordVPN, ExpressVPN und Mullvad tatsächlich für ein FreeBSD-Setup?
NordVPN kostet ab $3.49/Monat bei seinem längsten Plan, ExpressVPN kostet ab $2.99/Monat bei seinem längsten Plan, und Mullvad berechnet einen Pauschalpreis ab €5.00/Monat ohne Langzeitrabatt. Keiner der drei bietet eine FreeBSD-GUI, daher unterscheiden sich die Preisunterschiede durch Serverinfrastruktur und Gerichtsbarkeit statt durch Setup-Komfort.
Kann ich eine Rückerstattung erhalten, wenn ein Anbieter-FreeBSD-Setup für meinen Anwendungsfall nicht funktioniert?
Ja, für zwei von drei. NordVPN und ExpressVPN unterstützen ihre Pläne beide mit einer 30-Tage-Geldback-Garantie, die Ihnen Zeit gibt, um WireGuard- oder OpenVPN-Konfigurationen auf Ihrer FreeBSD-Box zu testen, bevor Sie sich verpflichten. Mullvad hat keine Testversion; es ist Pay-as-you-go, obwohl ungenutzte Tage bei seinem pauschalen Monatspreis rückerstattbar sind, wenn Sie frühzeitig kündigen.
Wie viele gleichzeitige Verbindungen erhalte ich, um FreeBSD-Server zusammen mit anderen Geräten abzudecken?
Das variiert je nach Anbieter. NordVPN erlaubt 10 gleichzeitige Geräteverbindungen, ExpressVPN erlaubt 10-14 je nach Plan-Stufe, und Mullvad begrenzt auf 5. Für FreeBSD-Serveradministratoren, die mehrere Jails oder eine pfSense-Appliance zusammen mit persönlichen Geräten ausführen, lassen die höheren Gerätelimits von NordVPN oder ExpressVPN mehr Raum, bevor Sie ein zweites Konto benötigen.
Macht WireGuards kleinere Codebase FreeBSD Jail-Deployments sicherer als OpenVPN?
Es reduziert die Angriffsfläche zumindest. WireGuards Codebase mit etwa 4.000 Zeilen lässt sich leichter überprüfen als OpenVPNs 100.000+ Zeilen, und weil es als natives FreeBSD Kernel-Modul läuft (13.1+ mit kmod, nativ auf 14.0+) statt im Userspace, verbraucht es auch weniger CPU-Ressourcen, während es in isolierten Jails ausgeführt wird.