Bestes VPN für CentOS: Linux VPN Vergleich
Finden Sie das beste VPN für CentOS mit ordnungsgemäßer Linux-Unterstützung, schnellen Servern und starker Verschlüsselung. Vergleichen Sie Top-Picks mit nativen Clients oder OpenVPN-Konfigurationsdateien.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
NordVPN7,229 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Unabhängige Quellen: 11Bewertungen aktualisiert 06.11.2026
 ExpressVPN3,000+ Server
88 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Unabhängige Quellen: 13Bewertungen aktualisiert 06.11.2026
 Surfshark4,500+ Server
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,714,64
Recherchiert am 03.10.2026Geprüfte Aussagen: 32Unabhängige Quellen: 5Bewertungen aktualisiert 06.11.2026
Fazit: Ein mit CentOS kompatibles VPN verschlüsselt Ihren Datenverkehr und schützt Ihre Privatsphäre in einer der am weitesten verbreiteten Enterprise-Linux-Distributionen. Die besten CentOS-VPNs bieten RPM-Pakete, CLI-Tools und native Unterstützung für OpenVPN oder WireGuard über yum oder dnf.
CentOS ist eine kostenlose, von der Community getriebene Linux-Distribution, die aus Red Hat Enterprise Linux (RHEL) Quellcode erstellt wird. Systemadministratoren und Entwickler setzen seit Jahren darauf, um Server, Arbeitsstationen und Cloud-Infrastruktur zu betreiben. CentOS wird jedoch nicht mit einem integrierten VPN-Client ausgeliefert, und seine sich verändernde Landschaft (CentOS 7 erreichte das Ende der Lebensdauer im Juni 2024, während CentOS Stream jetzt als rollendes Preview von RHEL dient) macht die Auswahl des richtigen VPN-Anbieters wichtiger denn je.
Wenn Sie neu bei VPNs sind, deckt unser Leitfaden zu was ist ein VPN die Grundlagen ab. Diese Seite konzentriert sich speziell darauf, welche VPN-Anbieter am besten auf CentOS funktionieren, wie man sie installiert, und worauf man auf RPM-basierten Systemen achten sollte. Wenn Sie eine andere Linux-Distribution verwenden, lesen Sie unsere Leitfäden für Fedora, Red Hat oder Debian.
Warum CentOS-Benutzer ein VPN benötigen
CentOS unterstützt einen großen Anteil von Webservern und Entwicklungsumgebungen. Viele Benutzer verbinden sich remote über SSH, übertragen sensible Dateien oder verwalten Produktionsdatenbanken. Ein VPN bietet in mehreren Szenarien eine kritische Schutzebene:
- Remote-Server-Verwaltung: Verschlüsseln Sie Verwaltungsdatenverkehr zwischen Ihrem lokalen Rechner und CentOS-Servern, besonders auf öffentlichem Wi-Fi.
- Datenschutz auf CentOS-Desktops: CentOS Stream funktioniert als täglicher Desktop für einige Entwickler. Ein VPN verhindert, dass Ihr ISP Ihre Browsing-Aktivität protokolliert.
- Umgehen von Netzwerkbeschränkungen: Einige Unternehmens- oder regionale Firewalls blockieren Ports oder Protokolle. Ein VPN tunnelt Datenverkehr an diesen Filtern vorbei.
- Sicherung von CI/CD-Pipelines: Wenn Ihre Build-Server unter CentOS laufen, schützt das Routing des Datenverkehrs durch ein VPN Code-Artefakte und API-Schlüssel in der Übertragung.
Da CentOS RPM-basierte Paketverwaltung nutzt (yum auf CentOS 7, dnf auf CentOS Stream 8/9), benötigen Sie einen VPN-Anbieter, der .rpm-Pakete anbietet oder klare Anweisungen zur manuellen Einrichtung von OpenVPN oder WireGuard bereitstellt. Nicht jeder Anbieter macht dies gut, weshalb ein allgemeiner Linux-VPN-Leitfaden Sie nur halbwegs bringt.
Top-VPN-Anbieter für CentOS
Wir haben NordVPN, Surfshark und ExpressVPN anhand von CentOS-spezifischen Kriterien verglichen, basierend auf der veröffentlichten Dokumentation jedes Anbieters: RPM-Paketverfügbarkeit, CLI-Funktionalität, Protokollunterstützung (OpenVPN und WireGuard), Kill-Switch-Zuverlässigkeit unter Linux und DNS-Leckageschutz.
| Funktion | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| Native Linux CLI | Ja | Ja | Ja |
| RPM-Paket (.rpm) | Ja | Ja | Nein (manuelle Installation) |
| Installation via yum/dnf | Ja (Repo-Setup) | Ja (Repo-Setup) | Nein |
| WireGuard (NordLynx) | Ja | Ja | Nein (Lightway-Protokoll) |
| OpenVPN-Unterstützung | Ja | Ja | Ja |
| Kill Switch unter Linux | Ja (CLI-Flag) | Ja (CLI-Flag) | Ja (Network Lock) |
| DNS-Leckageschutz | Integriert | Integriert | Integriert |
| Gleichzeitige Geräte | 10 | Unbegrenzt | 10 |
| Server | 7,229 in 150 Ländern | 4,500+ in 100+ Ländern | 3,000+ in 113 Ländern |
NordVPN bietet die beste CentOS-Erfahrung
NordVPN stellt ein dediziertes .rpm-Paket bereit, das Sie direkt über das Terminal installieren können. Es verwendet NordLynx, seine WireGuard-Implementierung, die auf CentOS schnellere Geschwindigkeiten als Standard-OpenVPN liefert. Die CLI enthält einen integrierten Kill Switch und eine Auto-Connect-Funktion.
NordVPN auf CentOS Stream 9 installieren:
# RPM-Paket herunterladen
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# NordVPN-Client installieren
sudo dnf install -y nordvpn

# Anmelden und verbinden
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
Bei CentOS 7 (jetzt am Ende der Lebensdauer) ersetzen Sie dnf in den obigen Befehlen durch yum. NordVPN könnte die Unterstützung für CentOS 7 irgendwann einstellen, da seine Pakete auf neuere glibc-Versionen abzielen. Lesen Sie die offizielle Linux-Dokumentation von NordVPN für die neuesten Kompatibilitätshinweise.
Surfshark bietet unbegrenzte Geräte zu kleinem Preis
Surfshark ist die beste Budget-Option für CentOS-Benutzer, die unbegrenzte Geräteverbindungen benötigen. Es bietet ein RPM-basiertes Repository, und seine CLI unterstützt sowohl WireGuard als auch OpenVPN. Der Kill Switch funktioniert zuverlässig über die Befehlszeilenschnittstelle, und die CleanWeb-Funktion von Surfshark blockiert Anzeigen und Tracker auf DNS-Ebene.
Surfshark auf CentOS Stream installieren:
# Surfshark-GPG-Schlüssel importieren und Repo hinzufügen
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# Installieren und verbinden
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
Das RPM-Repository von Surfshark zielt auf Fedora-basierte Systeme ab, funktioniert aber auf CentOS Stream, da beide das gleiche RPM-Paketierungsökosystem nutzen. Lesen Sie die Linux-Setup-Anleitung von Surfshark für zusätzliche Konfigurationsoptionen.
ExpressVPN erfordert manuelle RPM-Installation
ExpressVPN bietet kein yum/dnf-Repository an, was die Installation auf CentOS etwas manueller gestaltet. Sie laden die .rpm-Datei direkt von Ihrem Konto-Dashboard herunter. ExpressVPN verwendet sein proprietäres Lightway-Protokoll anstelle von WireGuard, das dennoch starke Geschwindigkeiten bietet, aber die Konfigurationsflexibilität für fortgeschrittene Benutzer einschränkt. Sein „Network Lock”-Kill-Switch funktioniert gut unter Linux.
ExpressVPN auf CentOS installieren:
# .rpm-Datei von Ihrem ExpressVPN-Dashboard herunterladen, dann:
sudo dnf install -y /path/to/expressvpn-*.rpm

# Aktivieren und verbinden
expressvpn activate
expressvpn connect
ExpressVPN unterstützt CentOS 7 und neuere Versionen, das Unternehmen empfiehlt jedoch 64-Bit-Systeme mit Kernel 4.x oder neueren Versionen. Wenn Sie CentOS 7 mit seinem älteren Kernel 3.10 verwenden, testen Sie die Kompatibilität vor dem Abschluss eines Abonnements.
Manuelle OpenVPN-Einrichtung auf CentOS
Wenn Ihr VPN-Anbieter keinen nativen CentOS-Client anbietet, können Sie OpenVPN manuell konfigurieren. Diese Methode funktioniert mit fast jedem Anbieter, der .ovpn-Konfigurationsdateien bereitstellt.
# OpenVPN auf CentOS Stream installieren
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# Laden Sie die .ovpn-Konfigurationsdatei Ihres Anbieters herunter, dann verbinden:
sudo openvpn --config /path/to/your-server.ovpn

# So führen Sie als Hintergrunddienst aus:
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
Manuelle OpenVPN-Einrichtung gibt Ihnen volle Kontrolle über Verschlüsselungsverschlüsse, Routing und DNS. Sie verlieren jedoch den Komfort eines integrierten Kill Switch und Serverumschaltung, die CLI-Tools bieten.
CentOS 7 EOL: Was es für VPN-Benutzer bedeutet
CentOS 7 erreichte das Ende der Lebensdauer am 30. Juni 2024. Dies bedeutet keine weiteren Sicherheits-Patches vom CentOS-Projekt. Das Ausführen eines VPN auf einem ungepatchteten Betriebssystem untergräbt die Sicherheit, die ein VPN bietet. Wenn Sie immer noch CentOS 7 verwenden, ziehen Sie eine Migration in Betracht auf:
- CentOS Stream 9 für ein rollendes RHEL-Preview
- AlmaLinux 9 oder Rocky Linux 9 für ein traditionelles RHEL-kompatibles, stabiles Release
Alle drei Optionen nutzen dnf und akzeptieren die gleichen RPM-Pakete. VPN-Anbieter, die CentOS Stream unterstützen, funktionieren normalerweise ohne Änderung auf AlmaLinux und Rocky Linux.
Beheben häufiger VPN-Probleme auf CentOS
DNS-Lecks auf CentOS
CentOS nutzt systemd-resolved oder /etc/resolv.conf je nach Ihrer Konfiguration. Einige VPN-Clients können die System-DNS nicht überschreiben, was dazu führt, dass DNS-Abfragen außerhalb des Tunnels austreten.
Behebung: Überprüfen Sie auf Lecks nach der Verbindung:
# Überprüfen Sie, ob Ihr DNS durch das VPN geleitet wird
cat /etc/resolv.conf
# Es sollte die DNS des VPN-Anbieters anzeigen, nicht die Ihres ISP
Wenn die DNS Ihres ISP immer noch angezeigt wird, legen Sie die DNS manuell im VPN-Client fest oder bearbeiten Sie /etc/resolv.conf, um auf die DNS-Server Ihres Anbieters zu zeigen (z.B. 103.86.96.100 für NordVPN).
OpenVPN-Dienst startet nicht über systemctl
Wenn systemctl start openvpn-client@client fehlschlägt, überprüfen Sie das Journal:
sudo journalctl -u openvpn-client@client -eHäufige Ursachen: fehlende .ovpn-Datei in /etc/openvpn/client/, falsche Berechtigungen oder das TUN/TAP-Gerät nicht geladen. Laden Sie es manuell mit:
sudo modprobe tunFirewalld blockiert VPN-Tunneldatenverkehr
CentOS nutzt standardmäßig firewalld. Es kann VPN-Datenverkehr blockieren, wenn die Tunnel-Schnittstelle nicht in der korrekten Zone liegt.
# Fügen Sie die VPN-Tunnel-Schnittstelle zur vertrauenswürdigen Zone hinzu
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
Dies ermöglicht den gesamten Datenverkehr durch den VPN-Tunnel, während Ihre anderen Firewall-Regeln intakt bleiben.
Endgültige Bewertung
Für CentOS-Benutzer ist NordVPN die Top-Wahl. Es bietet ein ordnungsgemäßes RPM-Repository, eine vollständig ausgestattete CLI mit Kill Switch und NordLynx (WireGuard)-Unterstützung, die auf CentOS Stream sofort funktioniert. Surfshark ist das beste Preis-Leistungs-Verhältnis, wenn Sie unbegrenzte Geräte und einen soliden RPM-basierten Installationsprozess benötigen. ExpressVPN bleibt eine starke Option für Geschwindigkeit, aber seine manuelle RPM-Installation und der Mangel an WireGuard machen es auf CentOS weniger praktisch.
Welchen Anbieter Sie auch wählen, priorisieren Sie einen mit einer nativen Linux-CLI, OpenVPN- oder WireGuard-Unterstützung und einem funktionierenden Kill Switch. CentOS-Benutzer, die Server verwalten oder mit sensiblen Daten umgehen, können sich keine DNS-Lecks oder unterbrochenen Verbindungen leisten. Und wenn Sie immer noch CentOS 7 verwenden, sollte die Migration zu CentOS Stream 9, AlmaLinux oder Rocky Linux Ihr erster Schritt vor der Konfiguration eines VPN sein.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
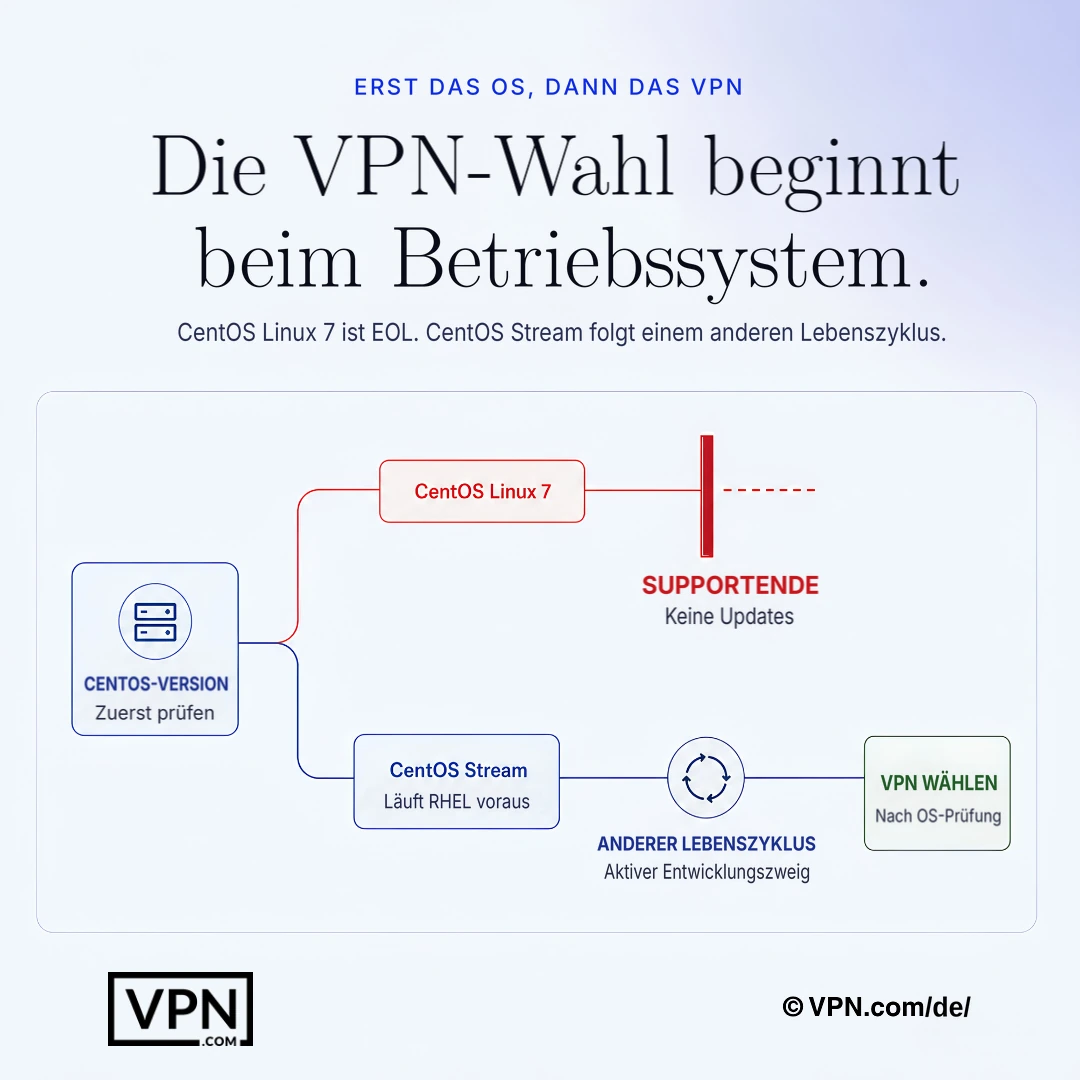
Für CentOS-Nutzer beginnt die VPN-Kompatibilität mit der Prüfung des Betriebssystem-Lebenszyklus.
Häufig gestellte Fragen
Warum muss ich einen separaten VPN-Client auf CentOS installieren, anstatt etwas Eingebautes zu verwenden?
CentOS wird ohne Standard-VPN-Client ausgeliefert, und sein RPM-basiertes Paketsystem (yum auf CentOS 7, dnf auf CentOS Stream 8/9) bedeutet, dass Anbieter entweder ein .rpm-Paket oder manuelle OpenVPN/WireGuard-Konfigurationsdateien anbieten müssen. NordVPN und Surfshark stellen beide dedizierte dnf-Repositories bereit; ExpressVPN erfordert, dass Sie die .rpm manuell herunterladen und installieren, da es kein Repository besitzt.
Welcher VPN-Anbieter hat die vollständigste native CentOS-Unterstützung?
NordVPN, basierend auf RPM-Repository-Verfügbarkeit, CLI-Funktionalität und Protokollunterstützung. Es wird über ein dediziertes .rpm-Paket über dnf installiert, nutzt NordLynx (seine WireGuard-Implementierung) für schnellere Geschwindigkeiten als OpenVPN und enthält einen CLI-basierten Kill Switch, den Sie mit nordvpn set killswitch on aktivieren. Surfshark bietet auch ein funktionierendes RPM-Repository an, obwohl seine Pakete auf Fedora-basierte Systeme abzielen.
Wie installiere ich NordVPN auf CentOS Stream 9?
Führen Sie sudo dnf install -y gegen NordVPN’s Repo-RPM unter repo.nordvpn.com aus, dann sudo dnf install -y nordvpn, um den Client selbst zu abrufen. Melden Sie sich mit nordvpn login an, stellen Sie das Protokoll mit nordvpn set technology nordlynx ein, aktivieren Sie den Schutz über nordvpn set killswitch on, dann führen Sie nordvpn connect aus. Für CentOS 7 ersetzen Sie dnf durch yum in jedem Befehl.
Wie bringe ich Surfshark auf CentOS über sein RPM-Repository zum Laufen?
Importieren Sie Surfshark’s GPG-Schlüssel mit sudo rpm --import gegen ocean.surfshark.com, dann fügen Sie sein Repository mit sudo dnf config-manager --add-repo hinzu, das auf die Fedora-Repo-URL zeigt, da Surfshark’s Pakete auf Fedora-basierte Systeme abzielen, aber sauber auf CentOS Stream installiert werden. Installieren Sie mit sudo dnf install -y surfshark, dann melden Sie sich an und verbinden sich über surfshark-vpn login und surfshark-vpn connect.
Warum ist die Installation von ExpressVPN auf CentOS manueller als bei den anderen zwei Anbietern?
ExpressVPN bietet kein yum/dnf-Repository an, daher laden Sie die .rpm-Datei direkt von Ihrem Account-Dashboard herunter und installieren Sie sie mit sudo dnf install -y /path/to/expressvpn-*.rpm. Es nutzt das proprietäre Lightway-Protokoll anstelle von WireGuard, was die Konfigurationsflexibilität einschränkt, obwohl sein Network Lock Kill Switch weiterhin zuverlässig auf Linux funktioniert, sobald Sie es mit expressvpn activate aktivieren.
Was sollte ich tun, wenn ich vermute, dass DNS-Lecks auf meiner CentOS VPN-Verbindung vorliegen?
Überprüfen Sie /etc/resolv.conf nach der Verbindung; es sollte die DNS-Server Ihres VPN-Anbieters anzeigen, nicht die Ihres ISP. Die Verwendung von systemd-resolved durch CentOS oder einer statischen resolv.conf kann dazu führen, dass einige Clients die System-DNS nicht überschreiben. Wenn die Server Ihres ISP immer noch angezeigt werden, stellen Sie die DNS des Anbieters manuell in der Client-Konfiguration ein, zum Beispiel NordVPN’s 103.86.96.100.
Was ist, wenn der OpenVPN-systemd-Dienst nach manueller Konfiguration nicht startet?
Überprüfen Sie sudo journalctl -u openvpn-client@client -e auf den spezifischen Fehler. Häufige Ursachen auf CentOS sind eine fehlende .ovpn-Datei in /etc/openvpn/client/, falsche Dateiberechtigungen oder das TUN/TAP-Kernelmodul, das nicht geladen ist. Sie beheben dies, indem Sie sudo modprobe tun ausführen, bevor Sie den Dienst neu starten.
Warum blockiert firewalld meinen VPN-Tunneldatenverkehr auf CentOS?
Firewalld läuft standardmäßig auf CentOS und blockiert Datenverkehr durch die Tunnel-Schnittstelle, wenn sie nicht der korrekten Zone zugewiesen ist. Beheben Sie es, indem Sie die Schnittstelle zur vertrauenswürdigen Zone mit sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent hinzufügen, gefolgt von sudo firewall-cmd --reload, wodurch VPN-Datenverkehr zugelassen wird, während Ihre anderen Firewall-Regeln intakt bleiben.
Ist es sicher, ein VPN auf CentOS 7 auszuführen, da es über das End-of-Life hinaus ist?
Nicht wirklich, da CentOS 7 am 30. Juni 2024 das End-of-Life erreichte, was bedeutet, dass keine weiteren Sicherheits-Patches vom CentOS-Projekt vorhanden sind. Das Ausführen eines VPN auf einem ungepatchteten Betriebssystem untergräbt den Schutz, den es bietet. Migrieren Sie zu CentOS Stream 9, AlmaLinux 9 oder Rocky Linux 9, die alle dnf verwenden und die gleichen RPM-Pakete akzeptieren, die VPN-Anbieter bereits unterstützen.
Wie viele gleichzeitige Verbindungen erlauben NordVPN, Surfshark und ExpressVPN für CentOS-Setups?
NordVPN deckt 10 gleichzeitige Geräte ab, nützlich, wenn Sie mehrere Server plus eine Workstation sichern. Surfshark erlaubt unbegrenzte Verbindungen auf einem Konto, die stärkste Option für Administratoren, die viele CentOS-Instanzen verwalten. ExpressVPN erlaubt 10 bis 14 Geräte je nach Plantarif, wobei alle drei mit einer 30-Tage-Geld-zurück-Garantie unterstützt werden.
Welche dieser VPNs funktioniert am besten für CentOS-Server, die große Dateiübertragungen oder CI/CD-Verkehr verarbeiten?
NordVPN rangiert auf unserer Trust Score #1 von 22, aggregiert aus veröffentlichten Tests von Drittanbietern, und sein NordLynx-Protokoll (WireGuard-basiert) übertrifft typischerweise OpenVPN auf CentOS. Surfshark rangiert #3 von 22 und nutzt ebenfalls WireGuard. ExpressVPN rangiert #2 von 22 und setzt auf sein proprietäres Lightway-Protokoll statt WireGuard, was bei der Verschlüsselung von Build-Artefakten und API-Schlüsseln beim Transport von Bedeutung sein kann.
Wie vergleichen sich die Preise von NordVPN, Surfshark und ExpressVPN für CentOS-Benutzer?
Surfshark ist am günstigsten ab $2.49/Monat bei seinem längsten Abonnementplan und ist der einzige der drei, der unbegrenzte Geräteverbindungen anbietet, was gut für Administratoren passt, die viele CentOS-Instanzen verwalten. NordVPN beginnt ab $3.09/Monat und ExpressVPN ab $3.00/Monat, beide bei ihren längsten Abonnementplänen. Alle drei sichern bezahlte Pläne mit einer 30-Tage-Geld-zurück-Garantie ab, falls das Linux-Setup nicht funktioniert.
Funktioniert WireGuard wirklich besser als OpenVPN auf CentOS, oder sollte ich bei manueller Konfiguration bleiben?
WireGuard-basierte Protokolle, wie NordVPN’s NordLynx und Surfshark’s native WireGuard-Unterstützung, bieten im Allgemeinen schnellere Durchsätze als Standard-OpenVPN auf CentOS und werden über einen einfachen CLI-Befehl aktiviert. Manuelle OpenVPN-Einrichtung mit .ovpn-Dateien gibt Ihnen vollständige Kontrolle über Verschlüsselungen und Routing, opfert aber den integrierten Kill Switch und das One-Command-Server-Wechsel, die native CLI-Tools bieten.