Fuite de mots de passe : Causes, risques et comment rester en sécurité
Découvrez pourquoi les mots de passe fuient, les risques pour vos comptes, et les défenses éprouvées comme les mots de passe uniques forts et l'authentification à deux facteurs pour vous protéger.
 Michael Gargiulo
Bottom Line : Des identifiants volés sont apparus dans près d’un tiers des violations de données au cours de la dernière décennie, selon Verizon. Utiliser des mots de passe uniques et robustes pour chaque compte, activer l’authentification à deux facteurs et vérifier les fuites via « Have I Been Pwned? » sont les défenses essentielles contre le vol d’identifiants.
Une fuite de mots de passe se produit lorsque des pirates obtiennent un accès non autorisé aux mots de passe stockés dans la base de données d’une entreprise, puis les exposent publiquement ou les vendent sur les marchés du dark web. Le rapport 2024 sur les enquêtes relatives aux violations de données de Verizon a révélé que des identifiants volés sont apparus dans près d’un tiers (31 %) des violations[1] au cours des 10 dernières années, ce qui fait des identifiants un élément central de la manière dont les organisations sont compromises.
Cette réalité alarmante montre pourquoi les incidents de fuite de mots de passe méritent toute notre attention. Ce ne sont pas de petits incidents. Ce sont des violations majeures qui causent de graves pertes financières et détruisent la confiance en un instant. Que vous protégiez des informations personnelles ou que vous sécurisiez des données professionnelles, comprendre les risques liés à l’exposition des identifiants est essentiel. Ces fuites touchent tout le monde, partout. Les conséquences dépassent souvent les victimes directes et s’étendent à des organisations entières.
Comment les mots de passe finissent dans des fuites de données
Comprendre comment les identifiants sont volés vous aide à vous défendre contre les méthodes d’attaque les plus courantes.
Les méthodes courantes utilisées par les pirates pour voler des identifiants
Les mots de passe tombent souvent entre de mauvaises mains par des méthodes comme les attaques de phishing, où les pirates vous trompent pour que vous leur livriez des informations en se faisant passer pour des entités de confiance. Une autre méthode courante repose sur des logiciels malveillants qui s’installent discrètement sur votre appareil et enregistrent chaque frappe au clavier. Les pirates ciblent aussi directement les bases de données des entreprises, en exploitant des failles de sécurité pour voler des millions d’enregistrements d’un seul coup.
Une fois volés, ces identifiants se retrouvent fréquemment sur le dark web. Les criminels les vendent ou les échangent en masse, ce qui permet de nouvelles attaques sur plusieurs plateformes.
Les grandes fuites d’identifiants qui ont façonné la sécurité numérique
L’histoire des fuites de mots de passe comprend des violations qui ont exposé des failles de sécurité critiques. La violation de T-Mobile en 2021 a touché 76,6 millions de personnes[2] selon la FCC, et les données dérobées comprenaient les noms, dates de naissance et numéros de sécurité sociale de millions de clients actuels, anciens et potentiels.
Le piratage d’Equifax en 2017 reste l’un des incidents les plus importants : selon la FTC, il a exposé les informations personnelles de 147 millions de personnes[3]. Ces événements soulignent la nécessité d’un chiffrement robuste et d’une correction rapide des failles de sécurité.
Les mots de passe les plus courants (et les pires) encore utilisés
Malgré la sensibilisation généralisée au vol d’identifiants, des millions de personnes utilisent encore des mots de passe extrêmement faibles. Voici quelques exemples courants :
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (ou 222222, 3333333, 4444444, 5555555, etc.) → 123123 → abc123 → asdfgh
Ces mots de passe figurent parmi les plus faciles à deviner pour les cybercriminels, c’est pourquoi les recommandations du NIST indiquent que les services doivent comparer les nouveaux mots de passe aux listes de valeurs couramment utilisées et déjà compromises[4] et rejeter les correspondances. En utiliser un revient à enfermer ses objets de valeur dans un meuble en laissant la clé dans la serrure.
Prévenir les fuites de mots de passe : tactiques éprouvées et bonnes pratiques
Adopter des mesures préventives renforce votre posture globale de sécurité numérique. Les violations d’identifiants étant désormais attendues plutôt qu’exceptionnelles, prendre des mesures pour sécuriser vos mots de passe n’est plus facultatif.
Créer des identifiants forts et uniques pour chaque compte
Protéger votre identité numérique commence par les mots de passe eux-mêmes :
→ Mots de passe uniques : Chaque compte en ligne a besoin d’un mot de passe fort et différent[5]. Réutiliser les mots de passe sur plusieurs sites signifie qu’une seule violation peut compromettre tous les comptes qui partagent ces identifiants.
→ Authentification à deux facteurs (2FA) : Ajouter une seconde étape de vérification signifie que même si quelqu’un vole votre mot de passe, il ne peut pas franchir la seconde étape[6] pour accéder à vos comptes. Microsoft affirme que l’authentification multifacteur peut bloquer plus de 99,9 % des attaques de compromission de comptes[7]. Vous recevez un code sur votre appareil mobile ou utilisez une méthode biométrique comme une empreinte digitale. La 2FA combine quelque chose que vous connaissez (votre mot de passe) et quelque chose que vous possédez (votre téléphone), ce qui rend beaucoup plus difficile pour les attaquants de s’introduire.
Construire des mots de passe résistants aux attaques par force brute
Sécuriser vos comptes demande un effort simple et délibéré :
→ Phrases de passe longues : La CISA recommande des mots de passe d’au moins 16 caractères[5] et suggère une phrase mémorable de 4 à 7 mots sans rapport comme alternative aux chaînes aléatoires. La longueur résiste beaucoup mieux au craquage que les mots de passe courts et simples.
→ Changer après une compromission : Les recommandations du NIST indiquent que les services ne doivent pas exiger de changements de mot de passe périodiques[4] mais doivent imposer un changement en cas de preuve de compromission. Appliquez la même règle vous-même : après toute violation signalée, mettez immédiatement à jour les identifiants concernés.
Utiliser un gestionnaire de mots de passe pour gérer la complexité
Gérer des dizaines de mots de passe forts ne nécessite pas de les mémoriser :
→ Gestionnaires de mots de passe : Le conseil de la CISA est d’utiliser un gestionnaire de mots de passe plutôt que de noter ses mots de passe[5]. Ces outils génèrent, stockent et restituent des mots de passe complexes depuis une base de données chiffrée, et signalent ceux qui sont faibles ou réutilisés. Vous ne retenez qu’un seul mot de passe maître. Des mots de passe uniques limitent les dégâts lorsqu’un autre service subit une violation.
→ Solutions d’entreprise des MSP : Les organisations bénéficient de systèmes de mots de passe gérés qui incluent la authentification unique (SSO) et des capacités d’audit complètes. Ces solutions améliorent à la fois la commodité et la sécurité à grande échelle.
Ajouter un VPN comme couche de sécurité supplémentaire
Un VPN complète la sécurité de vos mots de passe en protégeant les données en transit :
→ Chiffrement : Un VPN chiffre votre connexion Internet, rendant les données que vous envoyez et recevez illisibles pour quiconque les intercepte.
→ Utilisation sécurisée du Wi-Fi public : La FTC indique que la plupart des sites web utilisent désormais le chiffrement[8], ce qui rend le Wi-Fi public généralement sûr lorsque vous voyez le https. Un VPN ajoute une couche sur les réseaux que vous ne maîtrisez pas, mais il n’empêche pas une violation de base de données d’entreprise.
| Étape | Action | Priorité |
|---|---|---|
| 1 | Changer immédiatement le mot de passe divulgué sur ce service | Immédiate |
| 2 | Le changer sur tout autre compte où vous avez réutilisé ce mot de passe | Immédiate |
| 3 | Activer l’authentification à deux facteurs (2FA) sur les comptes concernés | Le jour même |
| 4 | Alerter les plateformes concernées d’un accès non autorisé potentiel | Le jour même |
| 5 | Contacter votre banque ou l’émetteur de votre carte si des infos financières ont été exposées | Le jour même |
| 6 | Analyser vos appareils à la recherche de logiciels malveillants avec un antivirus | Sous 24 heures |
| 7 | Réinitialiser les questions de sécurité pouvant servir de voies de connexion alternatives | Sous 24 heures |
| 8 | Surveiller les relevés bancaires et rapports de crédit pour détecter toute activité suspecte | En continu |
Astuce : Utilisez « Have I Been Pwned? »[9] pour vérifier si votre adresse e-mail figure dans une violation de données connue. Activez les alertes de violation gratuites pour être averti dès que vos identifiants apparaissent dans une nouvelle fuite, plutôt que de le découvrir des semaines plus tard.
Détection d’une fuite de mots de passe et réaction rapide
Reconnaître les signes d’identifiants compromis et réagir rapidement minimise les dégâts et restaure la sécurité de votre vie numérique.
Comment vérifier si votre mot de passe a été exposé
Restez vigilant et vérifiez régulièrement l’état de vos identifiants :
→ Services de notification de violation : Utilisez des outils comme « Have I Been Pwned? » pour vérifier si votre e-mail et vos mots de passe sont apparus dans une violation de données. Ces services compilent les informations provenant de violations connues et vous alertent lorsque vos identifiants apparaissent.
→ Surveiller les activités suspectes : Soyez attentif aux connexions non autorisées, aux e-mails de réinitialisation de mot de passe inattendus ou aux alertes de sécurité des services que vous utilisez. Ce sont des signes avant-coureurs d’identifiants compromis.
Signes d’alerte que votre compte a été compromis
Parfois, les indicateurs de piratage sont subtils. Voici ce qu’il faut surveiller :
→ Activité de compte inhabituelle : Connexions à partir de lieux ou à des moments inhabituels que vous n’avez pas initiés.
→ Comptes verrouillés : Les verrouillages inattendus suggèrent que quelqu’un d’autre a changé vos identifiants.
→ Transactions financières inattendues : Les frais non reconnus sur les relevés bancaires ou les rapports de crédit indiquent un possible vol d’identité. Révisez les dossiers financiers hebdomadairement pendant toute fenêtre de violation suspecte.
Étapes immédiates après l’apparition de vos identifiants dans une fuite
Si vous découvrez que vos mots de passe apparaissent dans une violation, agissez dans les heures :
→ Changez vos mots de passe : Mettez à jour immédiatement les identifiants, en commençant par tout compte qui partage le même mot de passe.
→ Implémentez l’authentification à deux facteurs (2FA) : Ajoutez cette couche supplémentaire même sur vos nouveaux comptes mis à jour.
→ Alertez les plateformes pertinentes : Notifiez toute plateforme où vos identifiants peuvent avoir été utilisés de la violation potentielle.
→ Contactez les institutions financières : Informez votre banque ou votre émetteur de carte de crédit pour signaler une activité frauduleuse ou remplacer les cartes compromises.
Contenir les dégâts après une violation d’identifiants
Une réaction efficace nécessite à la fois des protections techniques et une communication claire, en particulier lorsque les identifiants compromis pourraient contribuer à des risques comme le vol d’identité.
→ Scannez pour les malwares : Utilisez un logiciel antivirus pour scanner vos appareils afin de détecter les enregistreurs de frappe ou autres malwares de récolte de données.
→ Réinitialisez les questions de sécurité : Changez les questions de sécurité et les réponses qui fournissent des chemins d’accès aux comptes alternatifs.
→ Communiquez avec les parties prenantes : Si vous gérez les données d’autrui (par exemple, gérez une entreprise), informez rapidement les clients, les membres de l’équipe ou les partenaires affectés de la violation et des mesures que vous prenez.
Dispositifs de sécurité supplémentaires : protection VPN et au-delà
Protéger votre identité en ligne ne se limite pas à des mots de passe robustes. Plusieurs couches de défense réduisent nettement votre exposition au vol d’identifiants.
Comment les VPN réduisent l’exposition au vol d’identifiants
Lorsque vous utilisez un VPN, votre trafic Internet transite par un serveur sécurisé qui chiffre les informations échangées entre votre appareil et Internet. Ce chiffrement est particulièrement utile sur les réseaux Wi-Fi publics que vous ne jugez pas fiables : il empêche les autres utilisateurs du réseau de lire votre trafic.
Toutefois, le VPN n’est qu’une couche dans une stratégie plus large. Combinez-le avec des mots de passe uniques, un gestionnaire de mots de passe, l’authentification à deux facteurs (2FA) et une surveillance régulière des fuites de données pour une protection complète.
Meilleurs VPN pour la protection des identifiants
Voici quelques fournisseurs de VPN très bien notés pour renforcer votre sécurité :
→ NordVPN : Réputé pour ses protocoles de chiffrement robustes, NordVPN propose une double protection VPN qui chiffre votre trafic deux fois. Il dispose de 7,213 serveurs répartis dans 150 pays.
→ ExpressVPN : Apprécié pour sa rapidité et sa simplicité d’utilisation, ExpressVPN assure un chiffrement solide et une politique de non-journalisation vérifiée. Il permet également de contourner les restrictions géographiques pour une navigation privée à l’international.
→ CyberGhost : Avec une interface conviviale et 9,600+ serveurs dans 100 pays, CyberGhost offre une protection fiable aux utilisateurs qui découvrent les VPN.
Construire une stratégie complète de sécurité des identifiants
Ajouter un VPN à votre routine de sécurité est simple. Choisissez un fournisseur réputé, téléchargez l’application et connectez-vous à un serveur avant de naviguer ou de saisir des informations sensibles. Gardez le VPN actif sur tout réseau que vous ne jugez pas entièrement fiable.
Associez l’usage du VPN à ces pratiques essentielles :
→ Utilisez un gestionnaire de mots de passe pour chaque compte → Activez la 2FA sur tous les comptes qui la proposent → Vérifiez régulièrement vos identifiants via des services de notification de fuites → Changez immédiatement un mot de passe si un service signale une violation ou si vous soupçonnez une compromission → Maintenez à jour tous vos logiciels et systèmes d’exploitation
Cette approche multicouche réduit le risque que vos identifiants apparaissent dans une fuite de données et protège vos comptes même si une couche de défense venait à faillir.
Verdict final
La sécurité de vos comptes en ligne dépend de vos habitudes quotidiennes. L’implémentation de mots de passe uniques et forts, la vigilance par une surveillance proactive et l’action rapide lorsque vous découvrez une compromission sont des pratiques essentielles pour chaque utilisateur numérique.
Prenez une mesure dès aujourd’hui. Mettez à jour un mot de passe faible. Activez l’authentification à deux facteurs sur vos comptes les plus importants. Exécutez une vérification de violation sur votre adresse e-mail principale. Ces actions prennent quelques minutes mais préviennent les dégâts qui peuvent prendre des mois ou des années à réparer.
Les menaces numériques deviennent plus sophistiquées chaque année. Votre meilleure défense est une approche cohérente et multi-couches : identifiants forts, un gestionnaire de mots de passe, la 2FA, la protection VPN sur les réseaux non fiables et la surveillance régulière des violations. N’attendez pas une violation pour vous le rappeler. Construisez ces habitudes dans votre routine maintenant.
Références
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Récupéré le 16 octobre 2026 depuis https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. s.d. DA 24 860A1. Récupéré le 16 octobre 2026 depuis https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Récupéré le 16 octobre 2026 depuis https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archivé : Instantané Wayback Machine
- NIST. s.d. NIST Special Publication 800-63B. Récupéré le 16 octobre 2026 depuis https://pages.nist.gov/800-63-4/sp800-63b.html.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/turn-mfa.Archivé : Instantané Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 août 2019). Récupéré le 16 octobre 2026 depuis https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivé : Instantané Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Récupéré le 16 octobre 2026 depuis https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archivé : Instantané Wayback Machine
- Have I Been Pwned. s.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Récupéré le 16 octobre 2026 depuis https://haveibeenpwned.com/.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
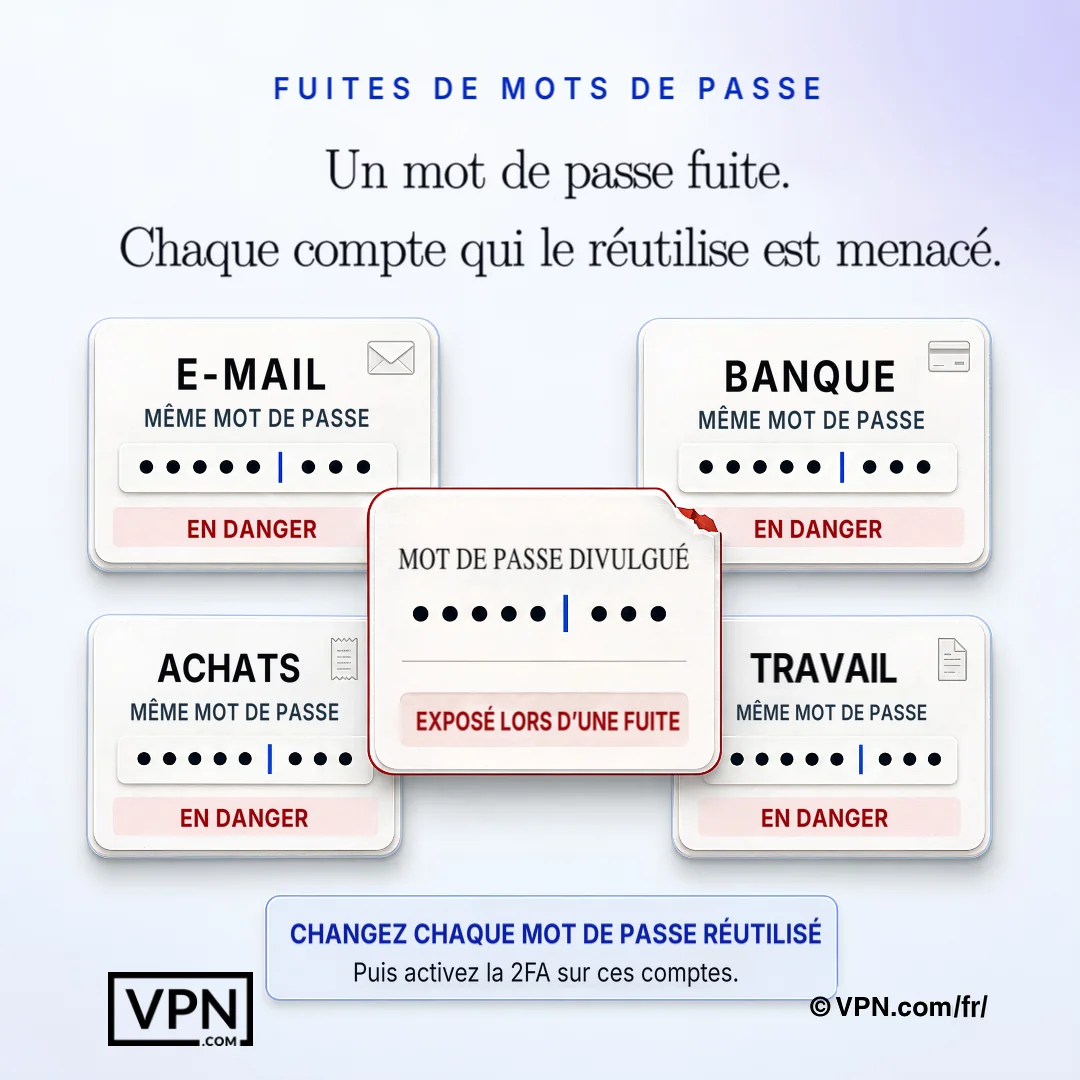
Un mot de passe exposé peut compromettre tous les autres comptes où le même identifiant a été réutilisé.
Questions fréquemment posées sur les fuites de mots de passe
Comment les mots de passe se retrouvent-ils exactement dans une fuite de données ?
Les mots de passe fuient par le biais d’attaques de phishing qui vous trompent pour que vous divulguiez les identifiants, de malwares qui enregistrent vos frappes au clavier, et d’attaques directes contre les bases de données des entreprises où les pirates exploitent les faiblesses de sécurité pour voler des millions d’enregistrements à la fois. Les identifiants volés sont ensuite vendus ou échangés en masse sur le dark web, ce qui permet de mener d’autres attaques sur les autres plates-formes que vous utilisez.
À quelle fréquence les identifiants volés sont-ils impliqués dans les fuites de données ?
Les identifiants volés sont un élément central de la façon dont surviennent les violations de données. Le rapport 2024 Data Breach Investigations Report de Verizon indique qu’ils sont apparus dans près d’une violation sur trois (31 %) au cours des 10 dernières années. Les identifiants divulgués sont réutilisés contre d’autres sites, ce qui explique qu’une seule fuite peut avoir des conséquences pour des personnes qui n’ont jamais utilisé le service piraté.
Quelles grandes fuites de données montrent le risque réel des fuites de mots de passe ?
Deux violations illustrent l’ampleur du problème : le piratage d’Equifax en 2017 a exposé les informations personnelles de 147 millions de personnes, selon la FTC, et la violation de T-Mobile en 2021 a touché 76,6 millions de personnes, selon la FCC, avec des numéros de sécurité sociale parmi les données dérobées. Chacune montre comment la défaillance d’une seule base de données se transforme en risque de vol d’identité pour des millions de personnes.
Quels sont les pires mots de passe encore couramment utilisés ?
Malgré une sensibilisation généralisée, des millions de personnes utilisent encore des mots de passe comme « password », « 12345 », « qwerty », « abc123 » ou « password2024 ». Ils sont faciles à deviner, et les recommandations du NIST indiquent que les services devraient rejeter les mots de passe couramment utilisés et déjà compromis par le passé. En utiliser un revient à enfermer ses objets de valeur dans un placard tout en laissant la clé dans la serrure.
Comment l’authentification à deux facteurs empêche-t-elle un mot de passe divulgué d’être utilisé ?
La 2FA ajoute une deuxième étape de vérification, généralement un code envoyé à votre téléphone ou une vérification biométrique comme une empreinte digitale, combinant quelque chose que vous connaissez (votre mot de passe) avec quelque chose que vous avez (votre appareil). Même si votre mot de passe apparaît dans une fuite, un attaquant sans accès à votre téléphone ou empreinte digitale ne peut toujours pas se connecter, ce qui est pourquoi la 2FA doit être activée sur tous les comptes qui la supportent.
À quelle fréquence dois-je changer mes mots de passe ?
Changez un mot de passe immédiatement après une fuite signalée ou à tout signe de compromission. Les recommandations actuelles du NIST indiquent que les services ne doivent pas imposer de changements périodiques de mot de passe, et qu’ils doivent obliger à en changer uniquement lorsqu’il existe une preuve de compromission. Concentrez plutôt vos efforts sur des mots de passe uniques pour chaque compte, car réutiliser le même mot de passe sur plusieurs sites signifie qu’une seule fuite compromet tous les comptes qui le partagent.
Comment vérifier si mon mot de passe a déjà fuité ?
Utilisez un service de notification de fuites de données comme Have I Been Pwned (haveibeenpwned.com) pour vérifier si votre adresse e-mail ou vos mots de passe figurent dans une fuite de données connue. Activez les alertes de fuite gratuites afin d’être prévenu dès que de nouveaux identifiants apparaissent, plutôt que de le découvrir des semaines plus tard. Effectuer cette vérification régulièrement fait partie d’une routine de sécurité en ligne bien avisée.
Les gestionnaires de mots de passe sont-ils vraiment sûrs à utiliser ?
Oui. Un gestionnaire de mots de passe génère, stocke et récupère les mots de passe complexes à partir d’une base de données chiffrée, de sorte que vous n’ayez besoin de mémoriser qu’un seul mot de passe maître. Il protège vos identifiants même si un autre service que vous utilisez subit une violation, puisque chaque compte obtient un mot de passe unique et complexe au lieu d’un mot de passe réutilisé. Les organisations peuvent étendre cela avec des solutions d’entreprise qui ajoutent l’authentification unique et l’audit.
Un VPN peut-il empêcher la fuite de mon mot de passe ?
Pas directement. Un VPN chiffre votre connexion Internet afin que le trafic intercepté reste illisible, ce qui est surtout utile sur les réseaux Wi-Fi publics, où les cybercriminels capturent souvent les identifiants. Il ne peut pas empêcher une fuite de base de données d’entreprise comme celle d’Equifax. Il doit donc compléter, et non remplacer, des mots de passe uniques, l’authentification à deux facteurs (2FA) et un gestionnaire de mots de passe, dans le cadre d’une défense en couches.
Pourquoi les gestionnaires de mots de passe me protègent-ils même si un site Web que j’utilise subit une violation ?
Parce que chaque compte obtient son propre mot de passe unique et complexe au lieu d’un mot de passe partagé, une violation d’un service expose uniquement ce seul identifiant, pas tous les comptes qui y sont liés. Cela contrarie directement le remplissage d’identifiants, où les attaquants prennent les mots de passe fuyants d’une violation et les essaient sur d’autres sites, ce qui échoue lorsque les mots de passe ne sont pas réutilisés.
Que dois-je faire dans les 24 premières heures après avoir découvert mes identifiants dans une fuite ?
Changez le mot de passe divulgué immédiatement sur ce service, puis mettez-le à jour partout où vous l’avez réutilisé, et activez la 2FA sur les comptes affectés le même jour. Alertez les plateformes pertinentes et contactez votre banque si des informations financières ont été exposées. Dans les 24 heures, scannez les appareils pour les malwares et réinitialisez les questions de sécurité qui pourraient servir de chemins d’accès alternatifs aux comptes.
Quels signes d’alerte indiquent que mon compte a déjà été compromis ?
Faites attention aux connexions à partir de lieux ou d’heures inhabituels que vous n’avez pas initiées, aux e-mails de réinitialisation de mot de passe inattendus, aux verrouillages soudains suggérant que quelqu’un d’autre a changé vos identifiants, et aux frais non reconnus sur les relevés bancaires. Passez en revue les dossiers financiers chaque semaine pendant toute période de violation présumée, puisque ces signes apparaissent souvent avant que vous ne les remarquiez autrement.
Quel VPN offre la meilleure protection contre le vol d’identifiants sur le Wi-Fi public ?
NordVPN offre une protection double VPN qui chiffre le trafic deux fois sur 7,213 serveurs dans 150 pays, ExpressVPN associe un chiffrement fort avec une politique de non-journalisation vérifiée, et CyberGhost exécute 9,600+ serveurs dans 100 pays avec une interface conviviale pour les débutants. Tous les trois chiffrent les données en transit, ce qui compte particulièrement sur les réseaux Wi-Fi publics non fiables où les identifiants sont couramment capturés.
À quoi ressemble une stratégie complète de sécurité des mots de passe ?
Une stratégie complète superpose cinq défenses : des mots de passe uniques pour chaque compte, un gestionnaire de mots de passe pour gérer la complexité, la 2FA sur chaque compte qui la prend en charge, des vérifications régulières de fuites via un service comme Have I Been Pwned, et un VPN actif sur tout réseau non fiable. Changer ses identifiants immédiatement après une fuite et maintenir ses logiciels à jour complètent l’approche, afin qu’une seule défaillance ne compromette pas tout.