Meilleures solutions VPN entreprise : 5 plateformes comparées
Comparez les plateformes VPN d'entreprise et zéro confiance : NordLayer, Cisco, Palo Alto, Fortinet et Zscaler. Découvrez laquelle convient à votre taille, votre infrastructure et votre équipe informatique.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN pour le streaming ?
14 672 VPN choisis via VPN.com au cours des 30 derniers jours

Votre correspondance

NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59

ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
14 672 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
14 672 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
14 672 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
Réponse rapide : Associez la plateforme au réseau que vous utilisez déjà. NordLayer est le plus rapide à déployer pour une équipe axée sur le cloud sans matériel à gérer. Cisco Secure Client, Palo Alto GlobalProtect et Fortinet FortiClient ont du sens si vous utilisez déjà les pare-feu de ces fournisseurs. Zscaler Private Access est le choix quand l’objectif est l’accès aux applications en confiance zéro plutôt qu’un tunnel réseau. NordLayer est le seul des cinq auquel nous pouvons vous orienter directement, et nous le précisons ci-dessous.
Quel VPN d’Entreprise Devriez-Vous Choisir ?
| Si cela vous décrit | Commencez par | Pourquoi |
|---|---|---|
| Équipe cloud-first ou hybride, pas de passerelles sur site, vous voulez une mise en place rapide | NordLayer | Passerelles gérées par le cloud et un panneau de contrôle central, avec authentification unique et authentification multifacteur sur tous les plans |
| Vous utilisez déjà des pare-feu Cisco ASA ou Firepower | Cisco Secure Client[1] | Conçu pour fonctionner avec les propres passerelles de Cisco |
| L’équipe de sécurité souhaite une inspection approfondie du trafic au niveau du pare-feu | Palo Alto GlobalProtect[2] | Étend la politique de pare-feu de Palo Alto aux utilisateurs distants |
| Vous utilisez déjà des pare-feu FortiGate et souhaitez un seul fournisseur | Fortinet FortiClient[3] | S’associe aux passerelles FortiGate et aux outils de point de terminaison de Fortinet |
| Vous souhaitez remplacer l’accès réseau général par un accès par application | Zscaler Private Access[4] | Modèle de confiance zéro : les utilisateurs accèdent à des applications spécifiques, non au réseau |
Obtenir les plans NordLayer et demander un devis
Comment nous avons choisi et ce que nous ne faisons pas. VPN.com ne mène pas ses propres tests de performance ou de sécurité. Ce guide s’appuie sur la documentation produit publiée par chaque fournisseur et les conseils de sécurité publics, listés dans les références ci-dessous. VPN.com perçoit une commission si vous achetez NordLayer via notre lien. Nous n’avons aucune relation d’affiliation avec les quatre autres, donc leurs liens renvoient vers les sites des fournisseurs eux-mêmes.
Qu’est-ce qui définit un VPN « Entreprise » ?
Un VPN grand public protège la connexion d’une seule personne. Un VPN d’entreprise protège l’accès d’une organisation à ses propres systèmes : il ajoute l’administration centrale, l’intégration des identités, les politiques d’accès qui suivent l’utilisateur et les journaux que le service informatique peut auditer. Pour une équipe plus réduite (environ 5 à 500 utilisateurs), consultez notre guide meilleur VPN pour les entreprises. Cette page concerne les déploiements plus importants ou plus complexes : plusieurs bureaux, pare-feu existants, équipe de sécurité et approvisionnement qui demande un devis plutôt qu’une page de paiement.
Deux architectures sont en jeu, et le choix compte plus que la marque :
- VPN réseau. L’utilisateur s’authentifie, un tunnel s’ouvre et il accède aux ressources réseau autorisées par la politique. Cisco, Palo Alto et Fortinet sont construits autour de cette approche, liés à leurs passerelles ou pare-feu.
- Accès réseau de confiance zéro (ZTNA). L’utilisateur est connecté à des applications individuelles, non au réseau. Zscaler Private Access est construit autour de cette approche. Consultez notre guide de confiance zéro pour le modèle.
NordLayer est plus proche de l’extrémité gérée par le cloud : vous utilisez ses passerelles hébergées plutôt que de posséder le matériel.
Les cinq plateformes comparées
| Plateforme | Idéale pour | Déploiement | Licences |
|---|---|---|---|
| NordLayer | Équipes cloud-first et hybrides | Gérée dans le cloud | Par utilisateur, quatre plans (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisations utilisant des passerelles Cisco | Sur site ou hybride | Via Cisco, généralement groupée avec d’autres produits |
| Palo Alto GlobalProtect[2] | Équipes de sécurité menées par un pare-feu | Basée sur un pare-feu ou cloud Prisma Access | Via Palo Alto, liée à sa plateforme de pare-feu |
| Fortinet FortiClient[3] | Clients FortiGate | Sur site ou hybride | Via Fortinet ; vérifiez les conditions par appareil ou par utilisateur |
| Zscaler Private Access[4] | Accès zéro confiance au niveau applicatif | Service cloud | Via Zscaler ; devis sur demande |
Les conditions de licence changent et sont négociées, donc ce tableau décrit le modèle, non un chiffre. Demandez à chaque fournisseur un devis en fonction de votre nombre réel d’utilisateurs.
NordLayer
Idéal pour les équipes cloud-first et hybrides qui souhaitent un service géré plutôt que du matériel. NordLayer est le produit commercial de Nord Security. Les administrateurs gèrent les utilisateurs et les passerelles à partir d’un panneau de contrôle central, et l’authentification unique les connecte à des fournisseurs d’identité notamment Microsoft Entra ID, Okta, OneLogin, JumpCloud et Google Workspace. Les applications couvrent Windows, macOS, iOS, Android et Linux, ainsi qu’une extension de navigateur. L’authentification unique et l’authentification multifacteur sont disponibles sur les quatre plans (Lite, Core, Premium et Enterprise). NordLayer offre une garantie de remboursement de 14 jours et aucun essai gratuit, donc exécutez votre projet pilote dans cette fenêtre. C’est la seule plateforme ici où VPN.com peut vous envoyer directement.
Source: Site et pages d’offres de NordLayer, vérifiés le 2 octobre 2026.
Cisco Secure Client
Idéal pour les organisations qui utilisent déjà des pare-feu Cisco. Cisco Secure Client (successeur d’AnyConnect) se connecte aux passerelles Cisco ASA et Firepower et prend en charge SSL/TLS et IPsec. Sa force réside dans l’intégration : si vos passerelles, outils d’identité et opérations de sécurité sont déjà Cisco, le client s’intègre parfaitement dans cette pile. Si ce n’est pas le cas, vous devez adopter cette pile pour l’utiliser. La licence s’effectue normalement par Cisco ou par un revendeur.
Palo Alto GlobalProtect
Idéal pour les équipes de sécurité qui utilisent les pare-feu Palo Alto et souhaitent une politique unique pour les utilisateurs au bureau et à distance. GlobalProtect connecte les utilisateurs aux pare-feu Palo Alto ou à son service cloud Prisma Access, de sorte que les mêmes règles d’inspection et la même journalisation s’appliquent où que se trouve l’utilisateur. Panorama est la console de gestion centralisée de Palo Alto pour les politiques sur plusieurs pare-feu.
Fortinet FortiClient
Idéal pour les organisations qui standardisent sur Fortinet. FortiClient fonctionne en tandem avec les passerelles FortiGate et la gestion des points de terminaison de Fortinet, ce qui signifie que le VPN, le pare-feu et les contrôles des points de terminaison sont regroupés sous un seul fournisseur. Il prend en charge le tunneling IPsec et SSL. Vérifiez les conditions de licence actuelles auprès de Fortinet, car elles diffèrent entre les offres par appareil et par utilisateur.
Zscaler Private Access
Idéal pour les organisations basées sur le cloud engagées dans une approche zéro confiance. Zscaler Private Access ne place pas les utilisateurs sur le réseau. Il établit une connexion entre un utilisateur et une application spécifique via le cloud de Zscaler, de sorte que les adresses des applications ne sont pas exposées à Internet public. Si un compte est compromis, l’exposition se limite aux applications que ce compte était autorisé à atteindre, et non à l’ensemble du réseau. Puisqu’il est livré via le cloud, les environnements disposant d’une infrastructure importante sur site nécessitent une migration progressive.
Comment choisir : Six questions
- Qu’exécutez-vous déjà ? Les pare-feu Cisco, Palo Alto ou Fortinet existants décident généralement de ce choix. Un client qui correspond à vos passerelles économise du travail d’intégration.
- Combien de personnes et combien de sites ? De nombreux bureaux distants orientent vers les plates-formes basées sur les pare-feu. Un personnel principalement distant utilisant des outils SaaS oriente vers des solutions gérées dans le cloud ou de confiance zéro.
- Qui l’administrera ? Un service géré dans le cloud nécessite moins d’expertise matérielle. Les plates-formes de pare-feu nécessitent une équipe qui connaît déjà le fournisseur.
- Se connecte-t-il à votre fournisseur d’identité ? Confirmez que l’authentification unique et l’approvisionnement des utilisateurs fonctionnent avec l’annuaire que vous utilisez (Entra ID, Okta, Google Workspace).
- Que demandent votre auditeur ou votre assureur ? Un VPN est un contrôle parmi plusieurs et ne rend pas une organisation conforme en soi. Demandez à chaque fournisseur sa documentation d’audit actuelle et vérifiez vous-même les dates des rapports.
- Pouvez-vous le tester ? Exécutez-le avec 25 à 50 utilisateurs pendant quelques semaines sur au moins deux sites. Soumettez un ticket d’assistance et mesurez le temps de réponse.
Verdict final
Il n’existe pas de VPN d’entreprise unique et meilleur, seulement celui qui convient le mieux à votre environnement. Choisissez NordLayer si vous privilégiez le cloud et souhaitez un service géré sans matériel. Choisissez le client Cisco, Palo Alto ou Fortinet si vous exploitez déjà les pare-feu de ce fournisseur. Choisissez Zscaler Private Access si votre objectif est un accès aux applications en confiance zéro.
Quel que soit votre sélection, exécutez un pilote, demandez la documentation d’audit actuelle et obtenez un devis écrit pour votre nombre de postes. Consultez les forfaits NordLayer si une option gérée dans le cloud vous convient.
Références
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Références
- Cisco. 2026. Secure Client (including AnyConnect). Récupéré le 30 septembre 2026 depuis https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Archivé : Instantané Wayback Machine
- Palo Alto Networks. s.d. Secure Remote Access | GlobalProtect. Récupéré le 30 septembre 2026 depuis https://www.paloaltonetworks.com/sase/globalprotect.Archivé : Instantané Wayback Machine
- Fortinet. s.d. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Archivé : Instantané Wayback Machine
- Zscaler. s.d. Transforming secure access with Zscaler Private Access (ZPA). Récupéré le 30 septembre 2026 depuis https://www.zscaler.com/products-and-solutions/zscaler-private-access.Archivé : Instantané Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Archivé : Instantané Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Enterprise VPN Security. Récupéré le 30 septembre 2026 depuis https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Archivé : Instantané Wayback Machine
- Fortinet. s.d. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
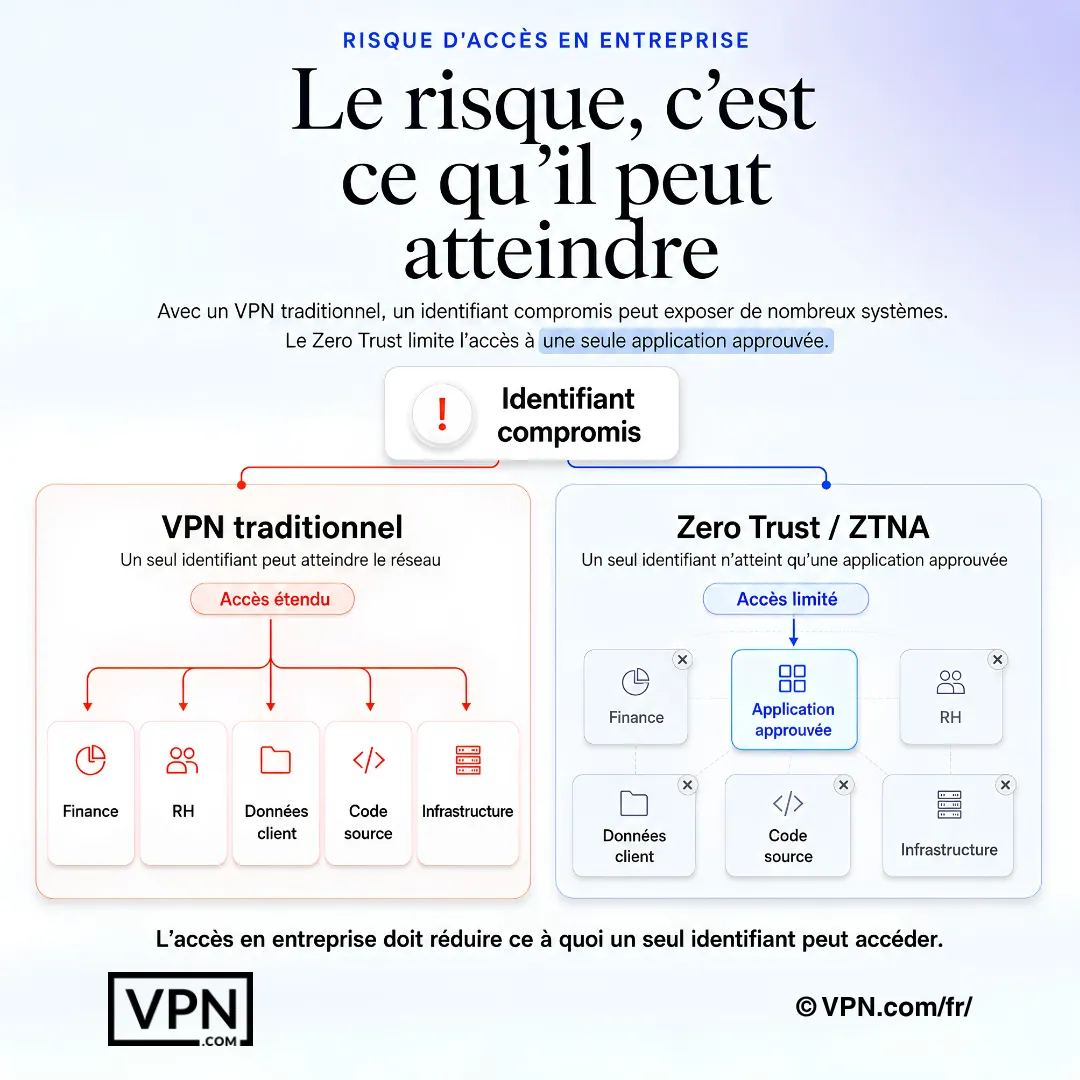
Le risque d'accès en entreprise diminue lorsqu'un seul identifiant ne peut pas atteindre l'ensemble du réseau.
Questions Fréquemment Posées
Qu’est-ce qu’un VPN d’entreprise ?
Un VPN d’entreprise donne aux employés un accès sécurisé aux systèmes de l’entreprise par le biais d’une administration centrale, d’une intégration des identités, de politiques d’accès et de journaux d’audit. Il diffère d’un VPN grand public, qui protège la connexion d’une seule personne et n’a pas de couche d’administration. Les plateformes d’entreprise sont conçues pour de nombreux utilisateurs, plusieurs sites et une équipe informatique ou de sécurité.
Quelle est la différence entre un VPN d’entreprise et un VPN commercial ?
Principalement l’échelle et l’intégration. Un VPN pour petite entreprise se concentre sur une installation facile et une licence multi-postes pour des équipes de quelques à quelques centaines de personnes. Un déploiement d’entreprise ajoute l’intégration avec les pare-feu existants, les systèmes d’identité et la surveillance, plus l’approvisionnement via des devis et des contrats. De nombreux produits gérés dans le cloud servent les deux fins.
L’accès réseau de confiance zéro (ZTNA) remplace-t-il les VPN ?
Pour certaines organisations, partiellement. Un VPN traditionnel ouvre un tunnel qui atteint le réseau auquel l’utilisateur a accès. ZTNA connecte les utilisateurs à des applications individuelles à la place, ce qui limite ce qu’un compte compromis peut atteindre. De nombreuses organisations exécutent les deux pendant une transition. Zscaler Private Access est un produit ZTNA ; les autres ici sont basés sur VPN.
Quel VPN d’entreprise est le meilleur si nous utilisons déjà des pare-feu Cisco, Palo Alto ou Fortinet ?
Généralement le client du même fournisseur : Cisco Secure Client pour les passerelles Cisco, GlobalProtect pour les pare-feu Palo Alto, FortiClient pour FortiGate. Le client est conçu pour cette passerelle, donc vous évitez un travail d’intégration. Si vous n’en exécutez aucun, une option gérée dans le cloud comme NordLayer évite d’acheter du matériel.
Comment sont tarifés les VPN d’entreprise ?
Principalement par utilisateur, par appareil ou dans le cadre d’un accord de sécurité plus large. Les prix affichés correspondent rarement à ce qu’un gros acheteur paie, donc demandez un devis pour votre nombre réel de postes et renseignez-vous sur le niveau de support inclus. NordLayer propose quatre plans (Lite, Core, Premium et Enterprise) sur sa page tarifaire.
Un VPN d’entreprise nous rend-il conforme à HIPAA, SOC 2 ou PCI DSS ?
Non. Un VPN est un contrôle technique parmi d’autres, et la conformité dépend de vos politiques, de votre configuration, de vos fournisseurs et de vos preuves. Demandez à chaque fournisseur ses rapports d’audit actuels ou ses attestations, vérifiez les dates, et demandez à votre responsable de la conformité quels contrôles votre cadre exige.
Comment devrions-nous faire un essai pilote avant d’acheter ?
Sélectionnez 25 à 50 utilisateurs répartis sur au moins deux sites et exécutez-les pendant plusieurs semaines. Testez la connexion via votre fournisseur d’identité, la fiabilité sur les connexions faibles, la charge administrative et l’assistance. Soumettez un vrai ticket et mesurez le délai de réponse. Avec NordLayer, faites cela dans la fenêtre de 14 jours de garantie de remboursement, puisqu’il n’y a pas d’essai gratuit.
Les employés peuvent-ils utiliser un VPN grand public pour le travail à la place ?
C’est un mauvais choix une fois qu’une entreprise a besoin de contrôle centralisé. Les VPN grand public n’ont pas de console d’administration, aucun moyen d’appliquer qui se connecte à quoi, et aucun journal détenu par l’entreprise. Une très petite équipe commence parfois par là, mais tout ce qui est plus grand est mieux servi par un produit professionnel. Consultez notre guide meilleur VPN pour les entreprises.
Quels appareils un VPN d’entreprise doit-il prendre en charge ?
Au minimum Windows, macOS, iOS et Android, ainsi que Linux pour les équipes d’ingénierie. NordLayer propose des applications pour ces cinq systèmes, plus une extension de navigateur. Pour les autres, confirmez la prise en charge des plateformes et la compatibilité avec la gestion des appareils mobiles sur le site du fournisseur.
Que vérifier si le personnel distant signale que le VPN est lent ou se déconnecte ?
Commencez par vérifier la localisation et la charge de la passerelle, puis le réseau local de l’utilisateur, puis la politique de tunneling fractionné. Les VPN réseau qui envoient tout le trafic via une passerelle lointaine ajoutent de la latence, tandis que les options cloud et zero trust peuvent router les utilisateurs vers un point de présence plus proche. Signalez le problème au support du fournisseur pendant le pilote pour voir comment ils réagissent.